


Cavalry Werewolf атакует дипведомства и госструктуры в России и странах СНГ

Cavalry Werewolf атакует дипведомства и госструктуры в России и странах СНГ

Cavalry Werewolf атакует дипведомства и госструктуры в России и странах СНГ

«Лаборатория Касперского» проанализировала новые кампании кибершпионов из группы Tomiris (она же Cavalry Werewolf), которая действует с начала 2025 года и до сих пор остаётся активной. Атаки направлены в первую очередь на государственные структуры — главным образом дипломатические службы — в России и странах СНГ. Всего с активностью злоумышленников столкнулись более тысячи пользователей.

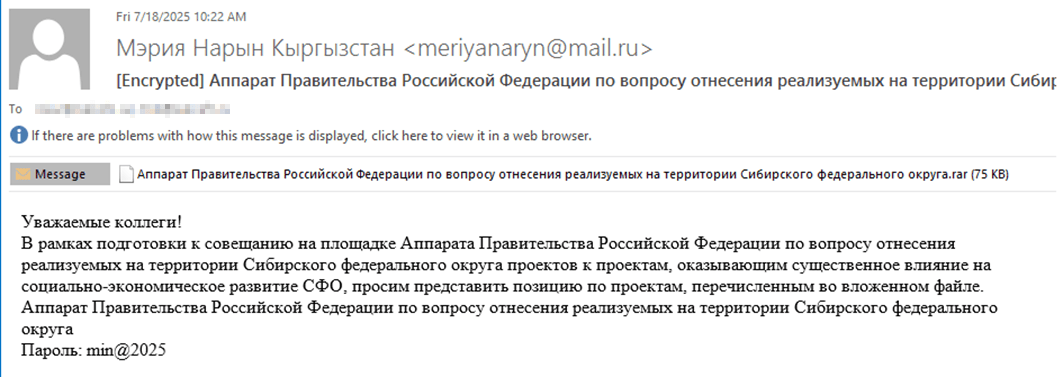
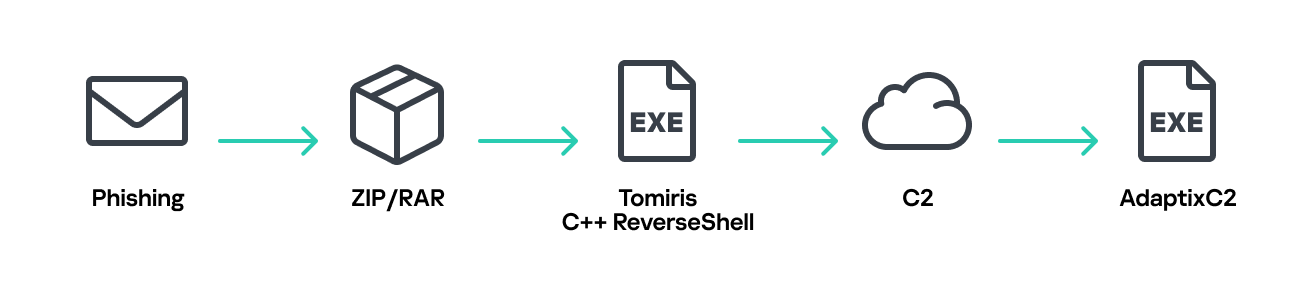
Tomiris по-прежнему делает ставку на фишинг. Жертвам рассылают письма с архивами, внутри которых находится вредоносный исполняемый файл, замаскированный под официальный документ.

В одном из примеров злоумышленники просили «оценить проекты для развития российских регионов» — открытие такого файла приводило к заражению системы.


Более половины таких писем составлены на русском языке, что указывает на русскоязычный сегмент как основную цель кампании. Остальные сообщения адаптированы под Туркменистан, Кыргызстан, Таджикистан и Узбекистан.

После запуска вредоносного файла на устройстве появляются различные импланты, чаще всего — реверс-шеллы, написанные на разных языках. Они ждут дальнейших команд и затем загружают дополнительные инструменты, включая фреймворки AdaptixC2 и Havoc.


Для связи с командными серверами в некоторых случаях используются популярные сервисы вроде Telegram и Discord — это помогает маскировать трафик под обычную активность пользователя.

На компрометированных устройствах злоумышленники ищут документы и графические файлы: .jpg, .png, .pdf, .xlsx, .docx и другие.

Эксперт «Лаборатории Касперского» Олег Купреев отмечает, что Tomiris заметно усложнила свои методы:

«Группа старается максимально скрыть присутствие в системе и закрепиться в ней надолго. Использование имплантов на разных языках и переход к общедоступным сервисам как к C2-каналу — часть этой стратегии».

О Tomiris стало известно в 2021 году, когда специалисты «Лаборатории Касперского» впервые описали её деятельность. Тогда злоумышленники также атаковали структуры в СНГ, а главной целью была кража внутренних документов.

По данным «Лаборатории Касперского», продукты компании успешно обнаруживают угрозу под разными вердиктами, включая HEUR:Backdoor.Win64.RShell.gen, HEUR:Backdoor.MSIL.RShell.gen, HEUR:Backdoor.Win64.Telebot.gen и другие.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru