



Вымогатели предпочитают проникать к толстосумам через RDP и VPN

Вымогатели предпочитают проникать к толстосумам через RDP и VPN

Вымогатели предпочитают проникать к толстосумам через RDP и VPN

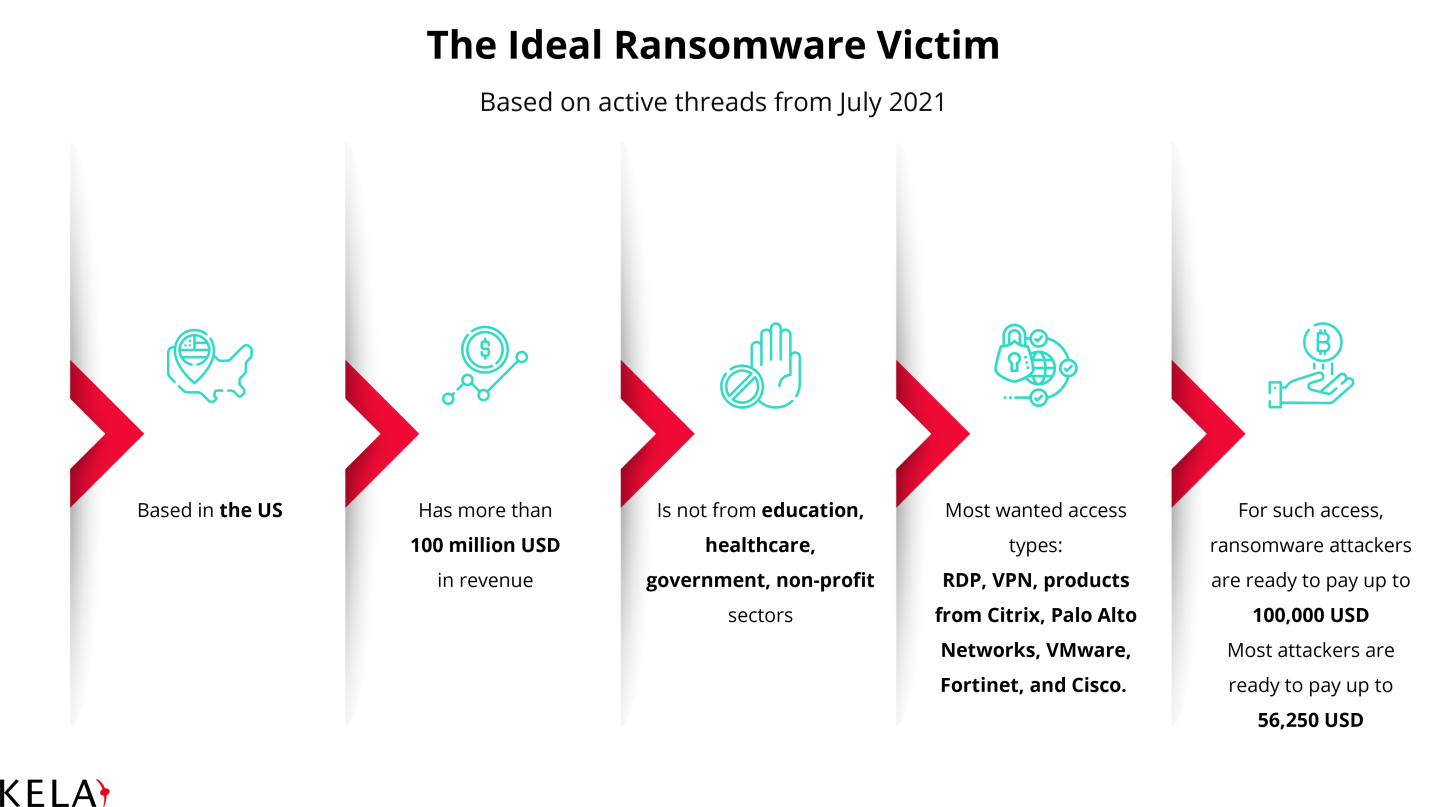
В сетевом андеграунде растет спрос на доступ к сетям бизнес-структур для внедрения вымогательских программ. В KELA изучили июльские объявления о покупке такого «товара», опубликованные распространителями шифровальщиков, и пришли к выводу, что таких злоумышленников больше всего интересуют американские компании с доходом от $100 млн и утерянными ключами от RDP или VPN.

Готовый доступ к мишени — большое удобство для операторов шифровальщика вроде Blackmatter, Nefilim или Lockbit, а также RaaS-сервисов («вымогатель как услуга»). Как оказалось, подобные покупатели готовы платить за эффективную уязвимость или учетные данные админа до $100 тыс., чтобы облегчить жизнь себе и своим партнерам.

Наибольшим спросом пользуется доступ к солидным компаниям в США (более 47% заявок), Канаде, Австралии (по 36,8%) или странах Западной Европы (около 32%). Россия и страны третьего мира мало кого интересуют на этом рынке. Примечательно, что почти в половине случаев потенциальный покупатель сразу оговаривает: медучреждения и учебные заведения не предлагать; 37% не желают иметь дело с госсектором, 26% — с НКО.

В качестве предпочтительного способа сетевого доступа большинство заявителей указывают RDP или VPN. Из продуктов, способных его обеспечить, популярностью пользуются изделия Citrix, Palo Alto Networks (GlobalProtect VPN), VMware (ESXi), Fortinet и Cisco. При этом доступ уровня администратора домена желателен, но необязателен.


Ранее исследователи из KELA подметили еще один интересный тренд в сфере RaaS-услуг — рост спроса на англоязычных переговорщиков, способных убедить жертву заплатить выкуп. Дефицит людей, хорошо владеющих английским языком, наблюдается и в среде мошенников: организаторы BEC-схем готовы отдать свои уловки на откуп аутсорсерам.

Подпишитесь на новости

42% компаний объединяют средства защиты разных вендоров в единый контур

42% участников опроса на эфире AM Live «Экосистемы кибербезопасности» сообщили, что объединили решения разных вендоров в единый контур защиты. Ещё у 23% совместно работает часть инструментов, у 24% средства защиты действуют независимо. Преимущественно продукты одного поставщика используют 11% зрителей.

Участники дискуссии обсудили, что необходимо для совместной работы средств защиты.

Руководитель IBF «Дикси» Александр Танчук отметил, что экосистема должна закрывать потребности службы ИБ и обеспечивать понятную ответственность за результат. Евгений Гуляев из R-Vision обратил внимание на обмен данными между решениями и формирование общего контекста для защиты.

Другой опрос касался выбора экосистемы. Для 32% зрителей главным критерием стала широта продуктовой линейки, для 28% — скидки и бонусы, для 13% — планы развития на ближайшие годы. В эфире озвучили не все результаты этого опроса.

Эксперты рекомендовали проверять совместную работу продуктов на практике и оценивать совокупную стоимость владения. Наталья Глинина из «МегаФон ПроБизнес» отметила, что выбор между решениями разных поставщиков и более централизованной моделью зависит от задач заказчика.

Директор по клиентским решениям CURATOR Эдгар Микаелян подчеркнул: при привлечении сервис-провайдера важно заранее определить ответственность за интеграцию, соблюдение SLA и результат.

В финальном опросе 32% зрителей заявили, что после эфира планируют запустить проект по внедрению или развитию экосистемы безопасности.

RSS: Новости на портале Anti-Malware.ru