



Операторы LockBit готовятся слить украденные у Accenture данные

Операторы LockBit готовятся слить украденные у Accenture данные

Операторы LockBit готовятся слить украденные у Accenture данные

Кибербанда, орудующая программой-вымогателем LockBit пробила защиту консалтинговой компании Accenture и выкрала конфиденциальные данные. Сама жертва, однако, заявила, что прекрасно восстановила все файлы из бэкапа.

Напомним, что LockBit предлагается по модели «шифровальщик как услуга» (ransomware-as-a-service, RaaS), а это значит, что его может взять в аренду любая группировка. На днях распространяющие LockBit киберпреступники заявили, что одной из жертв стала Accenture.

Это можно назвать по-настоящему крупной «добычей», поскольку ирландская компания работает с 94 организациями из Fortune Global 100, оказывая услуги по консультированию в самых разных бизнес-областях. В списке клиентов Accenture есть всем известные наименования: Alibaba, Cisco и Google.

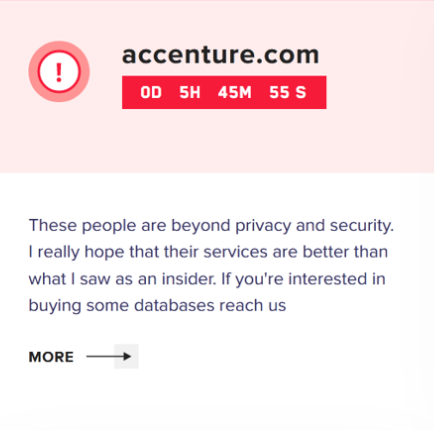
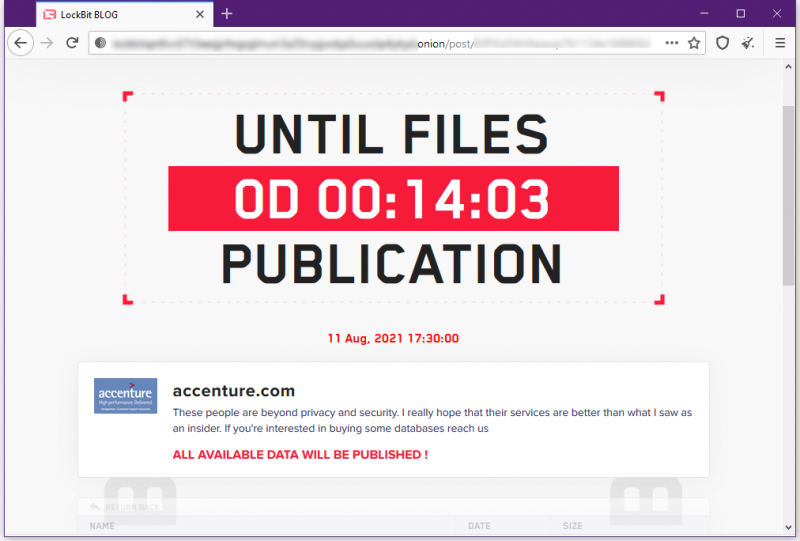
На официальном сайте операторов LockBit в дарквебе появился пост, в котором преступники предлагают купить базу данных Accenture. Помимо этого, злоумышленники крайне нелицеприятно отзываются об уровне защищённости систем ирландской консалтинговой компании.

«Эти люди далеки от конфиденциальности и безопасности. Очень надеюсь, что их услуги гораздо лучше того, что мне удалось лицезреть как инсайдеру. Если кто-то хочет купить базу данных, свяжитесь с нами», — гласит пост.


Также преступники опубликовали таймер, отсчитывающий время до публикации скомпрометированных данных. В папке под именем W1 исследователи нашли PDF-документы, украденные, предположительно, у Accenture.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru