



Операторы шифровальщика утащили исходный код софта Samsung

Операторы шифровальщика утащили исходный код софта Samsung

Операторы шифровальщика утащили исходный код софта Samsung

Киберпреступная группировка Lapsus$, стоящая за атаками одноимённой программы-вымогателя, слили крупную базу внутренних данных, которые, судя по всему, принадлежат южнокорейскому техногиганту Samsung.

Таким образом, Lapsus$ добавила в список своих жертв уже вторую крупную жертву. Напомним, что на днях именно эти хакеры опубликовали 20 ГБ внутренней информации NVIDIA, а также потребовали от разработчика видеокарт убрать антимайнинговые ограничения.

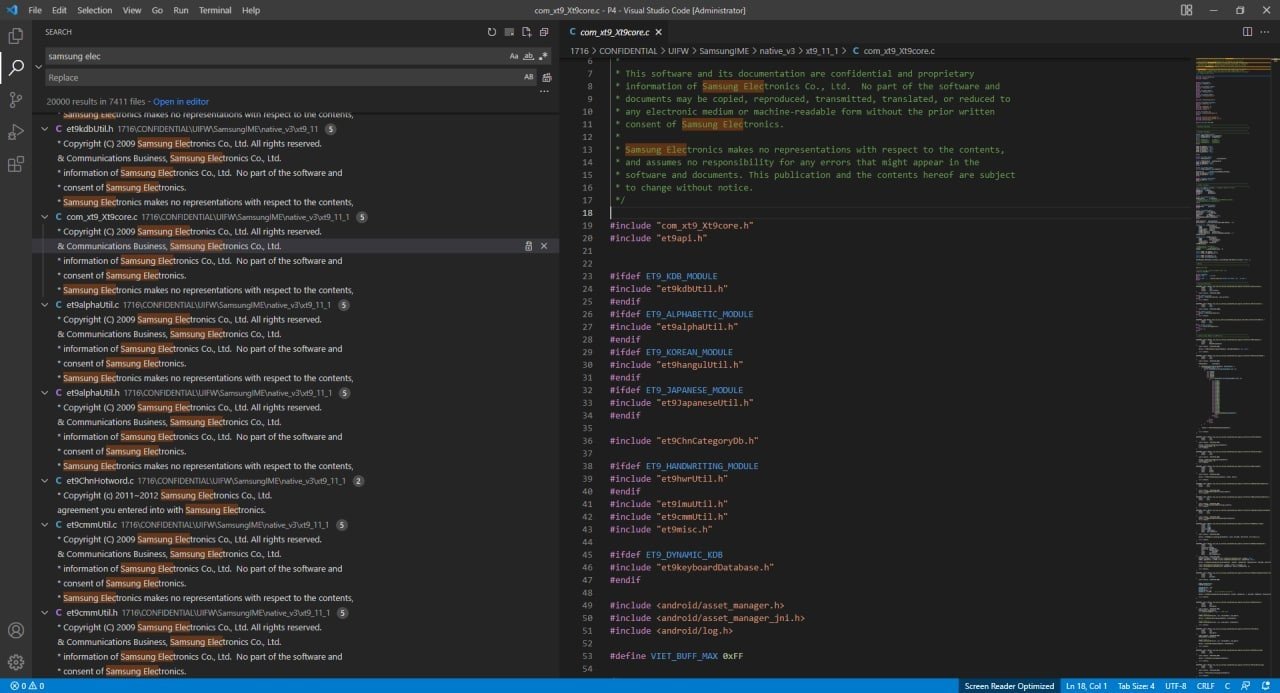
Теперь кибергруппировка утверждает, что в её руки попали данные корпорации Samsung. В подтверждение своих слов хакеры опубликовали скриншот, на котором видны куски кода C/C++ софта южнокорейской компании.


Помимо этого, группа выложила описание скомпрометированной БД, согласно которому в ней присутствует «важный исходный код Samsung». В руки кибервымогателей попали:

  • Код от каждого Trusted Applet (TA), установленного в системе Samsung TrustZone. Этот софт используется для важных операций: аппаратная криптография, бинарное шифрование, контроль доступа.
  • Алгоритмы всех биометрических операций разблокировки.
  • Исходный код загрузчика (бутлоадер), который используется во всех последних устройствах Samsung.
  • Исходный код от Qualcomm.
  • Код отдельных серверов Samsung.
  • Полный исходный код технологии, используемой для авторизации и аутентификации аккаунтов в системах Samsung (включая API).

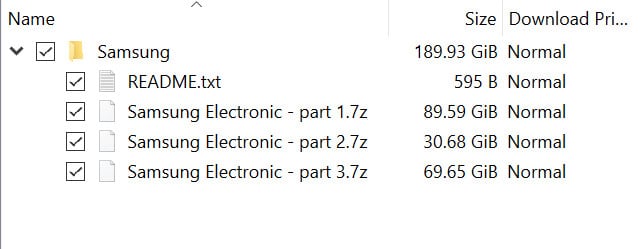
Если заявленное хакерами подтвердится, южнокорейская компания понесёт серьёзный ущерб. В опубликованной торрент-раздаче Lapsus$ есть три архива общим весом 190 ГБ,


Группировка пока не обсуждала выкуп и непонятно, будет ли вообще об этом идти речь.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru