



Операторы шифровальщика утащили исходный код софта Samsung

Операторы шифровальщика утащили исходный код софта Samsung

Операторы шифровальщика утащили исходный код софта Samsung

Киберпреступная группировка Lapsus$, стоящая за атаками одноимённой программы-вымогателя, слили крупную базу внутренних данных, которые, судя по всему, принадлежат южнокорейскому техногиганту Samsung.

Таким образом, Lapsus$ добавила в список своих жертв уже вторую крупную жертву. Напомним, что на днях именно эти хакеры опубликовали 20 ГБ внутренней информации NVIDIA, а также потребовали от разработчика видеокарт убрать антимайнинговые ограничения.

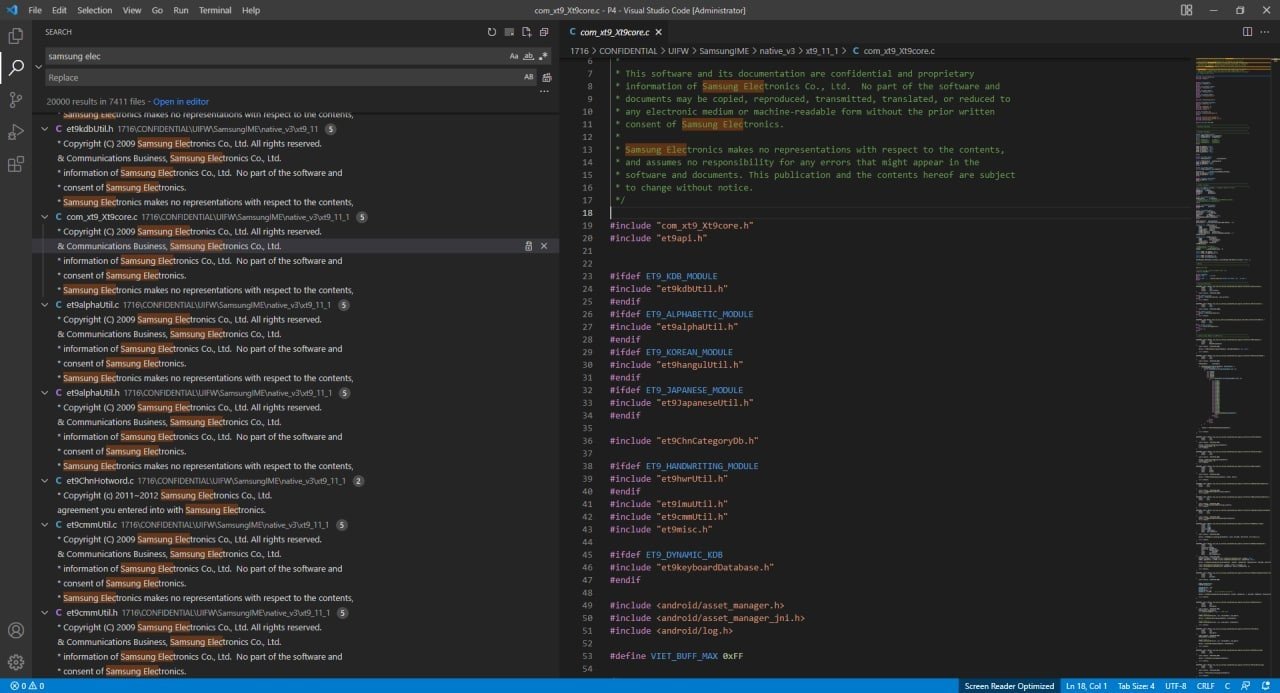
Теперь кибергруппировка утверждает, что в её руки попали данные корпорации Samsung. В подтверждение своих слов хакеры опубликовали скриншот, на котором видны куски кода C/C++ софта южнокорейской компании.


Помимо этого, группа выложила описание скомпрометированной БД, согласно которому в ней присутствует «важный исходный код Samsung». В руки кибервымогателей попали:

  • Код от каждого Trusted Applet (TA), установленного в системе Samsung TrustZone. Этот софт используется для важных операций: аппаратная криптография, бинарное шифрование, контроль доступа.
  • Алгоритмы всех биометрических операций разблокировки.
  • Исходный код загрузчика (бутлоадер), который используется во всех последних устройствах Samsung.
  • Исходный код от Qualcomm.
  • Код отдельных серверов Samsung.
  • Полный исходный код технологии, используемой для авторизации и аутентификации аккаунтов в системах Samsung (включая API).

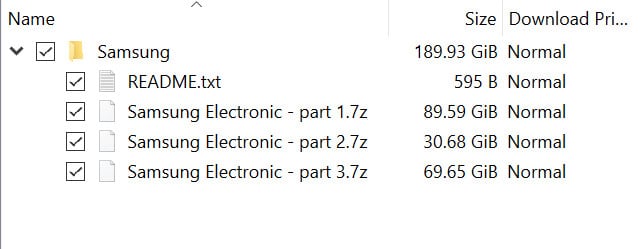
Если заявленное хакерами подтвердится, южнокорейская компания понесёт серьёзный ущерб. В опубликованной торрент-раздаче Lapsus$ есть три архива общим весом 190 ГБ,


Группировка пока не обсуждала выкуп и непонятно, будет ли вообще об этом идти речь.

Подпишитесь на новости

На SOC Forum обсудили, как ИИ упрощает атаки и меняет работу защиты

ИИ помогает атакующим, но обещать бизнесу дешёвую киберзащиту пока рано. На втором дне SOC Forum 2026 эксперты обсудили, как нейросети снижают требования к навыкам злоумышленников, зачем агентам ограничивать права и почему автоматизация не обязательно сократит расходы на ИБ.

Итоги дискуссий организаторы опубликовали на сайте форума. Мероприятие прошло 27-28 октября в Москве и собрало более 7000 гостей.

По оценке руководителя управления предупреждения внешних киберугроз BI.ZONE Олега Скулкина, ИИ снизил требования к подготовке атакующих почти до нуля. Но есть и обратная сторона: непроверенный сгенерированный код может выдать самих злоумышленников, отметил исследователь Kaspersky Георгий Кучерин.

А привычка искать фишинг по кривому русскому уже подводит: слишком безупречный текст тоже становится поводом насторожиться.

С корпоративными агентами принцип простой: выдали доступ — обеспечьте контроль. Александр Шепилов из ГК «Солар» предложил учитывать каждого агента как отдельную нечеловеческую идентичность в модели угроз и матрице ролей.

Запускаемые им субагенты не должны получать больше полномочий, чем основной. Раздавать цифровым помощникам права на всякий случай — сомнительный подход.

Меняется и архитектура SOC. По словам Александра Кузнецова из «Солара», SIEM перестаёт быть единственным центром аналитики. Переходить к интеллектуальному реагированию он предложил постепенно: выбрать одну операцию, например блокировку IP, определить правила, проверить автоматизацию и только затем подключать ИИ.

С экономией тоже непросто: участники дискуссий допустили рост затрат на квалифицированных специалистов, которым предстоит управлять агентами.

RSS: Новости на портале Anti-Malware.ru