


Windows 11 начнёт запрашивать ПИН-код при авторизации через FIDO2-ключи

Windows 11 начнёт запрашивать ПИН-код при авторизации через FIDO2-ключи

Windows 11 начнёт запрашивать ПИН-код при авторизации через FIDO2-ключи

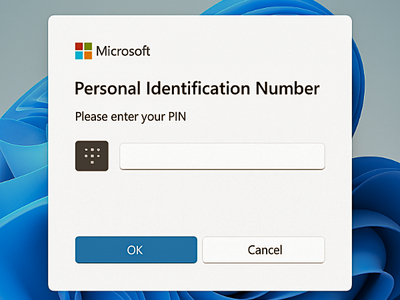
Microsoft предупредила пользователей, что после установки свежих обновлений Windows на устройствах может начать появляться запрос на ввод ПИН-кода при аутентификации с помощью ключей безопасности FIDO2. Это касается Windows 11 версий 24H2 и 25H2 и связано с изменениями, которые начали внедряться ещё с сентябрьского превью-обновления 2025 года.

Компания отмечает, что это поведение — не ошибка, а намеренное изменение, связанное с соблюдением требований стандарта WebAuthn.

Этот стандарт определяет, как должны работать методы проверки пользователя, включая ПИН-коды, биометрию и аппаратные ключи безопасности.

Согласно WebAuthn, параметр User Verification может иметь три состояния: discouraged, preferred или required. Если стоит значение preferred, платформа должна запросить создание ПИН-кода, устройство при этом должно уметь выполнять такую проверку. Именно это теперь и происходит в Windows 11.

Microsoft объяснила, что после установки обновлений KB5065789 (от 29 сентября 2025 года) или более новых пользователю может потребоваться создать ПИН для аутентификации с FIDO2-ключом, даже если раньше ПИН не использовался.

Такое требование появляется, если сервис или провайдер идентификации запрашивают режим User Verification = Preferred, а сам ключ ПИН ещё не содержит.

Развёртывание поддержки этой функции началось постепенно, а полностью завершилось с выходом ноябрьского обновления KB5068861.

Тем организациям, которые не хотят, чтобы пользователи создавали ПИН-коды для ключей безопасности, Microsoft напоминает: можно изменить настройки WebAuthn и выставить параметр User Verification в значение discouraged.

FIDO2-ключи продолжают набирать популярность как более безопасная альтернатива паролям — они защищают от фишинга, подбора паролей и кражи учётных данных, поскольку требуют физического устройства для входа.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru