



Взломщики NVIDIA требуют убрать из видеокарт антимайнинговые ограничения

Взломщики NVIDIA требуют убрать из видеокарт антимайнинговые ограничения

Взломщики NVIDIA требуют убрать из видеокарт антимайнинговые ограничения

Группировка Lapsus$, взявшая на себя ответственность за атаку на NVIDIA, начала сливать информацию, якобы украденную у производителя видеокарт. Последний продолжает расследование и пока отказывается комментировать заявления хакеров и выложенные ими данные.

Ранее NVIDIA подтвердила факт кибератаки, не вдаваясь в подробности; об утечке в этом коротком сообщении не было сказано ни слова. Взломщики, напротив, очень активно распространяются о своем достижении. Так, они заявили, что пробыли в сети жертвы почти неделю, украли 1 Тбайт важных данных и готовы опубликовать их, если не получат выкуп.

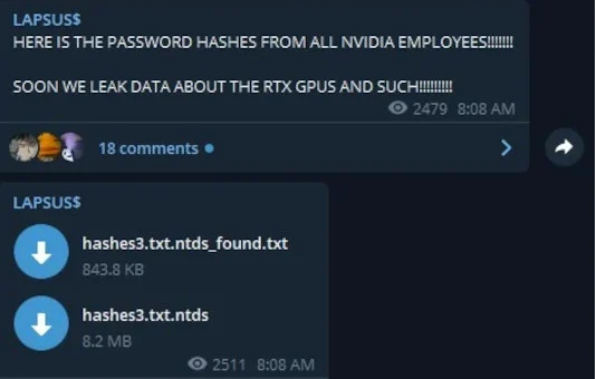
В подтверждение своих слов Lapsus$ выложила в общий доступ несколько файлов с хешированными паролями, якобы принадлежащими сотрудникам NVIDIA.


Пострадавшая компания нанесла ответный удар — получила доступ к виртуальной машине злоумышленников и зашифровала все данные. Однако большого урона нанести не удалось: у Lapsus$ остались резервные копии.

Ответный взлом только раззадорил авторов атаки. Они заявили, что украли у NVIDIA закрытую документацию по драйверам, прошивкам, SDK, проприетарному контроллеру Falcon, а также по LHR — технологии ограничения хешрейта, введенной из-за роста популярности ускорителей у копателей криптовалюты.

Хакеры также пообещали не публиковать эти данные, если жертва уберет защиту от майнинга из прошивок GeForce RTX серии 30. В противном случае исходники программных заплаток LHR и информация об алгоритмах, снижающих производительность графических карт, будут не только слиты в паблик, но и выставлены на продажу.

Затем в этой ветке появилась ссылка на архив «данных NVIDIA», хранящийся в облаке Amazon, — RAR-файл весом около 20 Гбайт. Производитель видеочипсетов подал жалобу на абьюз, и Lapsus$ перенесла свои откровения в торренты. По их словам, слитых данных о LHR вполне достаточно для обхода этой защиты; один из таких способов хакеры даже предлагают к продаже, гарантируя отключение LHR без перепрошивки.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru