


В Сеть слили 16 млрд записей с учётными данными, включая Apple ID

В Сеть слили 16 млрд записей с учётными данными, включая Apple ID

В Сеть слили 16 млрд записей с учётными данными, включая Apple ID

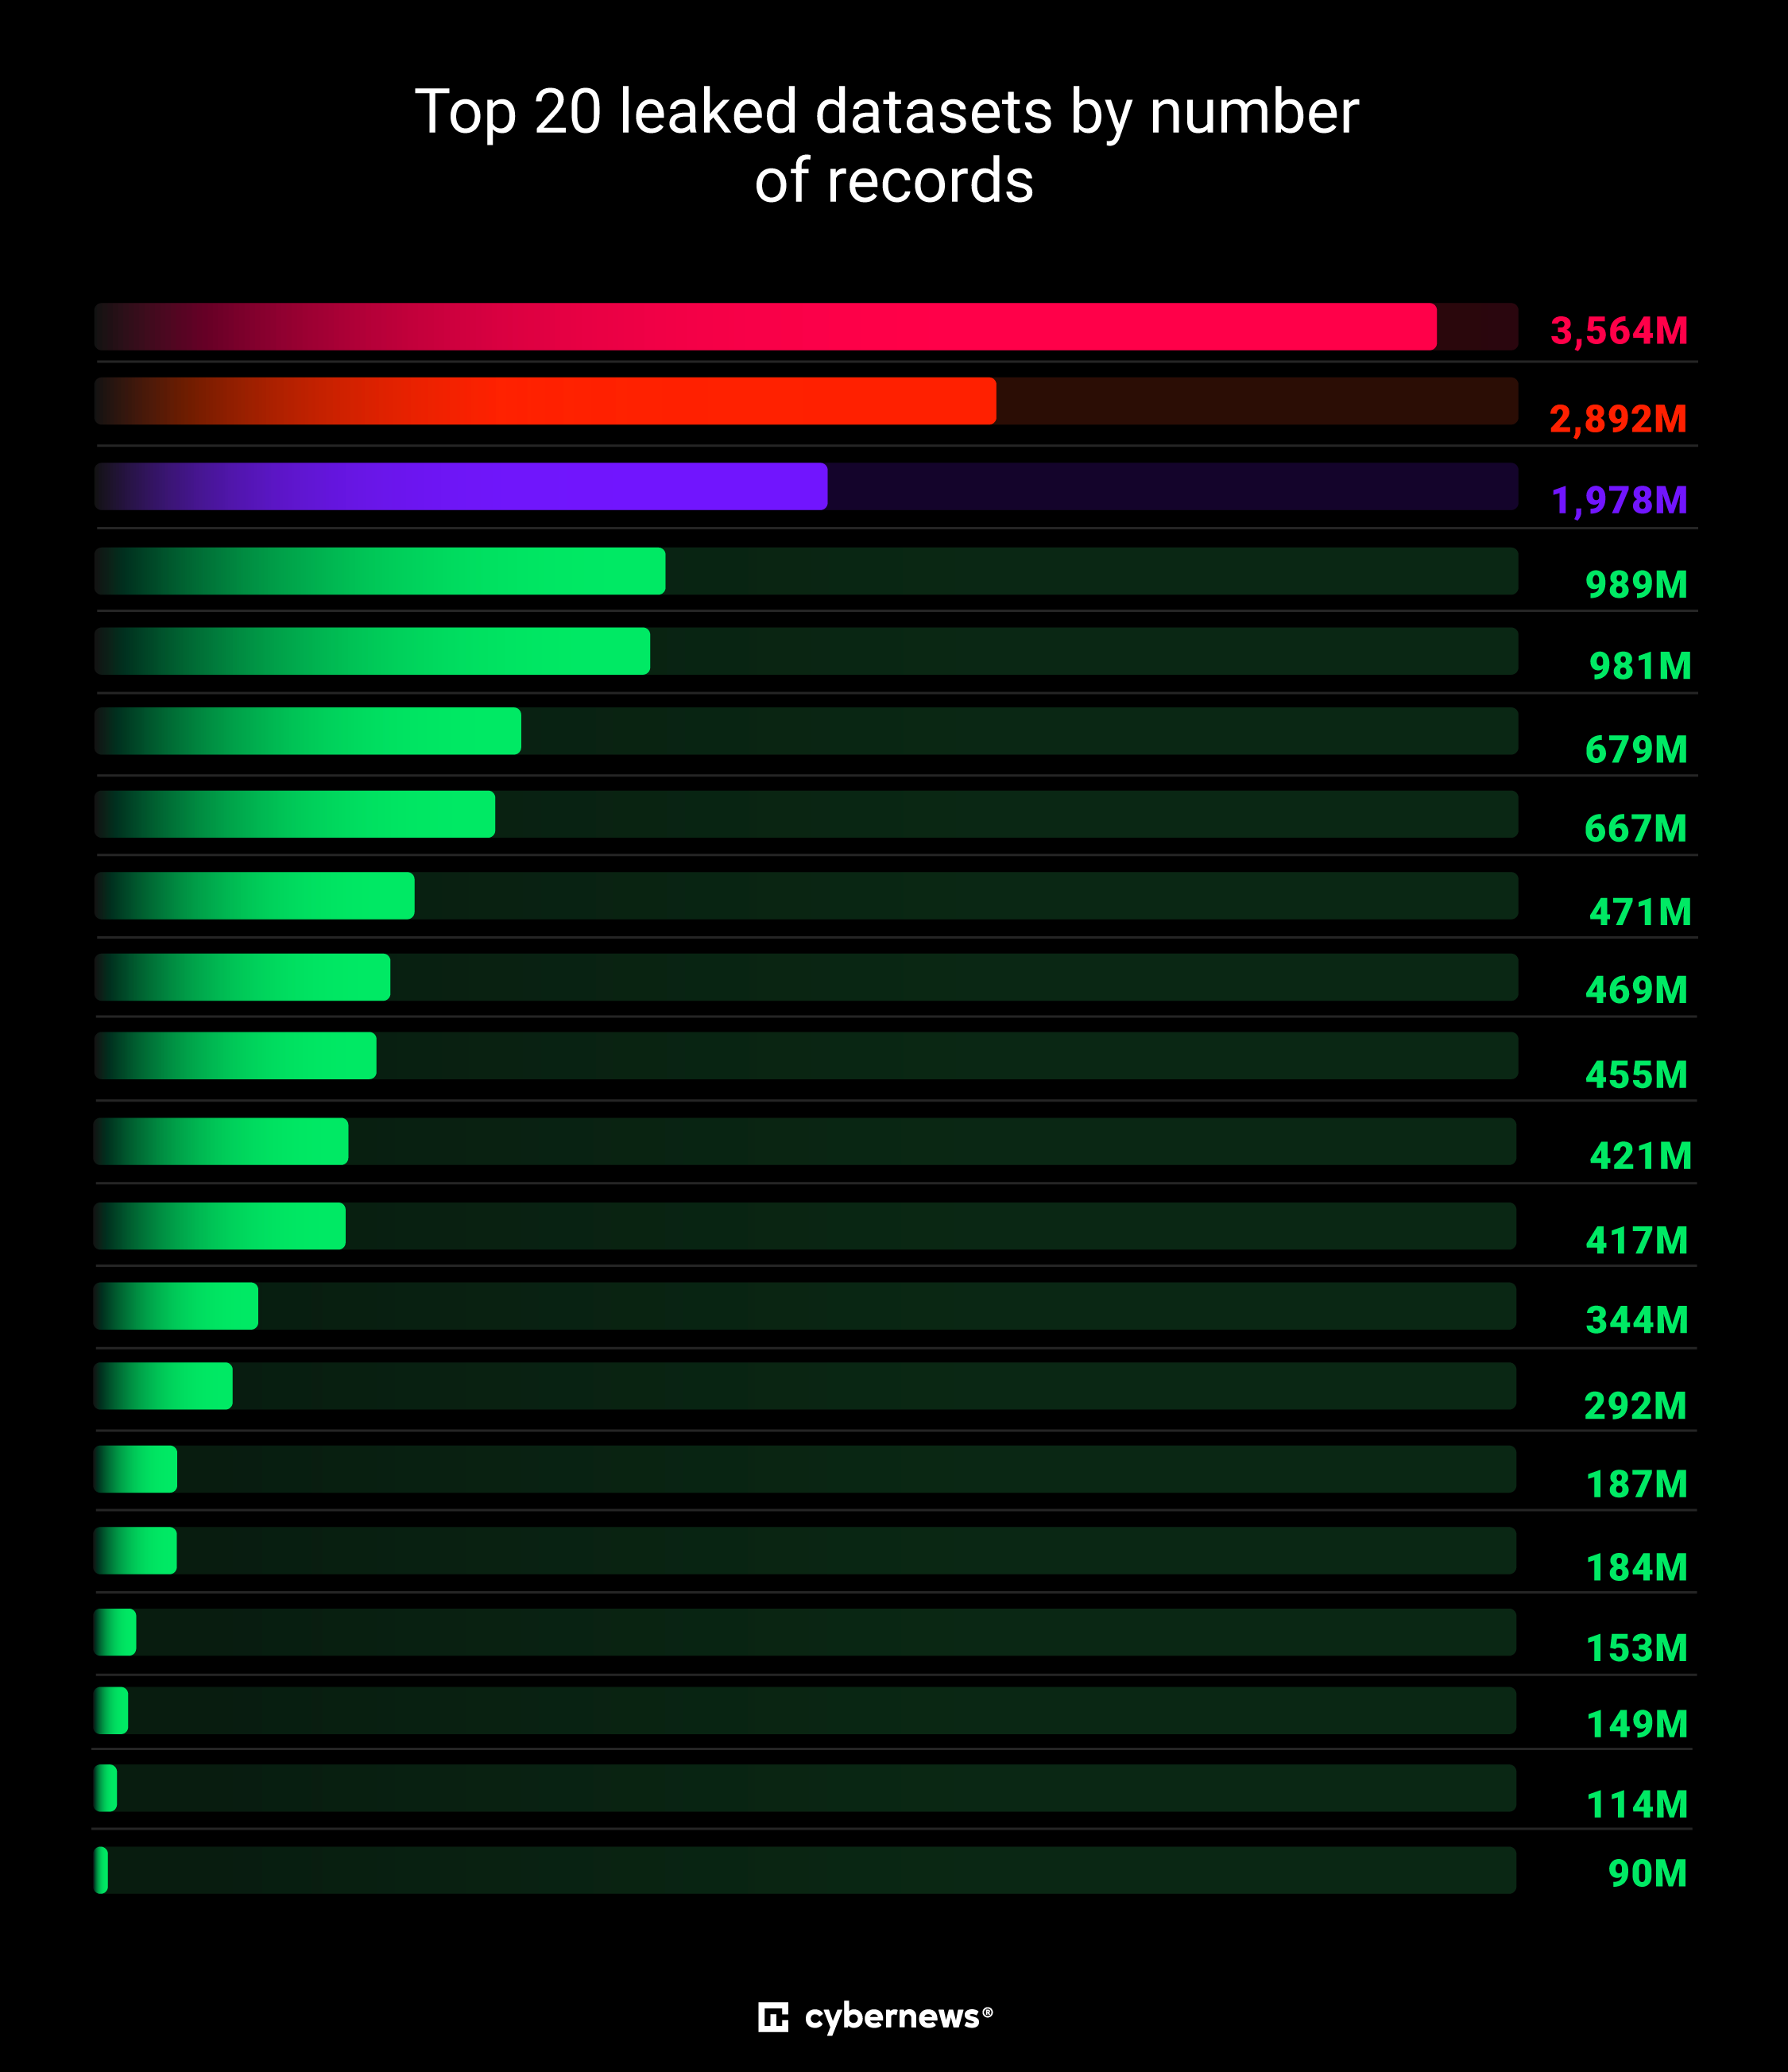
Исследователи из Cybernews нашли то, что вполне может стать одной из самых масштабных утечек данных в истории. Представьте себе — 16 миллиардов логинов и паролей оказались в открытом доступе. И нет, это не «сборник старых сливов» — многие из этих данных свежие, собранные с помощью программ-стилеров.

Команда начала мониторинг в начале 2025 года и к июню уже насчитала 30 огромных баз — каждая от десятков миллионов до 3,5 миллиардов записей. И, что особенно тревожно, новые базы продолжают появляться каждые пару недель.

«Это не просто утечка. Это — инструкция по массовому взлому. 16 миллиардов логинов — это беспрецедентный доступ к чужим аккаунтам, инструмент для фишинга, кражи личности и других атак», — говорят исследователи.

Большинство баз были временно доступны через открытые Elasticsearch-серверы или хранилища без пароля. Достаточно времени, чтобы исследователи успели их зафиксировать, но недостаточно, чтобы выяснить, кто ими владеет.

Что внутри этих баз?

По структуре всё довольно просто: ссылка на сайт, логин и пароль. Типичная добыча инфостилеров — вредоносных программ, ворующих данные из браузеров и приложений. Внутри есть всё: учётки от Facebook (признан экстремистским и запрещён в России), Google, Telegram, GitHub, Apple и даже правительственных сервисов. Есть cookies, токены и другие метаданные.

Некоторые базы названы «logins» или «credentials», другие — «Telegram», «Russia» и так далее. Самая крупная, судя по названию, связана с португалоязычными пользователями — в ней более 3,5 млрд записей. Самая «маленькая» — всего 16 миллионов логинов.

И что теперь?

Проблема в том, что эти базы — идеальный инструмент для атак: фишинга, BEC, взломов без MFA и прочего. Даже если у злоумышленника сработает 0,1% — это уже миллионы потенциальных жертв. И поскольку неизвестно, кто владеет утекшими данными, нельзя просто «написать админам» или «подать жалобу».

Что делать?

  • Меняйте пароли и не используйте один и тот же в разных сервисах.
  • Включите двухфакторную аутентификацию везде, где возможно.
  • Проверьте устройства на наличие инфостилеров (вредоносов, крадущих данные).
  • И будьте внимательны к письмам, ссылкам и «техподдержке», которая пишет сама.

Как говорят исследователи, масштаб этой утечки показывает, насколько опасной стала привычка собирать и хранить данные просто «на всякий случай». А для киберпреступников это — золото.

Подпишитесь на новости

Нарисованный ChatGPT медведь обошелся жительнице Приамурья в 15 тыс. штрафа

Жительница Магдагачи в Амурской области добавила медведя на фотографию улицы с помощью ChatGPT, чтобы разыграть подругу. Но картинка разошлась по мессенджерам, жители начали звонить в полицию, а искать нарисованного хищника отправились охотники с техникой.

Как сообщила пресс-служба судов региона, женщина использовала собственный снимок улицы Красноармейской.

Изображение оказалось достаточно убедительным, чтобы информация дошла до главы округа и начались поиски животного.

Одна из местных жительниц рассказала, что весь день боялась выйти из дома и даже не смогла сходить в магазин.

Позднее автор сама позвонила в полицию и призналась, что создала изображение с помощью ИИ. В суде она признала вину и раскаялась, объяснив, что хотела лишь пошутить.

Женщину признали виновной по части 9 статьи 13.15 КоАП РФ. Суд назначил штраф 15 тыс. рублей — ниже предусмотренного минимального размера в 30 тыс. При этом учли признание вины, раскаяние, имущественное положение и первое привлечение к ответственности.

Изъятый iPhone 15 конфисковывать не стали. Женщина просила вернуть устройство, поскольку использует его для работы.

Это уже не первый случай с искусственными медведями: в сентябре жительницу Дульдурги в Забайкалье оштрафовали на 30 тыс. рублей за похожую публикацию и конфисковали iPhone 11.

RSS: Новости на портале Anti-Malware.ru