



В 2021 году троян Trickbot докучал клиентам Amazon, Microsoft и банков

В 2021 году троян Trickbot докучал клиентам Amazon, Microsoft и банков

В 2021 году троян Trickbot докучал клиентам Amazon, Microsoft и банков

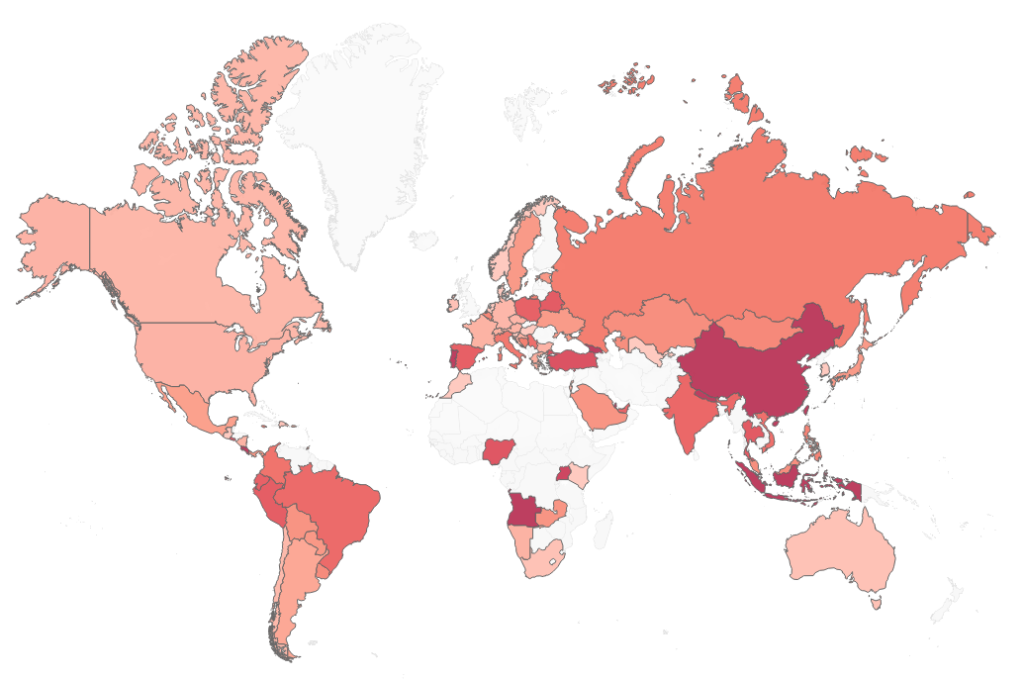
В очередной публикации, посвященной TrickBot, эксперты Check Point разобрали три ключевых модуля постоянно эволюционирующего трояна. По данным ИБ-компании, в прошлом году атаки с участием вредоноса затронули 60 известных брендов, в том числе Amazon, Microsoft, Google, Paypal, Wells Fargo и Royal Bank of Canada.

Больше прочих от козней неугомонного Windows-зловреда страдали клиенты финансовых институтов и ИТ-компаний. В странах Азиатско-Тихоокеанского региона атаки TrickBot затронули 3,3% организаций, в Европе — 1,9%, в Северной Америке — 1,4% при глобальном показателе 2,2%. 


В закромах зловреда исследователи насчитали более 20 модулей, которые загружаются и исполняются по желанию оператора. Большой ущерб жертвам причиняет injectDll — компонент, отвечающий за кражу банковских и учетных данных. Этот модуль также умеет отслеживать присутствие отладчика и при попытке анализа вредоносного кода провоцирует сбой браузера.

Компонент tabDll отвечает за кражу учетных данных из памяти LSASS, а также за распространение TrickBot по сети с помощью SMB-эксплойта EternalRomance (CVE-2017-0145). Модуль pwgrabc помогает зловреду воровать пароли из браузеров и других приложений, включая Outlook, RDP, OpenSSH, OpenVPN и TeamViewer.

Аналитики из Check Point не преминули отметить высокий профессионализм разработчиков трояна и продуманность его инфраструктуры. Эти два фактора позволили ботоводам после попытки ликвидации вредоносной сети за год поднять еще 160 тыс. боевых единиц.

Подпишитесь на новости

Бесперебойники дёргают электросети раз в минуту, учёные нашли причину

Энергосети по всему миру годами дёргаются ровно раз в минуту, частота тока ненадолго проседает и возвращается к норме. Команда исследователей из Германии нашла одного из виновников — аккумуляторные системы бесперебойного питания.

Как объясняют авторы исследования в Nature Energy, управляющий софт может запускать проверки батарей по синхронизированным часам.

По отдельности такие операции почти незаметны, но при одновременном старте множества устройств всплески потребления складываются и влияют на частоту в сети. Массовый перекличка и даёт такой эффект.


Разгадку искали на территории исследовательского центра Юлих, установив измерительное оборудование в 80 точках. Характерный минутный ритм обнаружился там, где работали крупные аккумуляторные системы.

При детальном изучении одной установки учёные зафиксировали скачок потребления в начале каждой минуты.


Пока эти колебания не считаются критической угрозой устойчивости электросетей. Но бесследно они тоже не проходят, ибо турбины ГЭС вынуждены слегка замедляться и снова разгоняться, что увеличивает износ. В Ирландии амплитуда минутного сигнала с 2016 по 2021 год выросла вчетверо.


Решением здесь может стать распределение проверки по времени со случайным сдвигом.

RSS: Новости на портале Anti-Malware.ru