



Авторы трояна Trickbot совершенствуют защиту веб-инжектов

Авторы трояна Trickbot совершенствуют защиту веб-инжектов

Авторы трояна Trickbot совершенствуют защиту веб-инжектов

Анализ новейших образцов Trickbot, проведенный в IBM Trusteer, показал, что у трояна-долгожителя появилась дополнительная защита от обнаружения и анализа. Нововведения по большей части направлены на сокрытие кражи данных в рамках банковского фрода.

Модульный троян Trickbot объявился в интернете шесть лет назад и вначале работал, как обычный банкер, — воровал информацию, облегчающую отъем денег со счетов жертв заражения. Зловред постоянно совершенствуется, пережил ряд попыток ликвидации и в последние годы в основном используется как загрузчик других вредоносных программ.

Банковские трояны обычно осуществляют перехват финансовой информации посредством атаки man-in-the-browser (MitB) во время веб-сессии жертвы. При этом они используют веб-инжекты — скрипты, способные на лету подменять передаваемые данные.

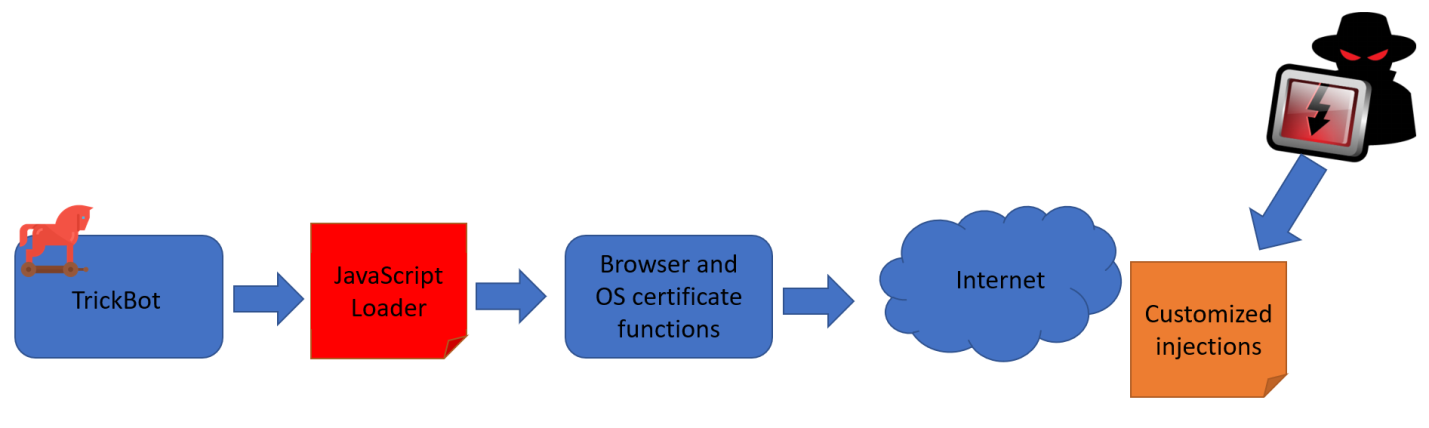
Внедряемый код, как правило, хранится локально в конфигурационном файле зловреда; Trickbot, как оказалось, может также подгружать его в реальном времени со своего сервера. Таким образом, злоумышленники сразу убивают двух зайцев: упрощают себе замену веб-инжектов и осложняют выявление банков-мишеней для исследователей.


Используемый трояном JavaScript-загрузчик тоже претерпел изменения; теперь он запрашивает инжекты с C2 по защищенным каналам (HTTPS). Сами MitB-скрипты сильно обфусцированы — закодированы по Base64 и заполнены мусором, строки зашифрованы и перепутаны, имена переменных, функций и аргументов изменены.

В код Trickbot были также добавлены функции борьбы с дебагом; механизм реализован в виде JavaScript-сценария и позволяет выявить присутствие отладчика. Обнаружив попытку анализа, зловред провоцирует перегрузку по памяти, влекущую отказ браузера.

Подпишитесь на новости

Ограничения доступа к сайтам заметили 39% пользователей в России

Пока одни осваивают обходные маршруты к привычным сервисам, другие готовы просто закрыть вкладку. Ограничения и усложнение доступа к сайтам замечают 39% российских интернет-пользователей. А если ресурс перестанет открываться из-за проблем с сертификатами, 26% опрошенных готовы вовсе отказаться от его посещения.

Результаты телефонного опроса Russian Field опубликовал «Код.ру», получивший их от пресс-службы исследователей.

При проблемах с сертификатами 55% участников попробуют другой браузер, 22% установят необходимые сертификаты, 21% зайдут с мобильного устройства. Молодёжь чаще допускает использование VPN или прокси, старшие пользователи охотнее выбирают вариант «ну и не надо».

О том, что российские сайты могут не открываться в отдельных браузерах из-за отзыва зарубежных сертификатов, знают 57% пользователей. Ещё 7% что-то слышали. Для 40% недоступность привычного сайта в основном браузере стала бы серьёзной проблемой.

Чаще всего респонденты отмечают технические изменения рунета — в скорости, доступности и стабильности интернета: их назвали 41%.

Дальнейших изменений рунета ожидают 77% опрошенных. Только 9% считают, что он останется прежним. Судя по ответам, запасной браузер постепенно превращается из инструмента для энтузиастов в обычную бытовую принадлежность.

Опрос проводили 23-30 сентября 2026 года среди 1600 человек. По заявлению исследователей, выборка представительна по полу, возрасту, федеральным округам и типам населённых пунктов, погрешность не превышает 2,44%.

RSS: Новости на портале Anti-Malware.ru