


Microsoft: Все порты USB-C в Windows-ноутбуках должны поддерживать зарядку

Microsoft: Все порты USB-C в Windows-ноутбуках должны поддерживать зарядку

Microsoft: Все порты USB-C в Windows-ноутбуках должны поддерживать зарядку

USB-C сегодня есть буквально везде — от ноутбуков до смартфонов и приставок. Казалось бы, это идеальный универсальный разъём: и заряжает, и данные передаёт, и видео выводит. Но на деле всё не так гладко.

Пользователи до сих пор сталкиваются с ситуацией, когда USB-C есть, но, например, монитор к нему не подключить или устройство не заряжается.

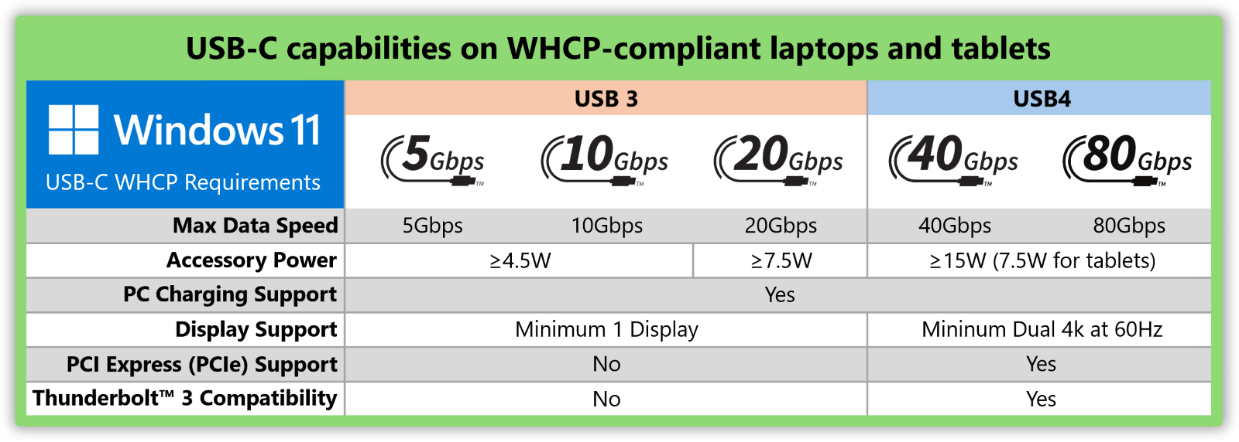
Microsoft решила навести порядок. Компания добавила в свою программу совместимости Windows (Windows Hardware Compatibility Program, WHCP) новые требования: все USB-C порты в ноутбуках с Windows должны поддерживать зарядку, передачу данных минимум на 5 Гбит/с и подключение хотя бы одного внешнего дисплея.

Это не касается «экзотики» вроде eGPU или сверхбыстрых 40–80 Гбит/с, но базовый функционал теперь обязателен.

Почему это важно? По данным Microsoft, 27% пользователей с USB4 сталкивались с уведомлением, что подключённое устройство не работает как надо, потому что нужный режим (например, DisplayPort) просто не реализован на этом конкретном порту. Разъём вроде бы есть, а работает не полностью — вот это и собираются исправить.

Фишка в том, что USB-C — это только физический стандарт. А вот поддержка зарядки, видео, Thunderbolt и прочего — это уже отдельные спецификации, и производители не обязаны реализовывать их все. В итоге — путаница: один порт заряжает, но не передаёт видео, другой передаёт, но не заряжает. Microsoft теперь использует своё влияние, чтобы это прекратить.


Также компания требует, чтобы производители использовали встроенные драйверы Windows — это упростит обновления и устранение багов через Windows Update, без плясок с бубном со стороны производителей.

Это не первый случай, когда Microsoft «подталкивает» индустрию к порядку. Раньше они уже так внедряли UEFI, TPM, Secure Boot и даже более удобные тачпады. Да, не всегда безболезненно, но результат — более надёжные и безопасные компьютеры.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru