


Microsoft: группа Storm-2657 перенаправляют зарплаты через взлом HR-систем

Microsoft: группа Storm-2657 перенаправляют зарплаты через взлом HR-систем

Microsoft: группа Storm-2657 перенаправляют зарплаты через взлом HR-систем

Команда Microsoft Threat Intelligence зафиксировала новый всплеск атак, в которых злоумышленники похищают учётные данные сотрудников, чтобы перенаправлять зарплаты на свои банковские счета. Эти киберпреступники получили неофициальное прозвище «payroll pirates».

За атаками стоит группа Storm-2657, действующая как минимум с начала 2025 года. Основной удар пришёлся на университеты и другие образовательные организации США, где используются HR-платформы вроде Workday.

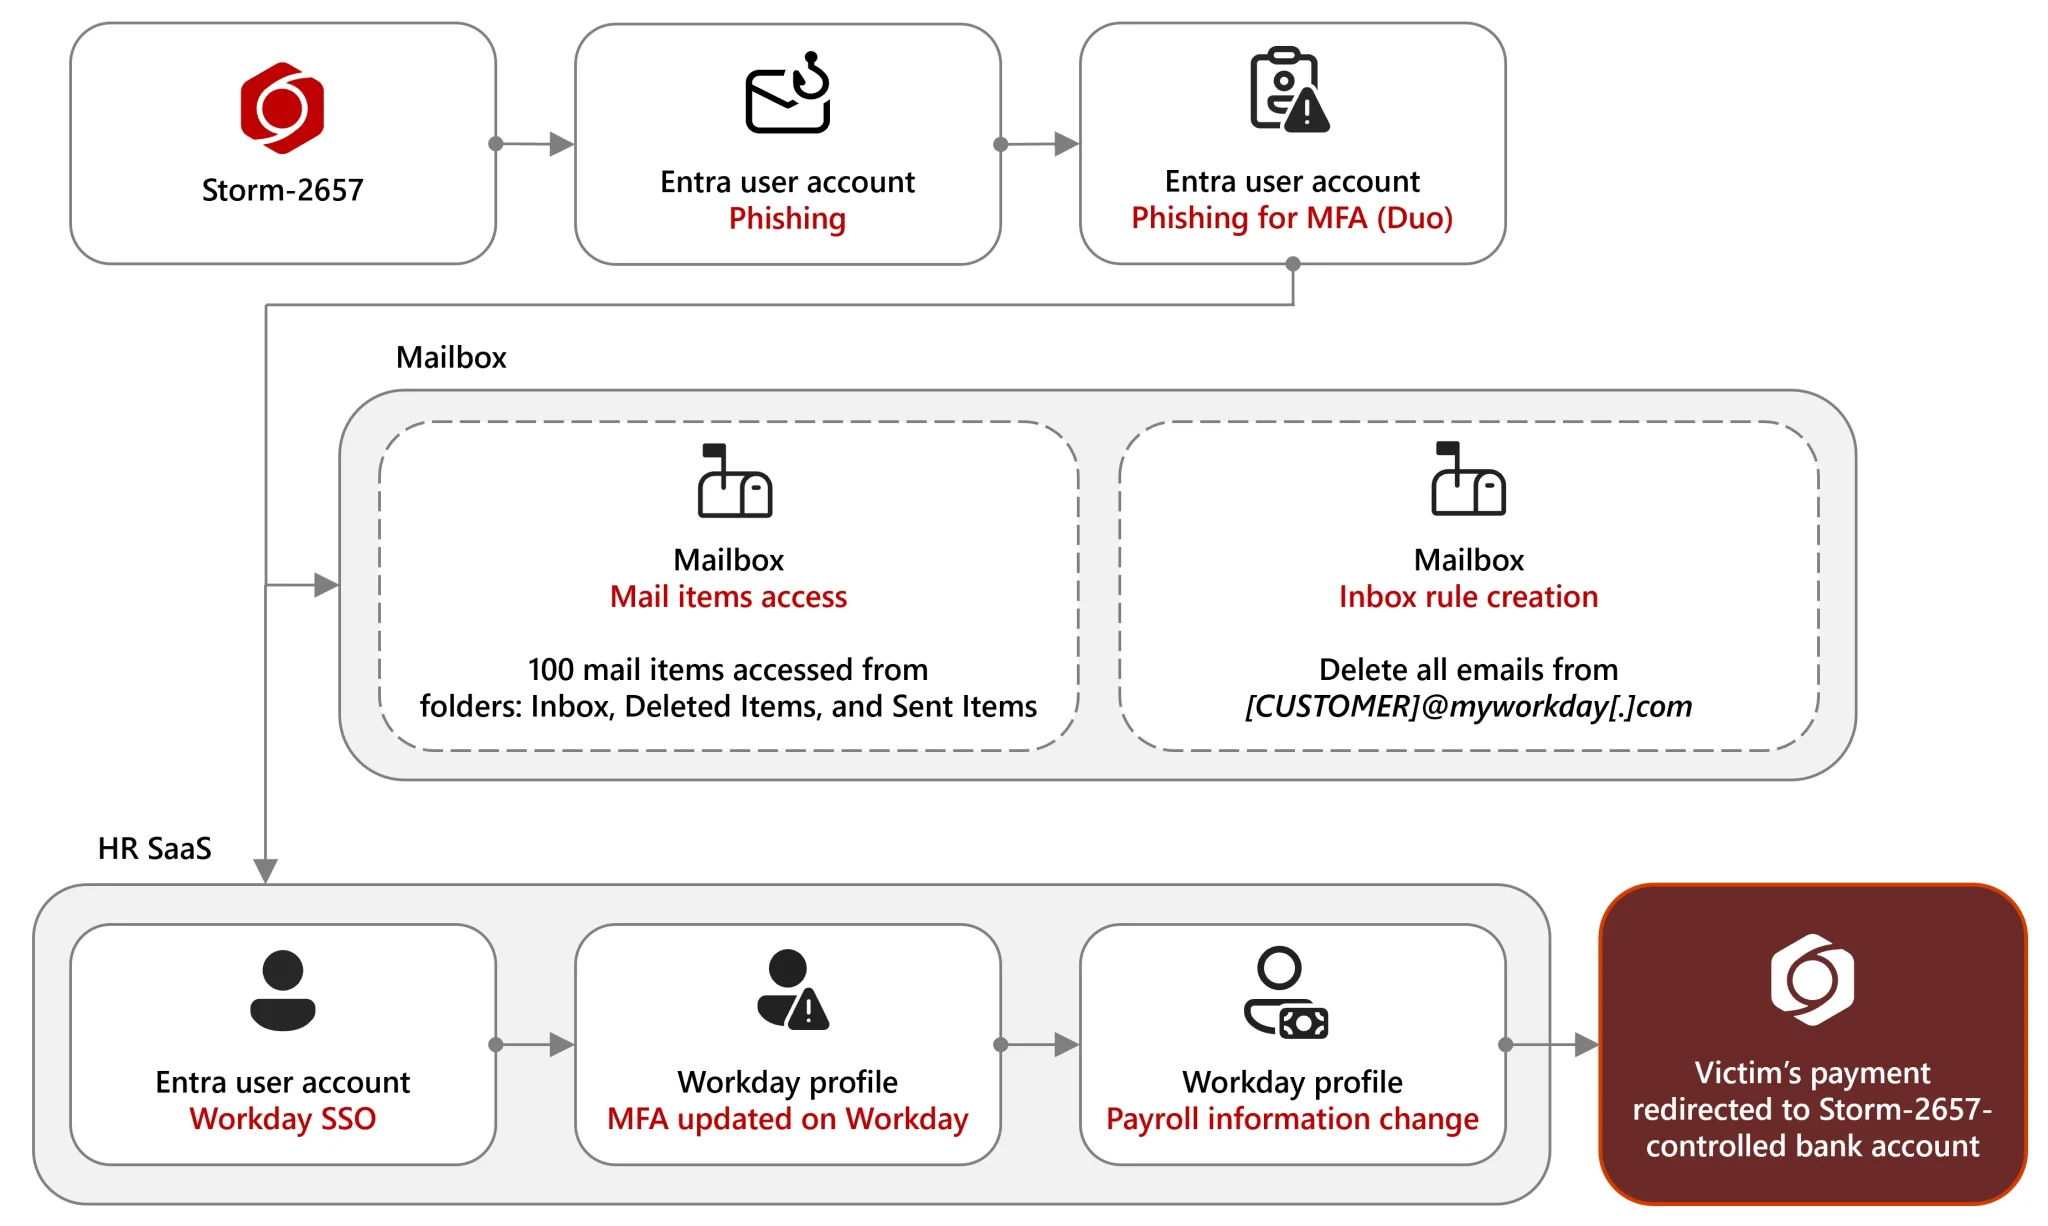
Хакеры начали с массовой фишинговой рассылки по сотрудникам вузов. Письма выглядели реалистично — якобы о вспышке болезни на кампусе или жалобах на преподавателей. Ссылки вели на Google Docs, а затем перенаправляли жертв на фальшивые страницы входа, где злоумышленники перехватывали логины и одноразовые МФА-коды.

После входа в систему атакующие получали доступ к корпоративной почте Exchange Online и учётным записям в Workday. Там они меняли банковские реквизиты для перечисления зарплаты — и следующие выплаты уходили уже на счета, подконтрольные злоумышленникам.


Чтобы их не заметили, Storm-2657 создавали правила в почте, которые автоматически удаляли письма из Workday, в том числе уведомления об изменениях профиля. Некоторые из этих правил были замаскированы под пустые имена — из символов вроде «…» или «'''».

В результате, по данным Microsoft, атакующие скомпрометировали 11 учётных записей в трёх университетах и с них разослали более 6 000 фишинговых писем по другим учебным заведениям.

После взлома злоумышленники добавляли свои номера телефонов как доверенные устройства для многофакторной аутентификации (через Workday или Duo MFA). Это позволяло им повторно входить без ведома настоящего владельца.

Отсутствие устойчивой к фишингу системы многофакторной аутентификации стало одной из главных причин успеха атаки — традиционные СМС-коды и пуш-уведомления легко перехватывались.

Microsoft уже уведомила пострадавшие организации и выпустила рекомендации:

  • переходить на фишингоустойчивые методы МФА — FIDO2-ключи, Windows Hello for Business или passkeys;
  • внимательно проверять правила в Outlook, особенно те, что удаляют письма с темами «Payment Elections» или «Direct Deposit»;
  • использовать инструменты Microsoft Defender for Cloud Apps и Microsoft Sentinel для поиска подозрительных изменений в платёжных настройках;
  • немедленно при компрометации сбросить пароли, удалить посторонние МФА-устройства и вернуть корректные банковские реквизиты.

Microsoft подчёркивает, что подобные «пиратские» схемы становятся всё более изощрёнными, а потому сотрудничество компаний — например, Microsoft и Workday — и обмен киберразведданными играют ключевую роль в предотвращении таких атак.

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru