



RCE-уязвимость в плагине для WordPress затрагивает 600 тыс. сайтов

RCE-уязвимость в плагине для WordPress затрагивает 600 тыс. сайтов

RCE-уязвимость в плагине для WordPress затрагивает 600 тыс. сайтов

Популярный WordPress-плагин Essential Addons for Elementor, который в настоящее время используется более чем на миллионе сайтов, содержит критическую уязвимость, приводящую к удалённому выполнению кода. Затронутые версии — 5.0.4 и более поздние.

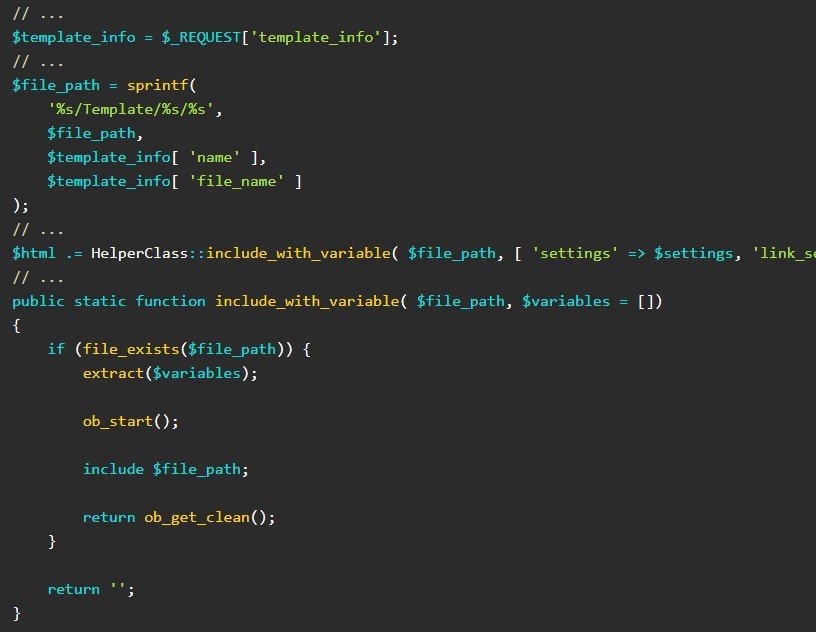
Брешь позволяет неаутентифицированному пользователю загрузить PHP-файл на сервер и выполнить код на целевом сайте. Проблема кроется в том, как вводимые пользователем данные используются внутри функции «include», включённой в ajax_load_more и ajax_eael_product_gallery.

Единственное условие для успешной атаки — наличие на сайте рабочих виджетов «dynamic gallery» и «product gallery». Специалисты привели кусок кода, использующий описанную брешь,


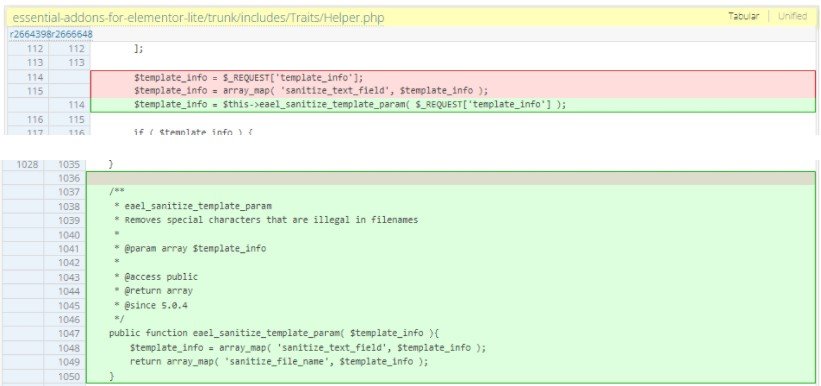
Исследователь Вай Ян Мо обнаружил уязвимость 25 января 2022 года, однако разработчики к тому времени уже знали о её существовании. Они даже выпустили версию 5.0.3, в которой функция «sanitize_text_field» отвечает за обработку вводимых пользователем данных. Тем не менее эта обработка не помогла защитить сайты от локальных пейлоадов.

Вторая попытка устранить брешь — версия 5.0.4 — отметилась функцией «sanitize_file_name», которая должна удалять спецсимволы, точки, слеши и пр.


Именно этот релиз проверили специалисты компании Patchstack, выяснив, что в нём до сих пор присутствует уязвимость. После этого разработчики подготовили ещё один патч — 5.0.5.

Напомним, что киберпреступники в январе атаковали более десятка тем и плагинов для популярного движка WordPress, внедрив в них бэкдор. Также в прошлом месяце специалисты нашли уязвимости в трёх плагинах для движка WordPress.

Подпишитесь на новости

Американец подал иск к OpenAI: ChatGPT якобы помог жене его отравить

Семейные разговоры с чат-ботом стали предметом судебного иска. Житель Северной Каролины Джеймс Гейтс обвинил OpenAI и Сэма Альтмана в том, что ChatGPT усиливал подозрения его жены и помогал ей планировать его отравление.

Иск, поданный 14 октября в суд Сан-Франциско, опубликовали представляющие Гейтса юристы Tech Justice Law.

По заявлению Гейтса, сначала его жена Шерил использовала ChatGPT для рабочих и бытовых задач, затем стала обсуждать семейные конфликты. Истец утверждает, что бот поддерживал её необоснованные страхи и формировал образ мужа как опасного человека.

Позже, говорится в иске, разговоры перешли к отравлению. Вместо прекращения опасного диалога система якобы давала персонализированные рекомендации и советы по сокрытию следов.

Летом 2025 года Гейтс тяжело заболел. Позднее, по его словам, он обнаружил рукописную записку, связанную с предполагаемым отравлением, с указаниями очистить переписки и выйти из ChatGPT.

Отдельная претензия касается цифровых следов: согласно иску, бот ошибочно уверял, что удалённые разговоры невозможно восстановить даже по судебному запросу.

Гейтс требует привлечь ответчиков к ответственности за предполагаемые недостатки продукта, ненадлежащие предупреждения о рисках и небрежность.

OpenAI сообщила Ars Technica, что заблокировала пользовательницу и передала сведения правоохранителям в рамках расследования. Корпорация назвала безопасность приоритетом.

RSS: Новости на портале Anti-Malware.ru