



Российского разработчика ракет пытаются атаковать через 0-day в MHTML

Российского разработчика ракет пытаются атаковать через 0-day в MHTML

Российского разработчика ракет пытаются атаковать через 0-day в MHTML

Эксперты Malwarebytes изучили образцы вредоносных документов Word, разосланных неделю назад на адреса российских организаций. Как оказалось, авторы имейл-атак пытались инфицировать целевые сети через эксплойт уязвимости CVE-2021-40444, которую Microsoft только что пропатчила.

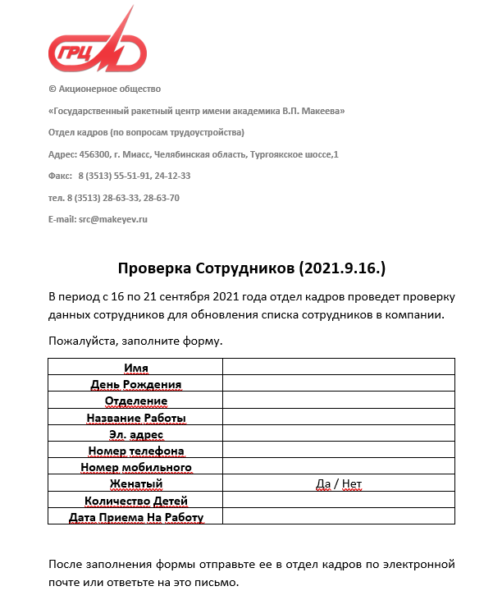
Один из вложенных файлов содержал сообщение, написанное от имени отдела кадров Государственного ракетного центра имени В. П. Макеева. Сотрудника предприятия просили уточнить анкетные данные, заполнив форму и отправив результат по почте.


Проведенный в Malwarebytes анализ показал, что при открытии этого документа Microsoft Office движок MSHTML загружает элемент ActiveX, специально созданный для запуска вредоносного кода. Чтобы заполнить форму, получатель должен включить режим редактирования — этого действия достаточно, чтобы активировать эксплойт CVE-2021-40444.

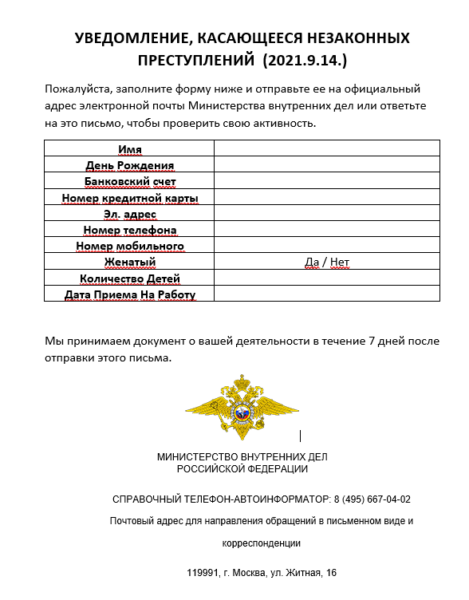
Другой образец вредоносного вложения не совсем удачно имитировал запрос МВД РФ на предоставление личных данных в связи с текущим расследованием (обратите внимание на формулировку в заголовке — «незаконные преступления»).


Адресатов этого послания установить пока не удалось. В Malwarebytes полагают, что автором вредоносных рассылок вполне может оказаться какая-то APT-группа.

Патч для CVE-2021-40444 вышел 14 сентября, однако к тому моменту злоумышленники уже нашли новую лазейку и взяли на вооружение. Более того, они начали активно обмениваться эксплойтами и публиковать инструкции по их созданию, облегчая задачу коллегам по цеху.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru