



0-day в браузерном движке Windows MSHTML опаснее, чем предполагалось ранее

0-day в браузерном движке Windows MSHTML опаснее, чем предполагалось ранее

0-day в браузерном движке Windows MSHTML опаснее, чем предполагалось ранее

В Сети появились новые подробности, касающиеся уязвимости нулевого дня (0-day) в MSHTML. Напомним, что брешь отслеживается под идентификатором CVE-2021-40444 и позволяет удалённо выполнить вредоносный код.

MSHTML — это «родной» браузерный движок, который используется в пакете Microsoft Office. Во вторник корпорация предупредила пользователей о 0-day, однако разработчики всё ещё не подготовили соответствующий патч.

Microsoft сознательно не стала распространяться о CVE-2021-40444, уточнив лишь, что эксплуатация уязвимости основана на использовании вредоносных элементов ActiveX. Если злоумышленник задействует брешь в атаке, он сможет загрузить и установить вредоносную программу на компьютер жертвы.

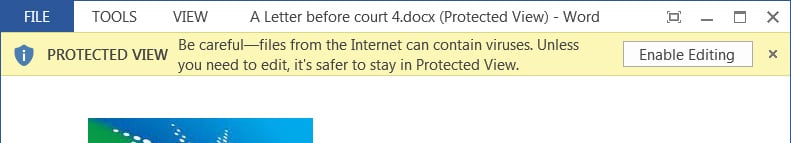
Более того, исследователи в области кибербезопасности даже нашли подтверждение эксплуатации этого бага в реальных кибератаках. Преступники рассылали жертвам злонамеренные документы Word, содержащие эксплойт для CVE-2021-40444.

Ранее специалисты советовали пользователям задействовать защитную функцию Mark-of-the-Web (MOTW), благодаря которой документ будет открываться в режиме «только чтение». Тем не менее Уилл Дорманн из CERT/CC заявил, что даже такие меры не спасут от эксплуатации бага.


«Если злоумышленники отправят вредоносный документ, например, в архиве, на который не ставится метка MotW, вся защита данной функции сразу же нивелируется. Тот же 7Zip распакует присланный архив, а у его содержимого уже не будет пометки "скачано из интернета"», — объясняет эксперт.

Тот же принцип касается использования ISO-файлов, так что у киберпреступников вполне есть действенные методы обхода защиты. А нам в этом случае остаётся лишь ждать выхода патча, который, судя по всему, планируется на второй вторник сентября (на следующей неделе).

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru