


Борзохакеры Scattered LAPSUS$ Hunters 4.0 заявили, что отходят от дел

Борзохакеры Scattered LAPSUS$ Hunters 4.0 заявили, что отходят от дел

Борзохакеры Scattered LAPSUS$ Hunters 4.0 заявили, что отходят от дел

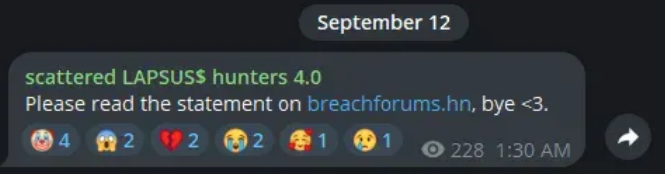
В телеграм-канале криминальной группировки Scattered LAPSUS$ Hunters 4.0 появилось неожиданное известие — прощальный привет с отсылкой к заявлению на хакерском форуме, в котором озвучено решение свернуть операции.

Насколько известно, в состав Scattered LAPSUS$ Hunters 4.0 входят бывшие участники Scattered Spider, LAPSUS$ и ShinyHunters — отсюда и столь причудливое название.

Дерзкие налетчики и бахвалы не объявлялись в Telegram трое суток, их фанатам оставалось только гадать о причинах столь долгого молчания. Заявление на BreachForums прояснило ситуацию: взяв паузу, авторы громких атак, по их словам, посоветовались с близкими и окончательно утвердились в намерении уйти в тень.

В постинге также сказано, что нашумевшие нападения на Salesforce, CrowdStrike, Google, производственные мощности Jaguar Land Rover, американские, французские и британские авиакомпании — лишь дымовая завеса, помогающая отвлечь всеобщее внимание от истинных целей кибергруппы.

Заявив об этом, хакеры не преминули лишний раз подразнить ФБР и ИБ-экспертов, упрекнув их в близорукости и тщеславии. По их утверждению, аресты по итогам расследований зачастую были ошибочными: они умышленно подставляли сторонних людей, но так, чтобы это не имело серьезных последствий.

Лес рубят — щепки летят, спецслужбы прекрасно знают эту пословицу, хотя родственников без вины виноватых автору поста искренне жаль (по крайне мере, так сказано). Вместе с тем он подчеркнул: многие инциденты еще не раскрыты, однако спасать козлов отпущения LAPSUS$ Hunters больше не будут.

В пространном заявлении встречаются и философские сентенции, которые могут говорить о том, что печально известные хвастуны и киберхулиганы, наконец, остепенились. Например, такие:

«Таланта и мастерства в наше время недостаточно, миром правят те, принимает решения и имеет власть».

В заключение LAPSUS$ Hunters пишут: их цели достигнуты, пришло время попрощаться. Накопленных миллионов достаточно, чтобы утешить самых недалеких соратников, остальные продолжат изучать и совершенствовать техническое наследие либо просто уйдут на покой.

Что это, действительно прощальный привет или очередная дымовая завеса, на сей раз в духе exit scam, покажет будущее.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru