



Lapsus$ ищет инсайдеров, готовых открыть доступ к сетям Microsoft и Apple

Lapsus$ ищет инсайдеров, готовых открыть доступ к сетям Microsoft и Apple

Lapsus$ ищет инсайдеров, готовых открыть доступ к сетям Microsoft и Apple

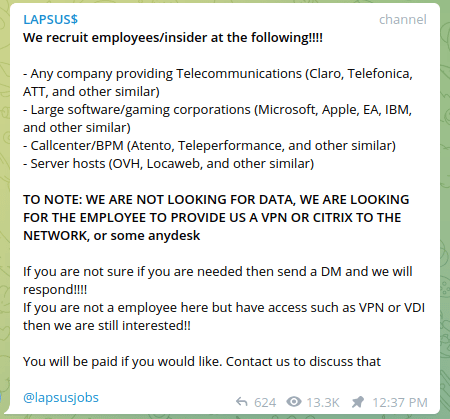
Окрыленные своими успехами хакеры Lapsus$ открыто объявили о готовности сотрудничать с работниками крупных компаний, способными обеспечить удаленный доступ к сетям своих работодателей. Эксперты опасаются, что дерзкому примеру последуют и другие обитатели даркнета.

Судя по объявлению в именном Telegram-канале, грабителей интересует возможность заполучить секреты Microsoft, Apple, IBM, Electronic Arts, AT&T, OVH и других ИТ-компаний и сервис-провайдеров. За ключи к VPN, сервисам Citrix или вход через AnyDesk они готовы платить, и просят добровольцев связаться с ними напрямую для обсуждения условий.


Специалистов по ИБ поразило столь открытое заявление о своих неблаговидных намерениях. Ранее киберкриминал не афишировал такие кампании, вербуя инсайдеров путем персонального обращения по email или через LinkedIn. Экспертов тревожит, что новый тренд подхватят брокеры готового доступа, пользующегося большим спросом на черном рынке, и риск инсайда сильно возрастет.

Группировка Lapsus$ получила широкую известность атаками на NVIDIA и Samsung — взломщики украли огромное количество конфиденциальной информации. В первом случае они потребовали выкуп, угрожая публикацией краденых данных, но в итоге начали сливать их в интернет, не дожидаясь отклика. В случае с Samsung выкуп вообще не обсуждался, хакеры просто выложили в Сеть некий скриншот и описание базы данных, якобы содержащей исходные коды производителя смартфонов.

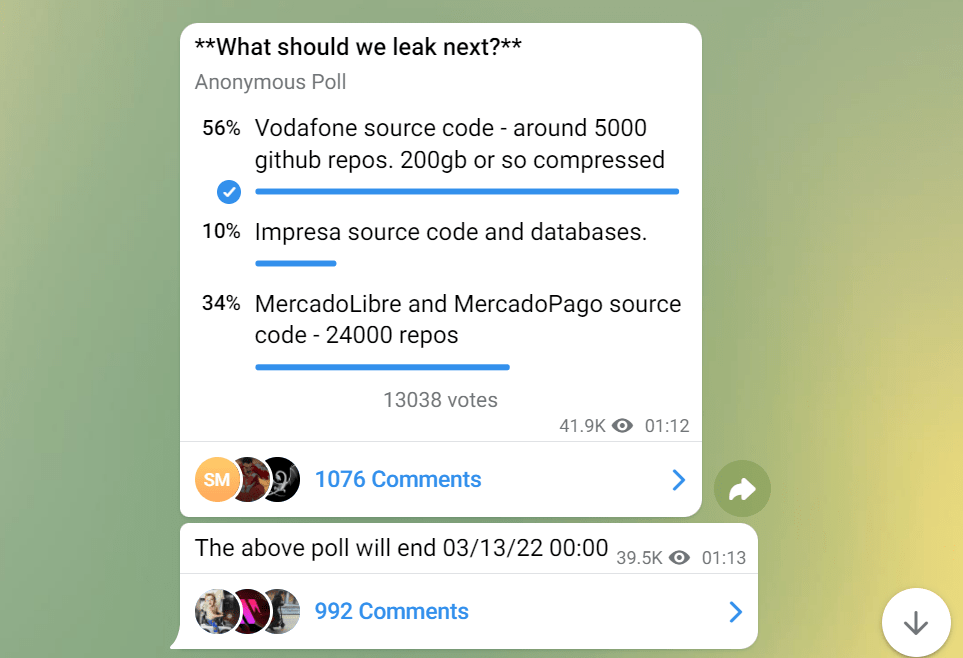
Из Telegram-канала Lapsus$ также стало известно о других ее подвигах — по крайней мере, со слов самих участников ОПГ. Они провели опрос, предложив читателям выбрать следующую жертву утечки: оператора сотовой связи Vodafone, португальский медиахолдинг Impresa или аргентинские ecommerce-компании MercadoLibre и MercadoPago.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru