



ShinyHunters слил третью за неделю базу — миллионов клиентов Teespring

ShinyHunters слил третью за неделю базу — миллионов клиентов Teespring

ShinyHunters слил третью за неделю базу — миллионов клиентов Teespring

Уже известный киберпреступник ShinyHunters, наводящий шороху последние несколько дней, слил очередную базу данных, в которой содержатся сведения миллионов пользователей, зарегистрированных на площадке Teespring. Напомним, что эта компания занимается производством одежды с индивидуальным принтом.

ShinyHunters не стал изменять себе — все данные злоумышленник выложил в открытый доступ на одном из форумов хакерской тематики. База была запакованы в 7zip-архив и представляла собой два SQL-файла.

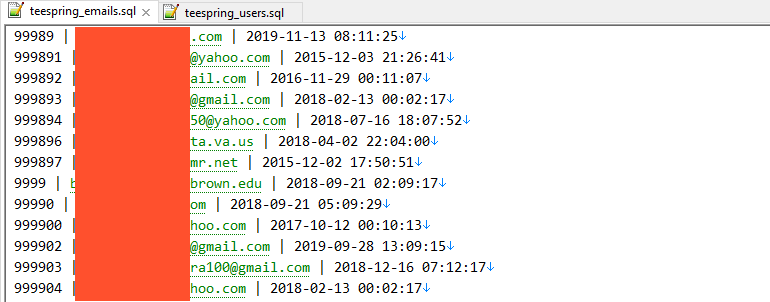
Первый файл содержал список адресов электронной почты пользователей Teespring, в общей сумме их было 8,2 миллионов. Также там можно было найти дату последнего обновления ящика:


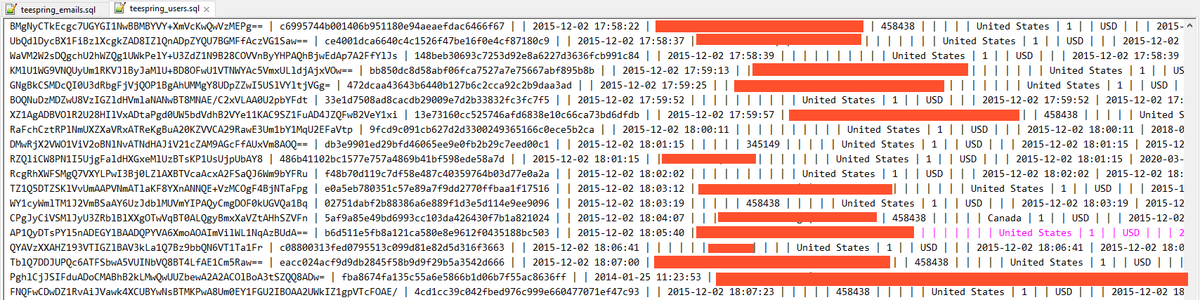
Во втором файле содержались сведения более чем о 4,6 миллионах юзеров. Среди них были хешированные адреса электронной почты, имена пользователей, реальные имена, телефонные номера, домашние адреса, а также идентификаторы Facebook и OpenID.

К счастью, не у всех аккаунтов была заполнена вся перечисленная информация, благодаря чему число реально пострадавших пользователей ощутимо меньше указанных ShinyHunters цифр. Пароли также остались нетронутыми, однако есть подозрение, что киберпреступник всё-таки получил к ним доступ.


Исследователи считают, что изначально системы Teespring взломал не ShinyHunters, а другой злоумышленник (или группа злоумышленников). Кто — пока загадка. Напомним, что на днях ShinyHunters отличился сливом БД Nitro PDF с 77 млн записей и Pixlr с 1,9 млн записей.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru