



Базу данных Nitro PDF с 77 млн записей бесплатно слили в Сеть

Базу данных Nitro PDF с 77 млн записей бесплатно слили в Сеть

Базу данных Nitro PDF с 77 млн записей бесплатно слили в Сеть

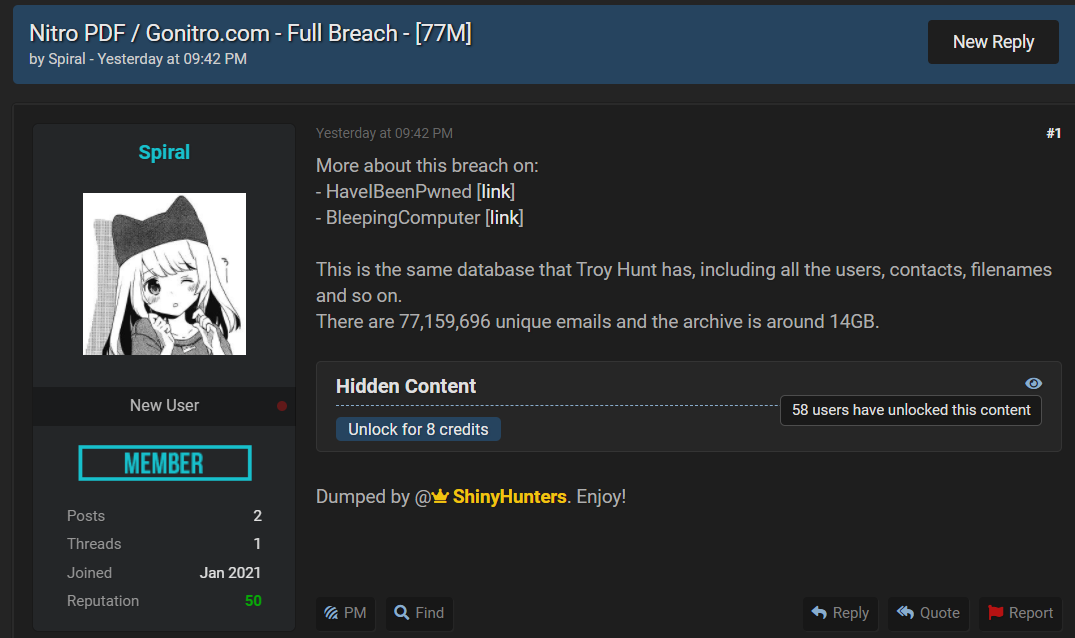
Украденная база данных, в которой содержатся имена, адреса электронной почты и пароли пользователей Nitro PDF, бесплатно распространяется в Сети. В общей сложности БД насчитывает более 77 миллионов записей.

База весит 14 ГБ, в ней можно найти полные имена людей, bcrypt-хеши паролей, имена компаний, IP-адреса и другую информацию рядовых пользователей сервиса Nitro PDF. Слитую базу данных уже успели внести в Have I Been Pwned, что позволит любому проверить, есть ли его информация в БД.

Nitro представляет собой приложение, помогающее создавать, корректировать и подписывать PDF-документы. По словам компании, стоящей за разработкой этого софта, на сегодняшний день у неё есть более 10 тыс. корпоративных клиентов и около 1,8 млн пользователей, купивших лицензию.

Nitro также предоставляет облачный сервис, который клиенты могут использовать для совместной работы с документами и т. п. Прошлогодняя утечка Nitro, к слову, затронула всем известные компании: Google, Apple, Microsoft, Chase и Citibank.

Некая киберпреступная группа, известная под псевдонимом ShinyHunters, слила в Сеть полную базу данных, украденную у Nitro. Загрузить БД бесплатно может любой желающий на хакерском форуме.


Специалисты предупреждают, что подобная публикация может привести к запуску целого ряда изощрённых фишинговых атак, нацеленных на владельцев скомпрометированных данных.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru