


ИИ-сутенёр и фейковые эскортницы: в Минске раскрыли схему мошенников

ИИ-сутенёр и фейковые эскортницы: в Минске раскрыли схему мошенников

ИИ-сутенёр и фейковые эскортницы: в Минске раскрыли схему мошенников

Сотрудники профильного подразделения ГУВД Минска и Следственного комитета Республики Беларусь задержали молодых мужчину и девушку, которые занимались мошенничеством под видом оказания интим-услуг. Они выманивали деньги у потенциальных клиентов, постепенно повышая финансовые требования.

О задержании подозреваемых сообщил телеграм-канал минской милиции. В криминальной схеме роли были чётко распределены: молодой человек выдавал себя за сутенёра, а девушка отвечала за техническую часть.

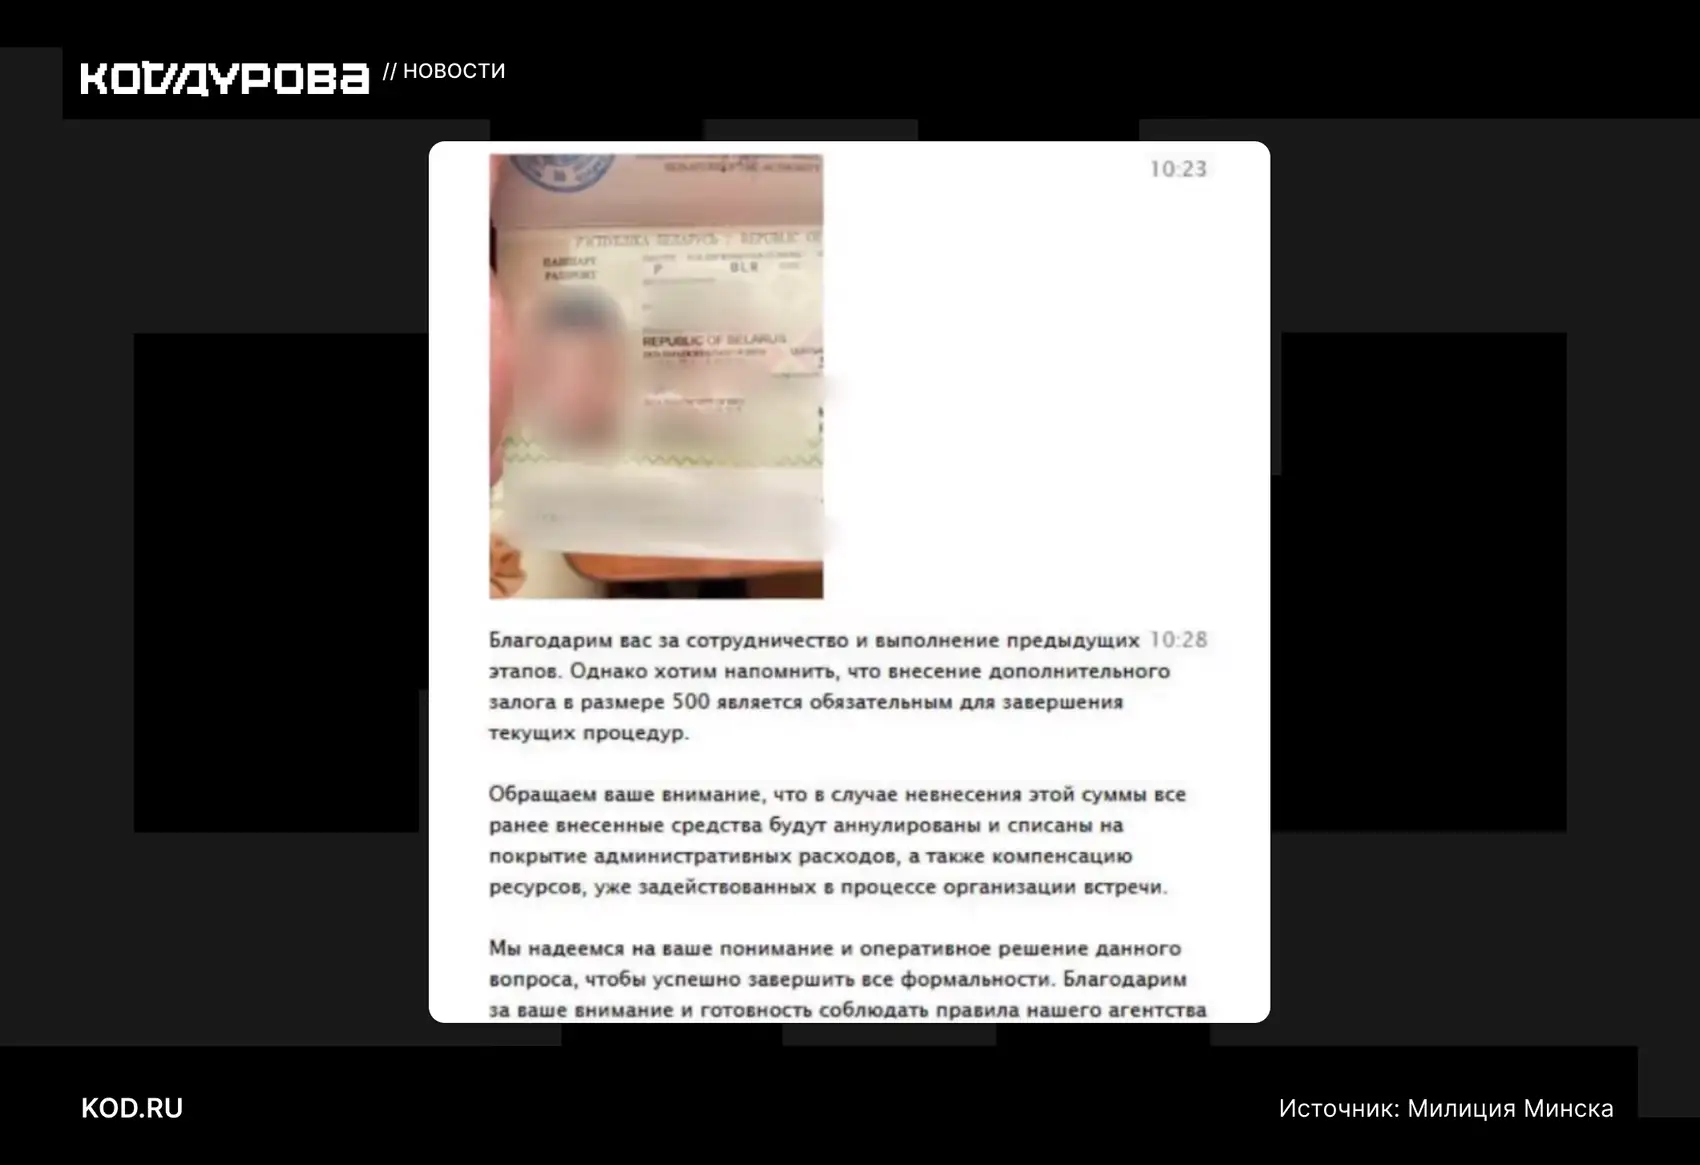
«Фигуранты использовали возможности искусственного интеллекта, а также фотографии женщин, опубликованные в соцсетях. С помощью фейковых анкет они находили потенциальных жертв, вступали в переписку с мужчинами и предлагали провести время за деньги», — говорится в официальном сообщении минской милиции.

При этом злоумышленники не ограничивались генерацией изображений несуществующих эскортниц. От их имени они создавали видеокружки и выходили на связь с потенциальными клиентами, создавая впечатление общения с реальными людьми.

У тех, кто соглашался на встречу, мошенники требовали залог в размере 500 белорусских рублей — около 12 500 российских рублей. После этого они нередко выдвигали дополнительные финансовые условия под разными предлогами. Когда жертва прекращала платить, её просто блокировали. Полученные средства злоумышленники выводили за рубеж.

Схема работала на профильных ресурсах и сайтах знакомств. По данным белорусских СМИ, подтверждёнными жертвами криминального дуэта стали около 60 человек.

По данным российской компании «Эфшесть» / F6, средняя выручка аферистов, работающих по схеме фальшивых свиданий, составляет около 20 тыс. российских рублей. Помимо прямого выманивания денег, злоумышленники используют и другие способы монетизации: перенаправляют жертв на фишинговые ресурсы, навязывают вредоносные приложения под разными предлогами, а также продают несуществующие товары и услуги.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru