



Хакеры опубликовали инструкцию по эксплуатации 0-day в Windows MSHTML

Хакеры опубликовали инструкцию по эксплуатации 0-day в Windows MSHTML

Хакеры опубликовали инструкцию по эксплуатации 0-day в Windows MSHTML

На одном из хакерских форумов киберпреступники делятся друг с другом способами эксплуатации уязвимости нулевого дня (0-day) во встроенном браузерном движке Windows MSHTML. Таким образом, в ближайшее время стоит ждать новую волну атак с эксплуатацией этой бреши.

Напомним, что уязвимость получила идентификатор CVE-2021-40444, Microsoft уже успела предупредить пользователей и компании об этом баге. Тем не менее патчей стоит ждать, пожалуй, только на этой неделе.

С помощью выявленного бага злоумышленник может выполнить код на компьютере пользователя. Для этого достаточно будет отправить жертве специально созданные вредоносные документы.

По словам Microsoft, защититься от эксплуатации дыры можно, но для этого придётся отключить элементы ActiveX и предварительный просмотр документов в форматах Word и RTF. Однако в последнее время киберпреступники обходятся без использования ActiveX и, соответственно, обходят эти методы защиты.

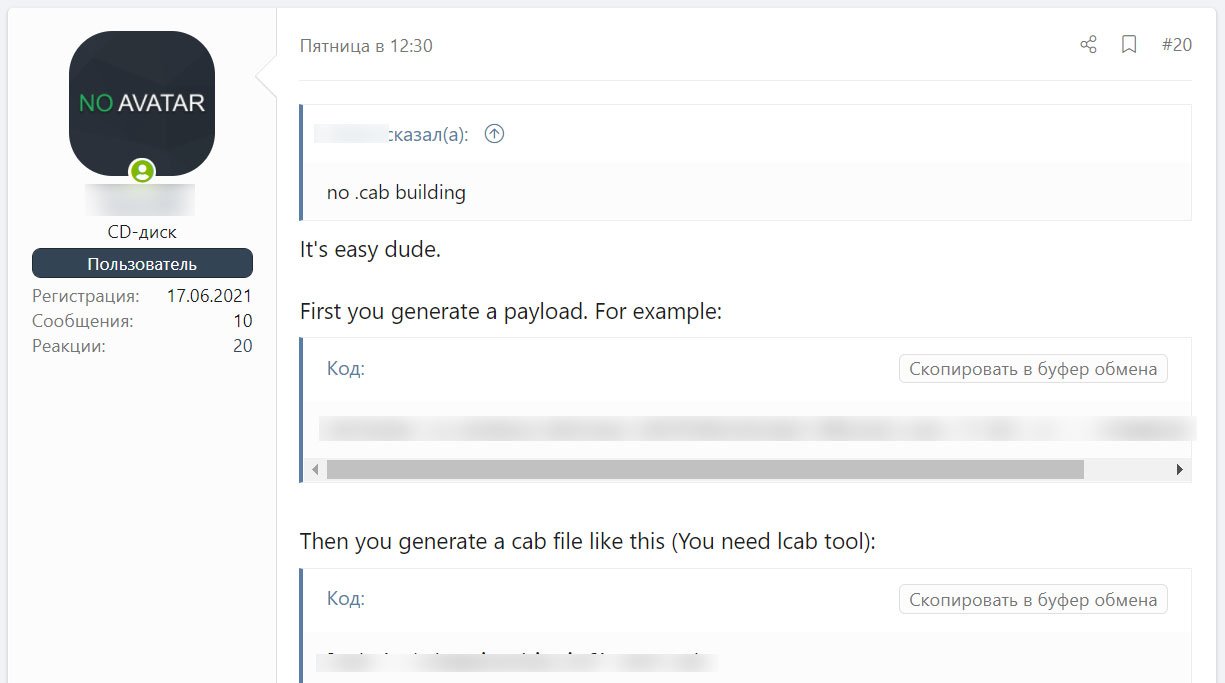
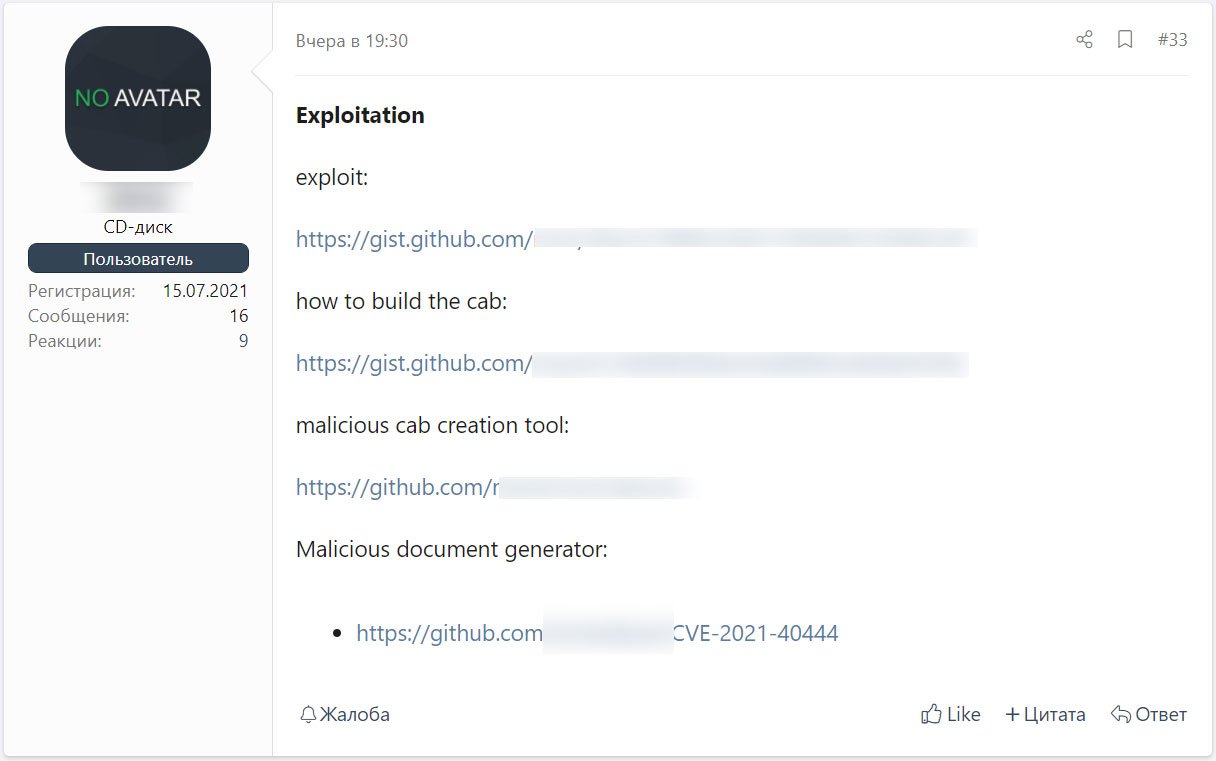
К сожалению, злоумышленники также решили поделиться с сообществом эксплойтом и даже опубликовали инструкцию, которая поможет создать вредоносный документ.


Вся информация представлена в таком виде, что любому желающему не составит большого труда задействовать эксплойт в собственных атаках. Специалисты из BleepingComputer, например, продемонстрировали это буквально за 15 минут.


Напомним, что 0-day в браузерном движке Windows MSHTML оказалась опаснее, чем предполагалось ранее. 

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru