



Новая утилита EmoCheck вычислит троян Emotet в вашей системе

Новая утилита EmoCheck вычислит троян Emotet в вашей системе

Новая утилита EmoCheck вычислит троян Emotet в вашей системе

Японская группа реагирования на чрезвычайные ситуации в киберпространстве выпустила инструмент, позволяющий пользователям Windows проверить, не проник ли в их систему троян Emotet.

Emotet является одной из самых активно распространяемых вредоносных программ. Как правило, он доставляется жертвам через фишинговые письма с вредоносными документами в формате Word.

Обычно злоумышленники маскируют такие электронные письма под счета, уведомления о доставке, приглашения, а в последних кампаниях — под рассылку о распространении коронавируса.

После установки Emotet использует заражённый компьютер для отправки спама и скачивает в систему дополнительные вредоносные программы. Особую опасность представляет работа Emotet в тандеме с банковским трояном Trickbot.

Другими словами, если вы обнаружили у себя в системе Emotet, скорее всего, ваши учётные данные, файлы cookies, история браузера, SSH-ключи и другая информация попала в руки третьих лиц.

Учитывая опасность Emotet, очень важно, чтобы жертвы смогли оперативно найти и удалить троян из системы. Для этого теперь можно использовать разработанную японскими специалистами утилиту EmoCheck.

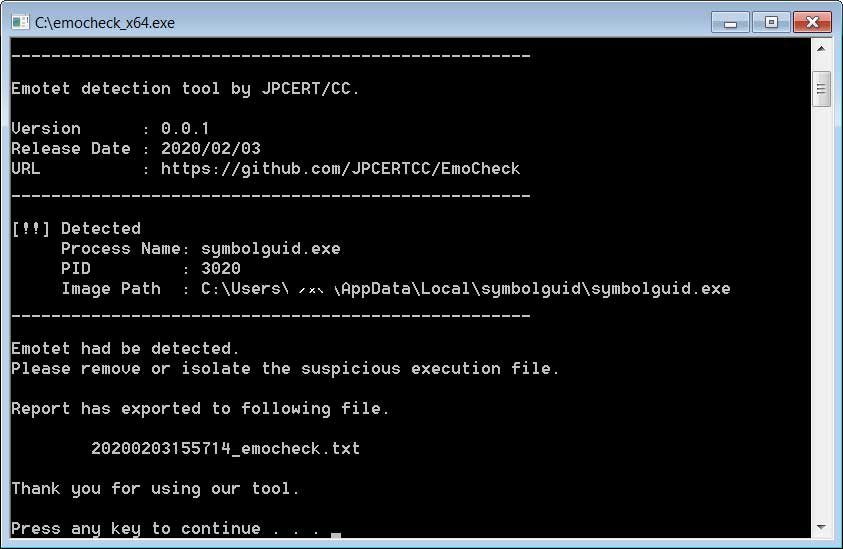
После загрузки распакуйте архив и запустите файл emocheck_x64.exe (для 64-битных систем) или emocheck_x86.exe (для 32-битных). В процессе запуска EmoCheck просканирует систему на присутствие Emotet.

Если вредонос будет обнаружен, инструмент выведет предупреждение, содержащее идентификатор процесса и расположение злонамеренного файла.

Всю необходимую информацию утилита сохранит в лог-файле — [путь к emocheck.exe]/дата и время_emocheck.txt.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru