



Новое расширение для Google Chrome уведомит об утекших учетных данных

Новое расширение для Google Chrome уведомит об утекших учетных данных

Новое расширение для Google Chrome уведомит об утекших учетных данных

В последнее время мы все чаще слышим об эпизодах компрометации учетных данных, в Сети с завидной регулярностью появляются все новые базы данных утечек. Именно поэтому интернет-гигант Google решил прийти на помощь пользователям, предоставив им специальное расширение для браузера Chrome, которое поможет обнаружить скомпрометированные пароли и имена пользователей.

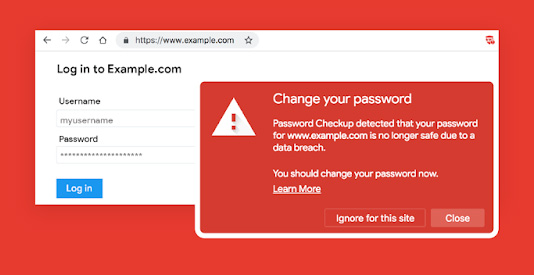
Американская корпорация выпустила расширение Password Checkup. Принцип его работы заключается в следующем — как только Password Checkup обнаружит, что пользователь использует скомпрометированные учетные данные, будет выведено специальное предупреждение.

Между тем этому расширению известно более 4 миллионов утекших комбинаций имя-пароль, которые небезопасно использовать.

Предупреждение об использовании утекших имен пользователей и паролей выглядит так:

У юзеров будет возможность проигнорировать это предупреждение, либо изменить пароль, как советует Password Checkup.

«Мы разработали Password Checkup для оповещений юзеров об использовании учетных данных, которые попали в руки злоумышленников. При этом стоит отметить, что расширение не будет предупреждать вас об устаревших паролях или о слабых вроде “123456“», — объясняют в Google.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru