


Вышла стабильная версия Anti-Expoit, защищающего компьютер от уязвимостей

Malwarebytes представила инструмент Anti-Expoit для борьбы с уязвимостями

Дебютировала финальная стабильная версия приложения Malwarebytes Anti-Expoit. Разработчики обещают, что новая система сможет эффективно защищать компьютеры от уязвимостей нулевого дня, предлагая дополнительную безопасность для пользователей Интернета.

В 2013 году после поглощения ZeroVulnerabilityLabs, возглавляемой Педро Бастаманте (Pedro Bustamante), компания Malwarebytes использовала полученные технологии и начала разработку абсолютно нового решения компьютерной безопасности. Результатом этой работы стала Malwarebytes Anti-Expoit.

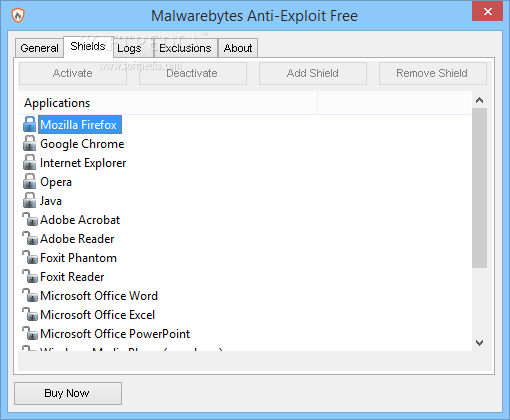
Продукт доступен в двух вариантах: бесплатном и премиальном ($24,95). Последний предлагает защиту уязвимостей в Adobe Reader, Foxit Reader, Microsoft Word, Excel, PowerPoint, браузерах (Internet Explorer, Mozilla Firefox, Google Chrome, Opera), аддонах и Java-плагинах. Бесплатная версияAnti-Exploitгарантирует защиту только браузеров.

Чтобы протестировать возможности нового продукта Malwarebytes обратилась к французскому эксперту по исследованию вредоносных программ Kafeine. Изучив самые распространенные уязвимости, аналитик пришел к выводу, что Malwarebytes Anti-Exploit «справляется с поставленными задачами». Приложение закрывает те уязвимости в Java, с которыми не справляется The Enhanced Mitigation Experience Toolkit (EMET).

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru