


Вышла стабильная версия Anti-Expoit, защищающего компьютер от уязвимостей

Malwarebytes представила инструмент Anti-Expoit для борьбы с уязвимостями

Дебютировала финальная стабильная версия приложения Malwarebytes Anti-Expoit. Разработчики обещают, что новая система сможет эффективно защищать компьютеры от уязвимостей нулевого дня, предлагая дополнительную безопасность для пользователей Интернета.

В 2013 году после поглощения ZeroVulnerabilityLabs, возглавляемой Педро Бастаманте (Pedro Bustamante), компания Malwarebytes использовала полученные технологии и начала разработку абсолютно нового решения компьютерной безопасности. Результатом этой работы стала Malwarebytes Anti-Expoit.

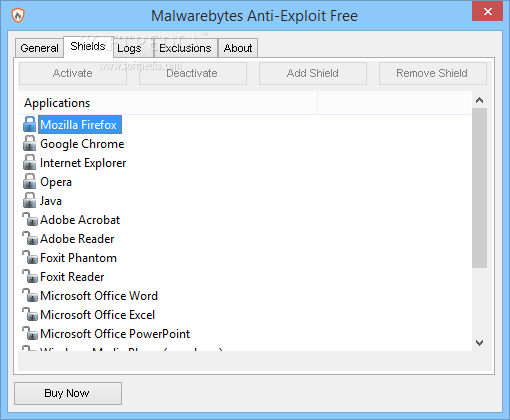
Продукт доступен в двух вариантах: бесплатном и премиальном ($24,95). Последний предлагает защиту уязвимостей в Adobe Reader, Foxit Reader, Microsoft Word, Excel, PowerPoint, браузерах (Internet Explorer, Mozilla Firefox, Google Chrome, Opera), аддонах и Java-плагинах. Бесплатная версияAnti-Exploitгарантирует защиту только браузеров.

Чтобы протестировать возможности нового продукта Malwarebytes обратилась к французскому эксперту по исследованию вредоносных программ Kafeine. Изучив самые распространенные уязвимости, аналитик пришел к выводу, что Malwarebytes Anti-Exploit «справляется с поставленными задачами». Приложение закрывает те уязвимости в Java, с которыми не справляется The Enhanced Mitigation Experience Toolkit (EMET).

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru