


XWorm RAT оброс разнородными загрузчиками для обхода защиты Windows

XWorm RAT оброс разнородными загрузчиками для обхода защиты Windows

XWorm RAT оброс разнородными загрузчиками для обхода защиты Windows

Распространители XWorm усложнили цепочку заражения, включив в нее множество различных стейджеров и лоадеров, чтобы уберечь трояна удаленного доступа от обнаружения и повысить эффективность доставки целевой полезной нагрузки.

Новые проводники XWorm пытаются подавить Windows-защиту AMSI и ETW, а также обеспечивают закрепление в системе средствами реестра и планировщика задач.

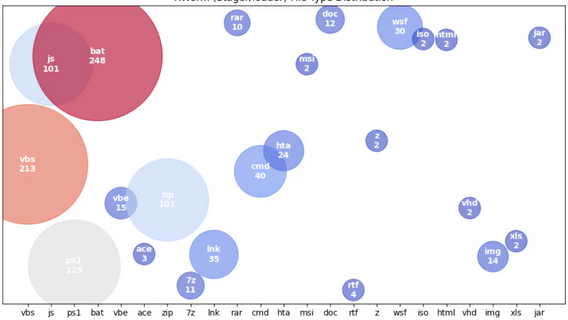
Для сокрытия вредоносных функций все эти загрузчики используют обфускацию (Base64 и шифрование по AES). Схема доставки пейлоада динамически изменяется и характерна разнообразием файловых форматов и языков сценариев — PowerShell, VBS, NET-экзешники, JavaScript, пакетные скрипты, .hta, .lnk, .iso, .vhd, .img, макросы Microsoft Office.


Сам обновленный XWorm прежде всего собирает сведения о зараженной системе: проверяет через WMI наличие антивирусов, драйверов видеозахвата, получает информацию о CPU, а также пытается обезвредить Microsoft Defender, добавив свои файлы в исключения.

Вредонос по-прежнему использует инъекции в процессы и владеет техникой DLL side-loading. Выступая в роли бэкдора, он выполняет команды, подаваемые с C2-сервера, и не утратил способность самостоятельно распространяться через съемные носители.

Для распространения трояна используются имейл-вложения и поддельные документы, встроенные в тело сообщений, имитирующих деловую переписку (поддельные уведомления о счетах к оплате, об отгрузке товара и т. п.).

В ходе одной из XWorm-кампаний его раздавали в связке с AsyncRAT, чтобы обеспечить надежный плацдарм для развертывания в сетях шифровальщика, созданного с помощью слитого в Сеть билдера LockBit Black.

С начала июля зловредный RAT также раздают с использованием стеганографии. После отработки начального VBScript (как вариант — JavaScript) в системе запускается встроенный PowerShell-код, который загружает файл JPG с NET-лоадером и финальным зловредом.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru