



Новая форма ETW-атак способна ослепить антивирусные продукты в Windows

Новая форма ETW-атак способна ослепить антивирусные продукты в Windows

Новая форма ETW-атак способна ослепить антивирусные продукты в Windows

Исследователи описали два новых метода кибератаки, которые могут «ослепить» антивирусные продукты. Есть одно условие: эти защитные решения должны полагаться на механизм логирования Windows (ETW).

Напомним, что ETW присутствует по умолчанию в операционной системе от Microsoft с момента релиза Windows XP. Этот механизм предназначен для отслеживания и записи событий, связанных с приложениями на пользовательском уровне и драйверами на уровне ядра.

В Windows 11 ETW может фиксировать более 50 тысяч типов событий от служб ОС, защитных средств, стандартных приложений, DLL-библиотек, ядра и драйверов. Часто EDR-системы (Endpoint Detection and Response) используют ETW для мониторинга и детектирования вредоносных программ.

Ранее киберпреступники отключали ETW, чтобы избежать детектирования своих зловредов, однако это не единственная проблема механизма логирования. По словам специалистов, в ETW нашли более десятка уязвимостей только в 2021 году.

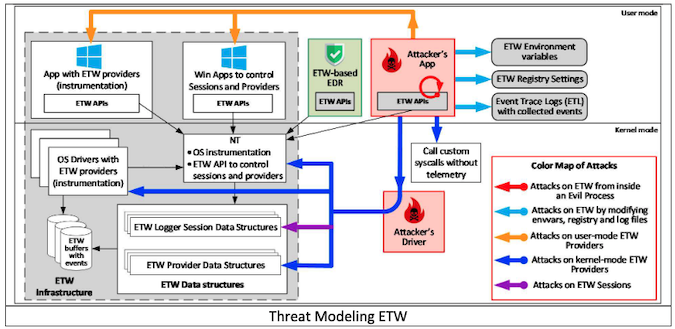
Новый метод атаки, описанный экспертами компании Binarly на конференции Black Hat Europe, позволяет обойти ETW двумя разными способами. Исследователи продемонстрировали эту форму атаки на Microsoft Process Monitor и Windows Defender.


В случае встроенного антивируса Windows Defender, которым оснащена каждая операционная система от Microsoft, специалисты показали, что с помощью нового вектора можно «ослепить» защитное решение. Команда Binarly задействовала вредоносный драйвер уровня ядра, чтобы модифицировать поля в структуре ядра, отвечающие за взаимодействие Windows Defender с ETW.

«Мы хотим указать на проблемы архитектуры, чтобы индустрия смогла устранить все эти возможные векторы атаки», — подчеркнули эксперты.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru