


Battering RAM: дешёвый чип ломает защиту Intel SGX и AMD SEV-SNP

Battering RAM: дешёвый чип ломает защиту Intel SGX и AMD SEV-SNP

Battering RAM: дешёвый чип ломает защиту Intel SGX и AMD SEV-SNP

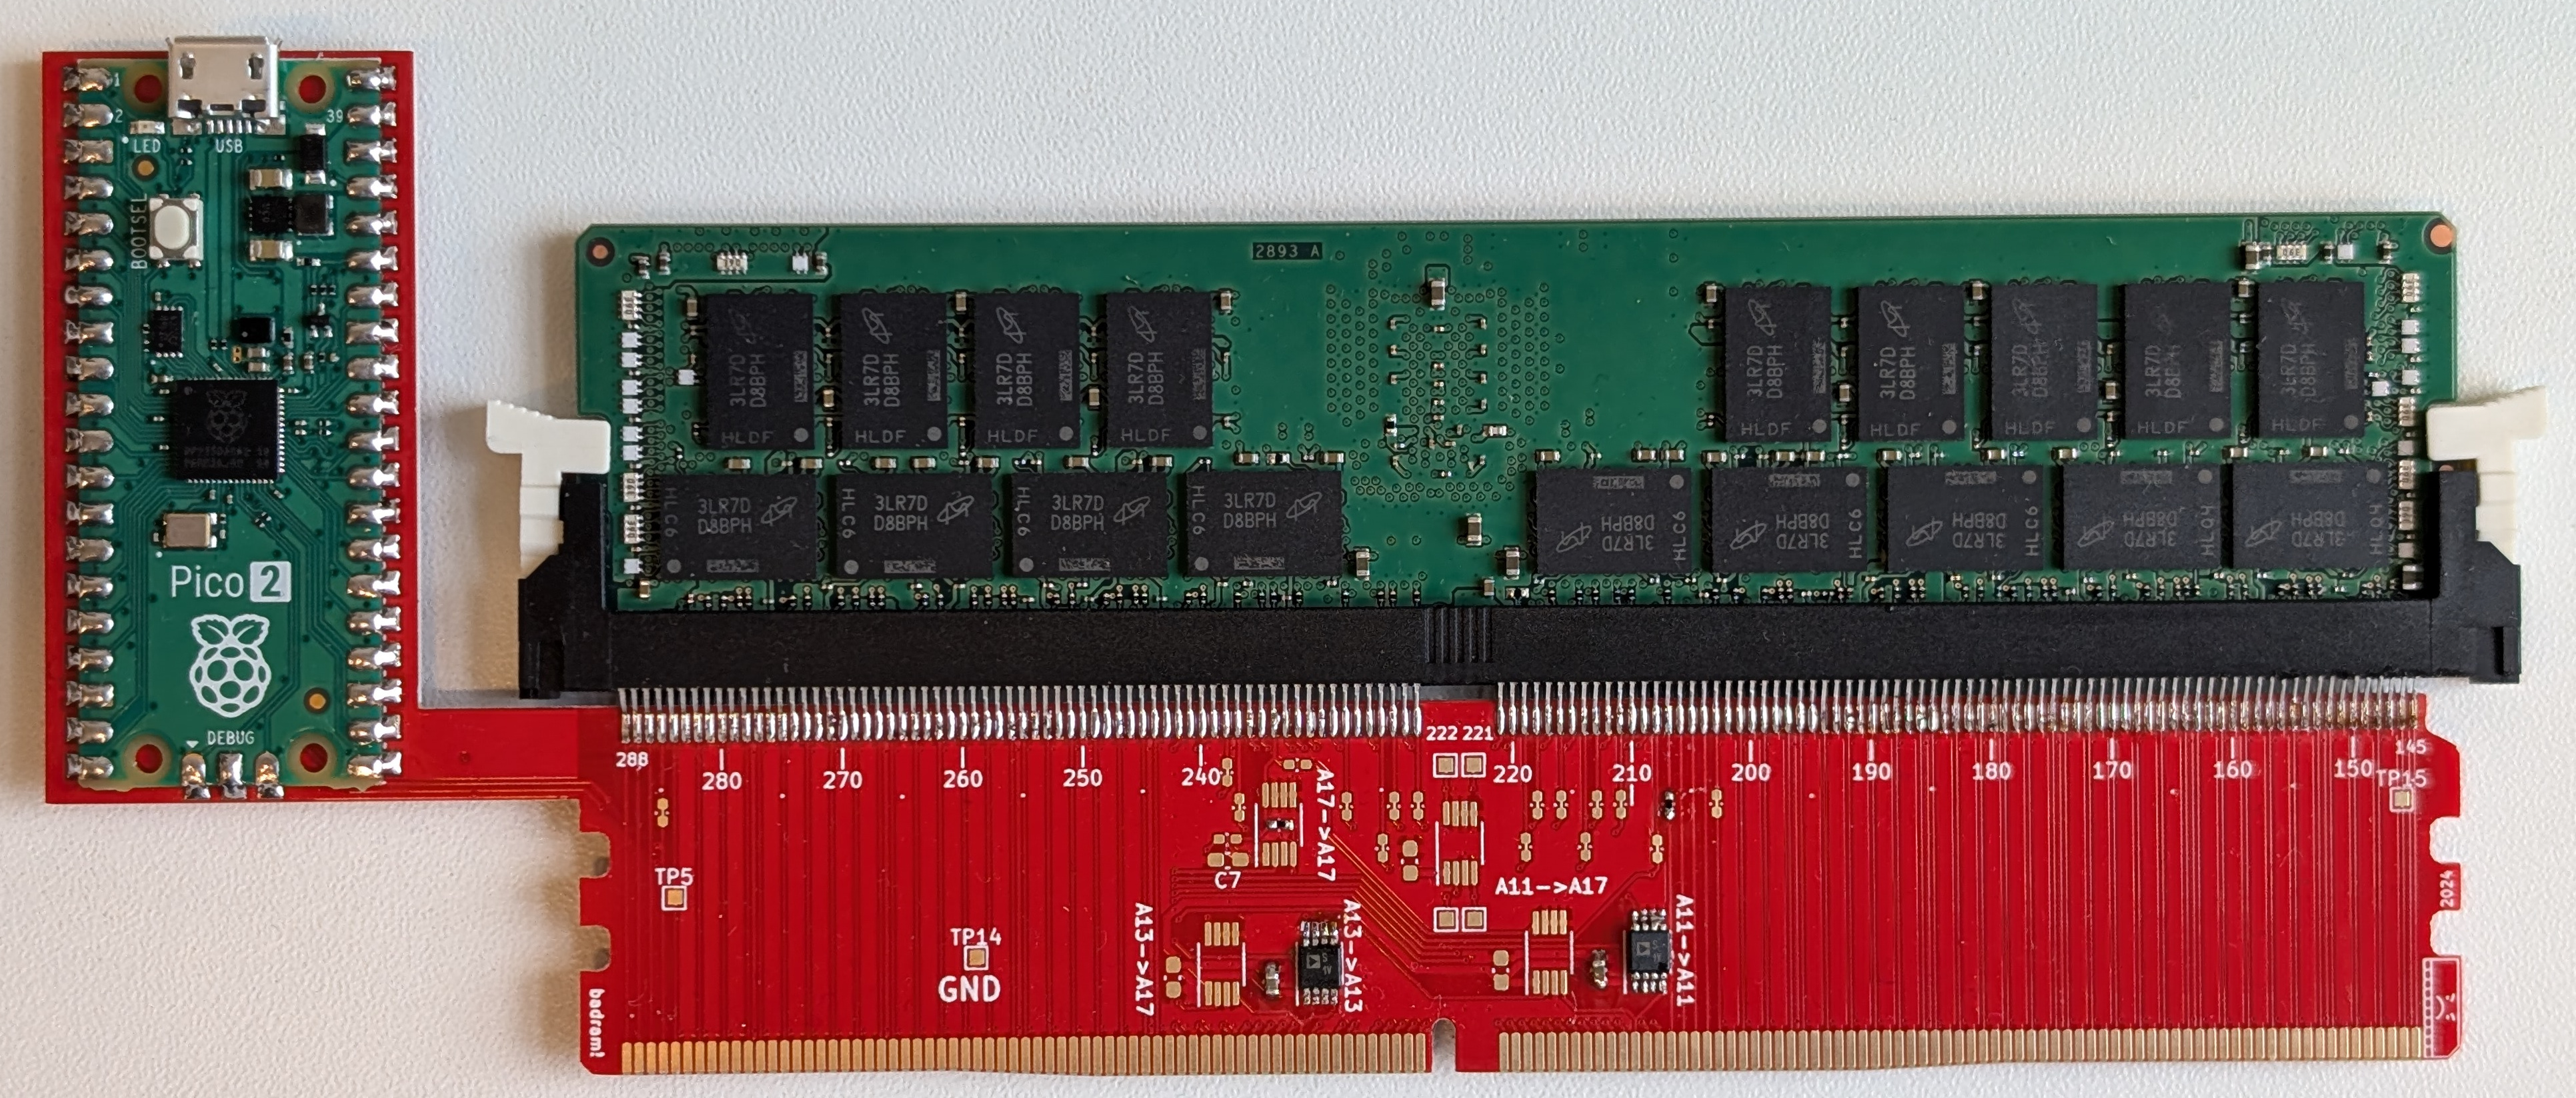
Исследователи показали новую уязвимость, которая бьёт по самым свежим защитным механизмам процессоров Intel и AMD. Вектор атаки получил название Battering RAM и работает довольно изящно — через дешёвое «железо» стоимостью всего около $50.

Исследователи собрали небольшой DDR4-интерпозер, который вставляется в память и сначала ведёт себя абсолютно честно: проходит все проверки, выглядит прозрачным для системы.

Но стоит «щёлкнуть выключателем» — устройство начинает подменять защищённые адреса на свои, позволяя злоумышленнику читать и изменять зашифрованные данные.


Таким образом ломаются ключевые функции Intel SGX и AMD SEV-SNP — технологий, которые должны были гарантировать безопасность данных в памяти, особенно в облаке. То есть атака напрямую угрожает конфиденциальным вычислениям, на которые сегодня делают ставку многие провайдеры.

На практике это значит, что недобросовестный сотрудник дата-центра с ограниченным физическим доступом может вставить такую плату и получить доступ к защищённым областям памяти. Причём система будет уверена, что всё в порядке.

В Intel и AMD на это ответили традиционно: мол, физические атаки в зону ответственности не входят. Но сами исследователи подчёркивают — защищаться от Battering RAM можно только на уровне фундаментальной переработки архитектуры шифрования памяти.

Примечательно, что атака появилась на фоне других свежих находок. Например, в августе исследователи ETH Zürich рассказали про VMScape, вариант Spectre, который позволяет сливать данные между виртуальными машинами. А чуть раньше VUSec показали L1TF Reloaded, комбинацию старых багов процессоров для кражи содержимого кеша.

Иными словами, гонка «защита против атак» вокруг современных CPU продолжается, и пока новые уязвимости появляются быстрее, чем производители успевают закрывать старые.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru