


Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

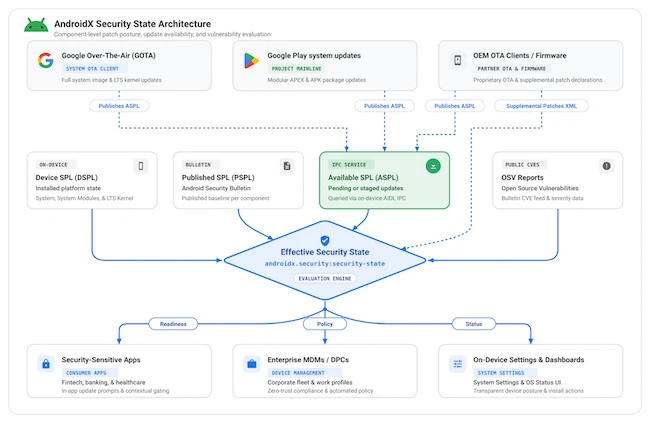
Одна дата патча безопасности в настройках Android больше не расскажет всю правду о защищённости смартфона. Google выпустила стабильные библиотеки AndroidX Security State, позволяющие приложениям проверять обновления отдельно для операционной системы, системных модулей и ядра Linux.

Как объяснили разработчики Google, новая система использует три показателя. DSPL сообщает, какие патчи уже установлены на устройстве, PSPL — какие заплатки официально опубликованы, а ASPL — какие обновления доступны конкретному смартфону прямо сейчас.

Смысл простой: приложение сможет разобраться, что именно обновлено, а где производитель немного не успел. Для ядра Linux уровень защиты будет определяться по версии — например, 5.15.159 или 6.1.91.

Особенно по вкусу новинка можно прийтись банкам, финтеху и корпоративным разработчикам. Приложение сможет проверить состояние устройства перед крупным платежом, подключением учётных данных или предоставлением доступа к рабочим ресурсам. Если нужное обновление уже ждёт установки, пользователя попросят сначала поставить его.


Доступна и проверка отдельных CVE. Например, сервис сможет убедиться, что уязвимости NFC или Bluetooth закрыты, прежде чем разрешить бесконтактную оплату или обмен данными поблизости. Информация об уязвимостях поступает из базы Open Source Vulnerabilities.

Библиотека Security State вышла в версии 1.1.0, а Security State Provider — 1.0.0. Последняя позволяет производителям и OTA-клиентам стандартно сообщать приложениям о доступных обновлениях. Google Play System Updates и GOTA уже поддерживают эту схему, а остальных производителей Google пока приглашает не тормозить и присоединяться.

Подпишитесь на новости

Хакеры разморозили холодильные установки в супермаркетах Франции

Кибератака на французские супермаркеты обернулась вполне материальным ущербом: злоумышленники нарушили работу холодильных установок, и магазинам пришлось списывать свежие и замороженные продукты. Инцидент затронул сотни торговых точек.

Как сообщает AFP, пострадали 150-200 магазинов Intermarché и почти 100 точек Coopérative U.

Сети подтвердили атаку; парижская прокуратура начала расследование. Также сообщается о возгораниях, связанных с инцидентом. По сообщениям французских СМИ, атакующие добрались до систем управления холодильным оборудованием Danfoss и включили принудительную непрерывную разморозку.

В публикациях фигурирует температурная настройка 50 °C — речь о заданном параметре. Обычная функция обслуживания оборудования превратилась в инструмент саботажа: вместо кратковременного удаления наледи установки продолжали размораживаться.

Для продуктов нарушение холодовой цепи означает потерю пригодности к продаже. Точный совокупный ущерб пока не установлен.

Глава Coopérative U Доминик Шельшер назвал атаку беспрецедентной и сообщил, что команды работают вместе со специалистами по холодильному оборудованию над восстановлением.

Вопросы о способе проникновения и ответственных за атаку еще предстоит выяснить. Но последствия уже видны: поломка цифрового управления заканчивается списанием вполне настоящего товара.

RSS: Новости на портале Anti-Malware.ru