


Группировка Cloud Atlas атакует госсектор России и Белоруссии

Группировка Cloud Atlas атакует госсектор России и Белоруссии

Группировка Cloud Atlas атакует госсектор России и Белоруссии

В экспертный центр безопасности Positive Technologies обратилась российская государственная организация, зафиксировавшая фишинговую рассылку. Расследование показало, что данный инцидент является частью новой кампании против государственных учреждений России и Беларуси.

За атаками стоит APT-группировка Cloud Atlas, которая ранее предлагала россиянам поддержать участников СВО и пыталась пробить российский госсектор. Группа активна с 2014 года.

Атаку, к расследованию которой были привлечены специалисты Positive Technologies (PT ESC IR), выявили на раннем этапе разведки. Благодаря оперативному реагированию злоумышленникам не удалось закрепиться в ИТ-инфраструктуре организации и нанести значительный ущерб.

В рамках новой фишинговой кампании основными целями группировки стали госструктуры России и Беларуси.

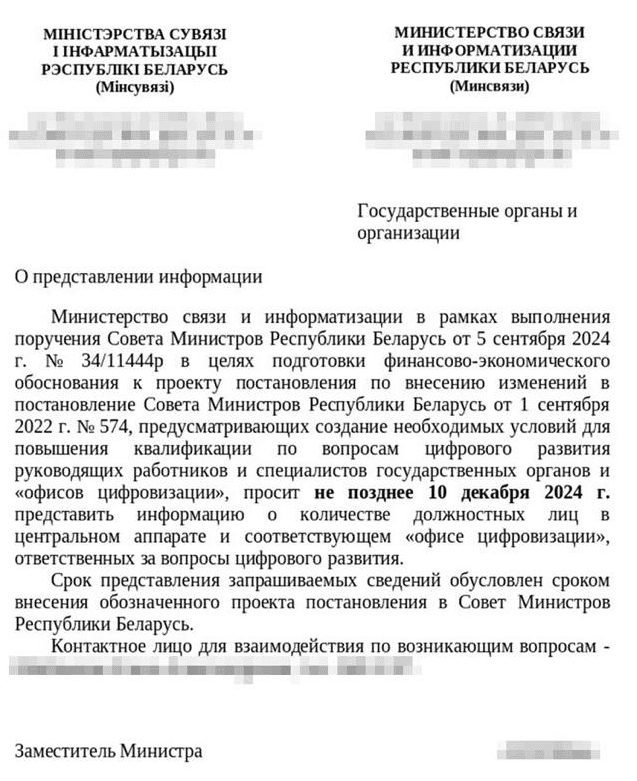
Как и прежде, злоумышленники использовали документы в формате Microsoft Word. Однако на этот раз они содержали запросы, оформленные как официальные обращения о предоставлении информации. На момент проведения атаки вредоносное содержимое файлов не выявлялось антивирусными средствами.


Встроенные в файлы таблицы содержали ссылку на вредоносный шаблон, который эксплуатировал уязвимость в редакторе формул Microsoft Equation. Это позволило запускать скрипты, управлявшиеся командным сервером.

В результате на устройства жертв доставлялись инструменты для дальнейшего развития атаки, включая бэкдор PowerShower. Этот инструмент уже ранее использовался Cloud Atlas для шпионажа и кражи данных.

«За десять лет арсенал Cloud Atlas не претерпел значительных изменений: группировка продолжает использовать облачные сервисы в качестве командно-контрольных серверов. Например, в новой кампании вредоносные модули хранились на Яндекс.Диске», — комментирует Александр Григорян, заместитель руководителя департамента комплексного реагирования на киберугрозы экспертного центра безопасности Positive Technologies.

«Однако недавние атаки носят экспериментальный характер. Их главное отличие — вместо стандартного C2 использовались документы, созданные в Google Sheets, онлайн-приложении для работы с таблицами. В целом мы видим, что Cloud Atlas совершенствует свои тактики, техники и инструменты, а также развивает собственное вредоносное ПО, повышая его эффективность в условиях усиления защиты ИТ-инфраструктур».

Подпишитесь на новости

GTA V запустили в браузере без облака, сайт вскоре перестал работать

Лос-Сантос ненадолго переехал во вкладку браузера. Энтузиасты представили неофициальный порт GTA V, который выполняет игру на устройстве пользователя через WebAssembly. Облачный стриминг не нужен, за физику и графику отвечает собственное железо.

Автор технического разбора проекта сообщил, что изучил файлы сборки и проверил ее запуск.

По его данным, внутри работает оригинальный движок RAGE, скомпилированный под wasm64. Основой, предположительно, стали утекшие исходники Rockstar: в сборке сохранились отладочные сведения и пути к файлам разработчиков.


Чтобы графика заработала в браузере, авторы создали прослойку между DirectX 11 и WebGPU. Игровые данные загружались по HTTP, управление и сохранения обслуживал JavaScript, а звук — AudioWorklet. В порт перенесли физику Euphoria и интерфейсы Scaleform, но убрали видеоролики Bink.


Проект предлагал сюжетный режим и свободную песочницу: прогулки по городу, машины и перестрелки. При этом браузерная версия не превращала GTA V в легкую мини-игру — заявленные требования к оперативной памяти составляли от 3 до 16 ГБ.


Однако праздник оказался коротким. Вскоре сайт проекта перестал работать: сначала игру сменило сообщение «Thanks for playing», затем появился редирект на изображение для взрослых.

RSS: Новости на портале Anti-Malware.ru