


Нацеленный на VMware ESXi шифровальщик Cicada3301 за лето собрал 19 жертв

Нацеленный на VMware ESXi шифровальщик Cicada3301 за лето собрал 19 жертв

Нацеленный на VMware ESXi шифровальщик Cicada3301 за лето собрал 19 жертв

Написанный на Rust вредонос Cicada3301 вооружен шифраторами для Windows и Linux/VMware ESXi. Он предоставляется в пользование как услуга (Ransomware-as-a-Service, RaaS) и за три месяца поразил 19 организаций (атаки в СНГ по условиям подписки запрещены).

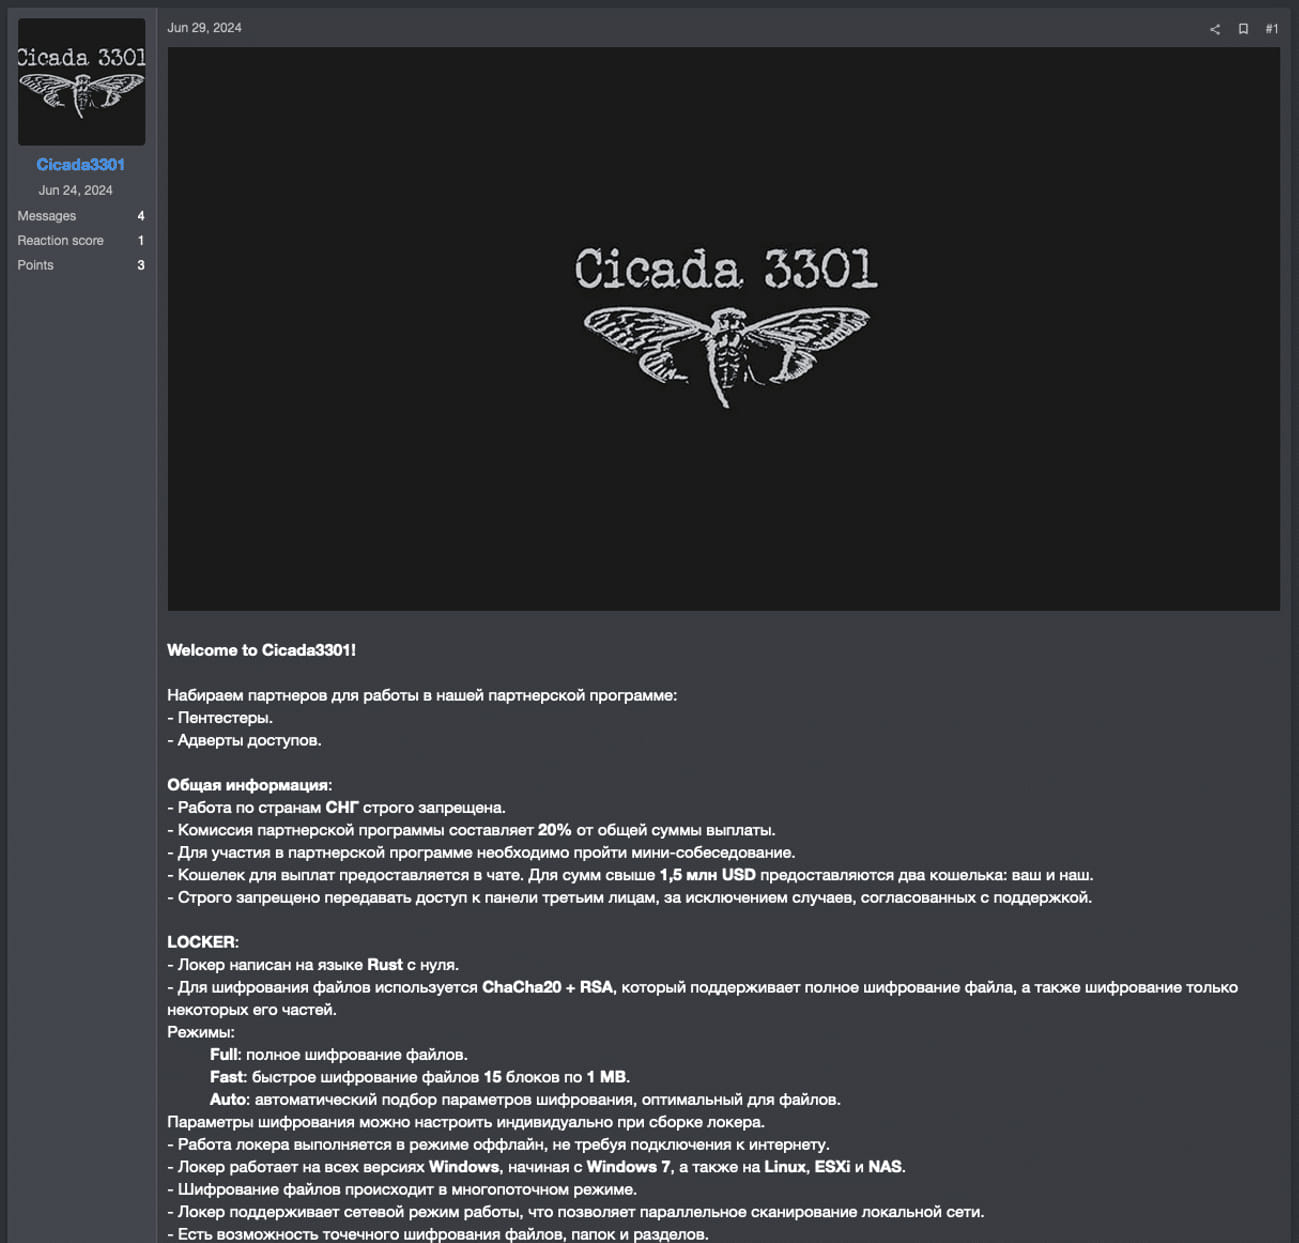
Первые случаи применения Cicada3301 были зафиксированы в начале июня. В конце того же месяца на хакерском форуме Ramp появилось объявление о запуске партнерской программы на основе данного шифровальщика.


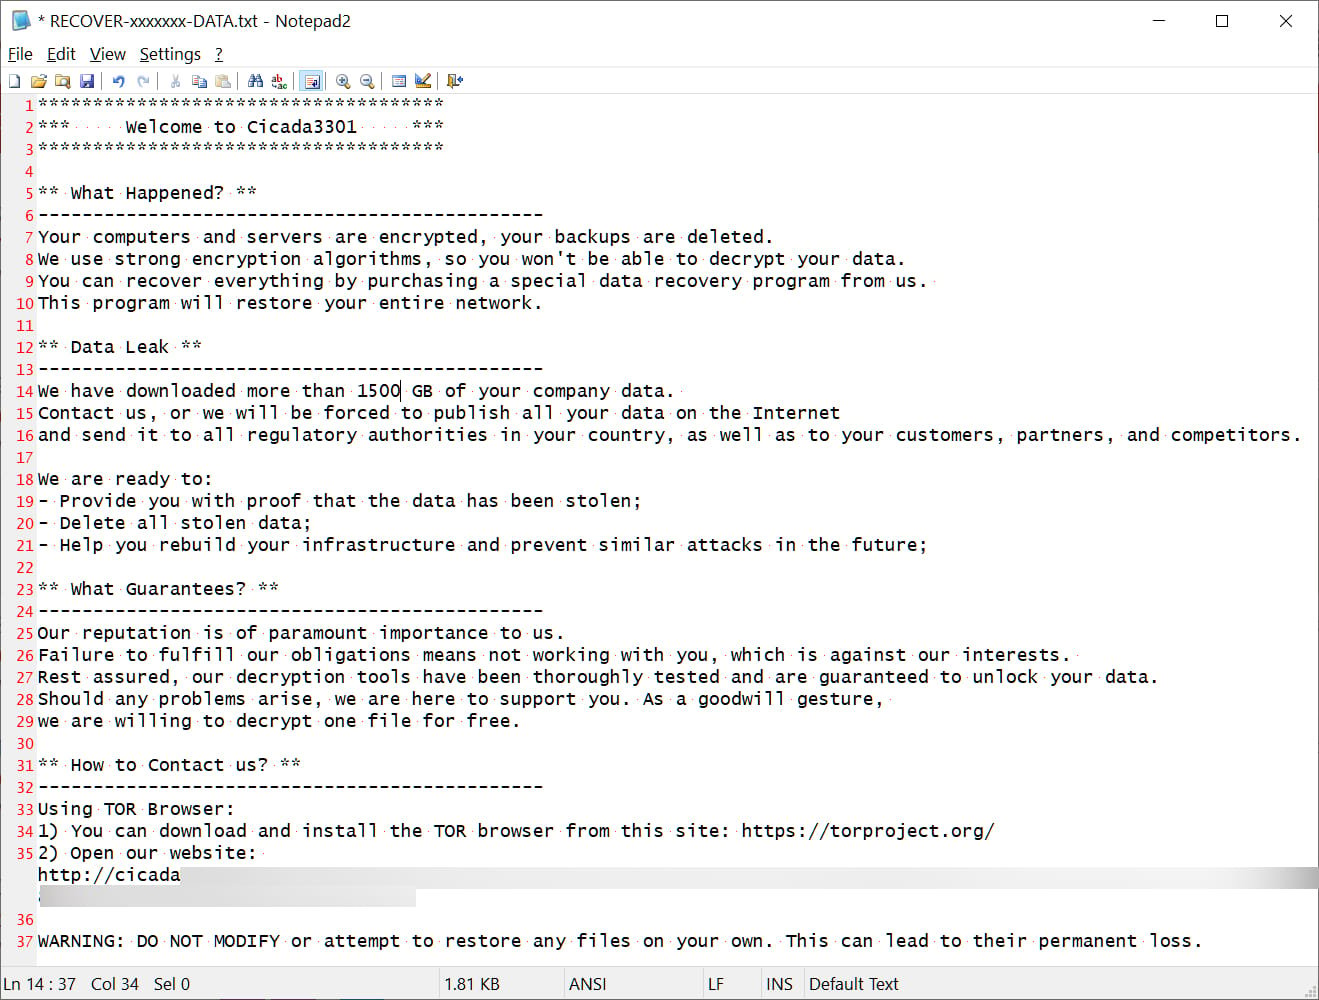
Проведенный в Truesec анализ Linux-версии зловреда выявил большое сходство с ALPHV/BlackCat (минувшей весной операторы этого RaaS скрылись, украв $22 млн у одного из аффилиатов; такие случаи в мире киберкриминала известны как exit scam).

Оба шифровальщика написаны на Rust, умеют выключать ВМ и удалять снепшоты, работают по алгоритму ChaCha20, одинаково именуют записки с требованием выкупа и используют прерывистое шифрование на тяжелых файлах.


Ключи шифрования Cicada3301 генерирует случайным образом (с помощью функции OsRng) и защищает их по RSA. Обработке подвергаются все найденные документы и мультимедийные файлы; если размер превышает 100 Мбайт, применяется прерывистое шифрование. К имени зашифрованных файлов добавляется расширение из семи произвольных знаков.

Аффилиатам предоставляется возможность отсрочки запуска шифратора (для большей скрытности) и шифрования ВМ без отключения / стирания текущего состояния (деструктивные функции зловреда по умолчанию включены).

Свои победы они могут фиксировать на специальном сайте утечек; эксперты также не исключают, что у нового RaaS имеется свой брокер доступа к сетям, вооруженный инструментом брутфорса.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru