


Нацеленный на VMware ESXi шифровальщик Cicada3301 за лето собрал 19 жертв

Нацеленный на VMware ESXi шифровальщик Cicada3301 за лето собрал 19 жертв

Нацеленный на VMware ESXi шифровальщик Cicada3301 за лето собрал 19 жертв

Написанный на Rust вредонос Cicada3301 вооружен шифраторами для Windows и Linux/VMware ESXi. Он предоставляется в пользование как услуга (Ransomware-as-a-Service, RaaS) и за три месяца поразил 19 организаций (атаки в СНГ по условиям подписки запрещены).

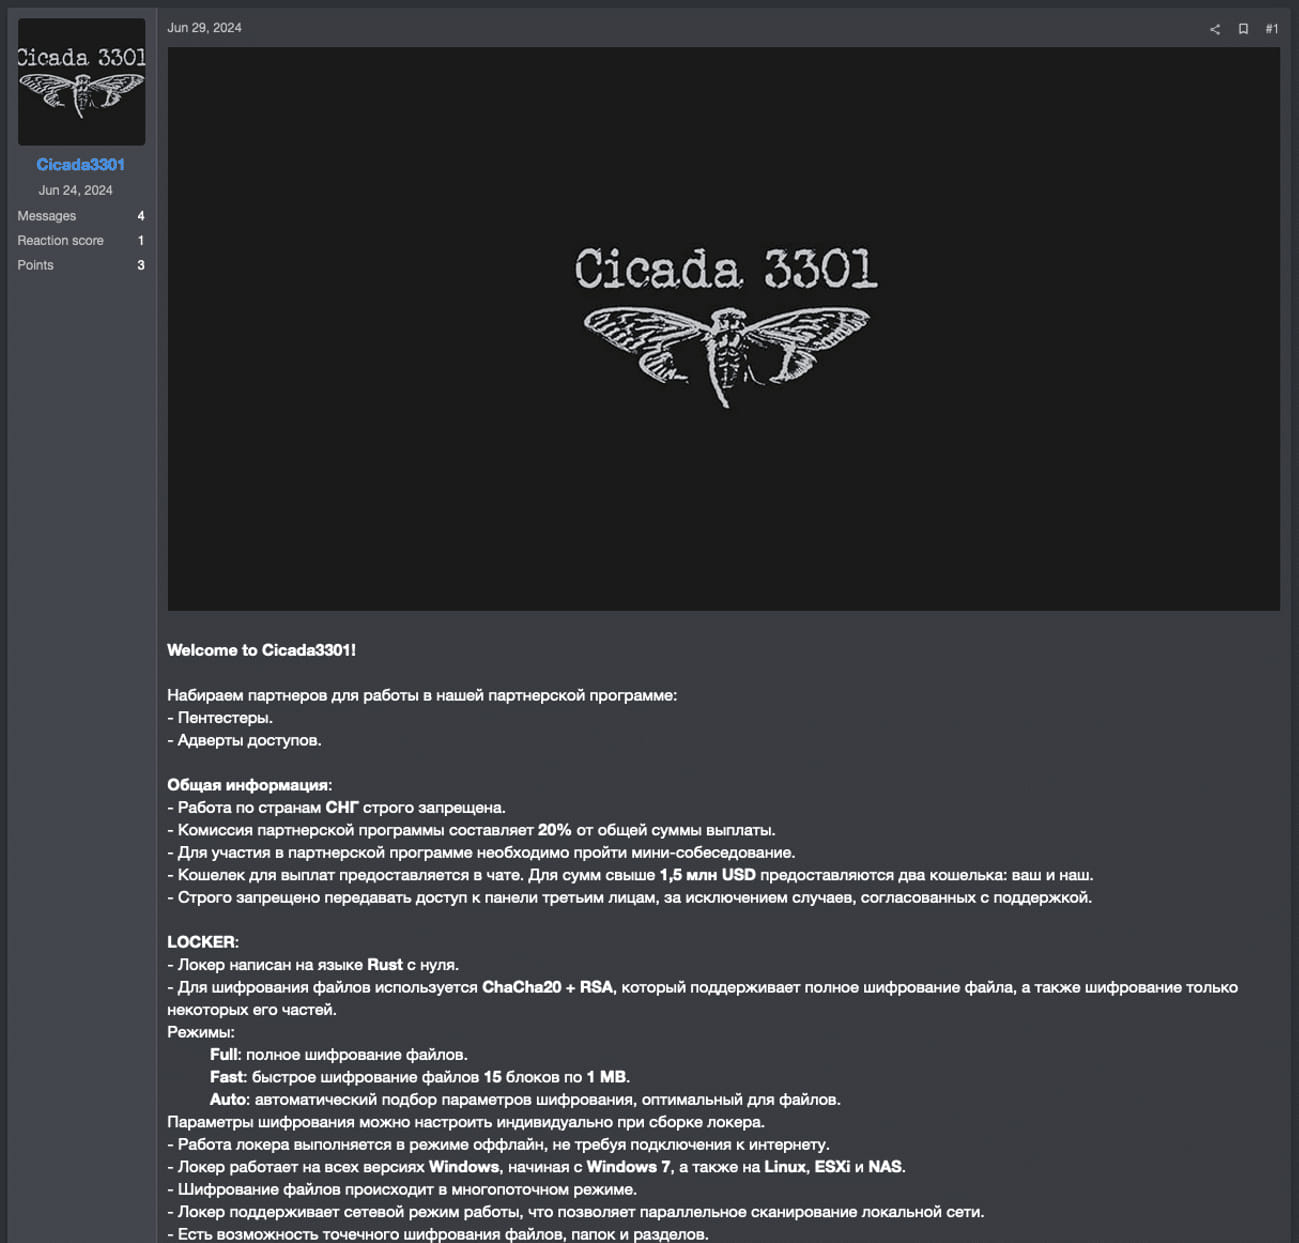
Первые случаи применения Cicada3301 были зафиксированы в начале июня. В конце того же месяца на хакерском форуме Ramp появилось объявление о запуске партнерской программы на основе данного шифровальщика.


Проведенный в Truesec анализ Linux-версии зловреда выявил большое сходство с ALPHV/BlackCat (минувшей весной операторы этого RaaS скрылись, украв $22 млн у одного из аффилиатов; такие случаи в мире киберкриминала известны как exit scam).

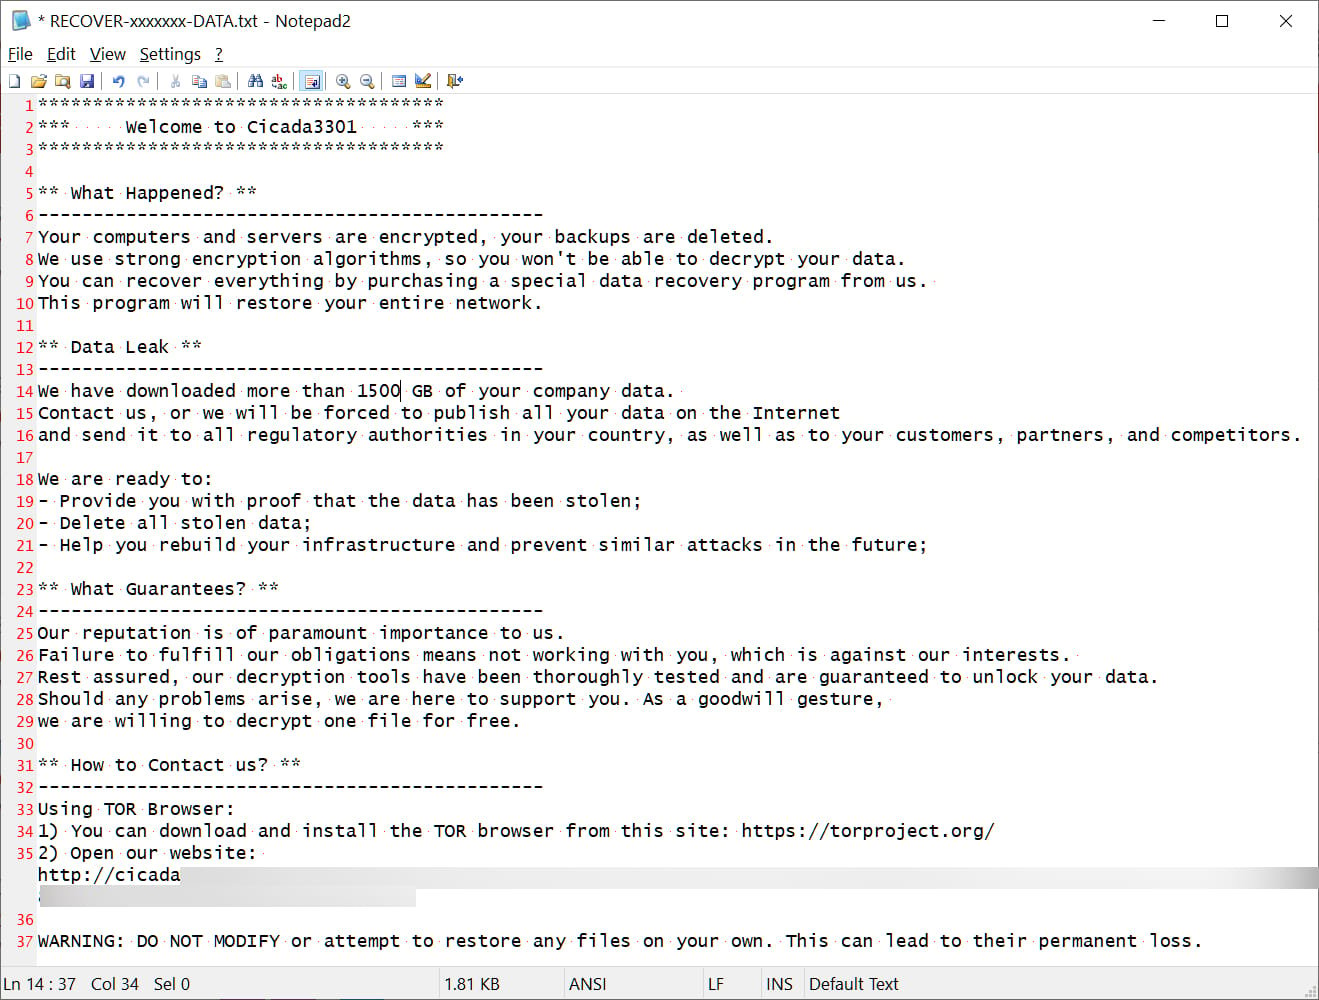
Оба шифровальщика написаны на Rust, умеют выключать ВМ и удалять снепшоты, работают по алгоритму ChaCha20, одинаково именуют записки с требованием выкупа и используют прерывистое шифрование на тяжелых файлах.


Ключи шифрования Cicada3301 генерирует случайным образом (с помощью функции OsRng) и защищает их по RSA. Обработке подвергаются все найденные документы и мультимедийные файлы; если размер превышает 100 Мбайт, применяется прерывистое шифрование. К имени зашифрованных файлов добавляется расширение из семи произвольных знаков.

Аффилиатам предоставляется возможность отсрочки запуска шифратора (для большей скрытности) и шифрования ВМ без отключения / стирания текущего состояния (деструктивные функции зловреда по умолчанию включены).

Свои победы они могут фиксировать на специальном сайте утечек; эксперты также не исключают, что у нового RaaS имеется свой брокер доступа к сетям, вооруженный инструментом брутфорса.

Подпишитесь на новости

Мошенники требуют повторно оплатить штрафы ГАИ под предлогом сбоя

Мошенники рассылают россиянам сообщения от имени Госавтоинспекции и Федерального казначейства с требованием повторно оплатить штраф или госпошлину. Предлог — предыдущий платёж якобы не был учтён после обновления системы.

О схеме рассказала РИА Новости пресс-служба платформы «Мошеловка» Народного фронта.

Получателю предлагают заново перечислить деньги либо внести небольшую комиссию за подтверждение операции. Для этого его направляют по фишинговой ссылке, убеждая, что иначе возникнет задолженность.

В «Мошеловке» подчеркнули, что государственные ведомства и Федеральное казначейство не требуют повторных платежей через сторонние ссылки и не взимают комиссии за подтверждение транзакций.

Проверять сведения об оплате специалисты платформы рекомендуют в подтверждённой учётной записи на «Госуслугах». Электронные квитанции об уплате госпошлин стоит сохранять.

Если данные о платеже не совпадают, следует обратиться в соответствующее ведомство через его официальную электронную приёмную.

RSS: Новости на портале Anti-Malware.ru