


Kaspersky: Хактивисты Twelve скоро опять заявят о себе в Сети

Kaspersky: Хактивисты Twelve скоро опять заявят о себе в Сети

Kaspersky: Хактивисты Twelve скоро опять заявят о себе в Сети

Специалисты «Лаборатории Касперского» считают, что кибергруппировка хактивистов Twelve продолжает свои кампании и скоро опять покажет себя в публичном пространстве. На это указывает ряд факторов, фиксируемых Kaspersky.

Год назад мы писали про совместные кибероперации вымогателей Shadow и хактивистов Twelve. Фактически эти группы не только связаны, но и являются частью одного объединения.

Как отметили в «Лаборатории Касперского», участники Twelve публиковали данные реальных людей в своём телеграм-канале, однако весной 2024-го этот канал заблокировали.

Несколько месяцев группа была в тени, однако уже в июне исследователи зафиксировали атаку, в которой применялись до боли знакомые техники и командные серверы.

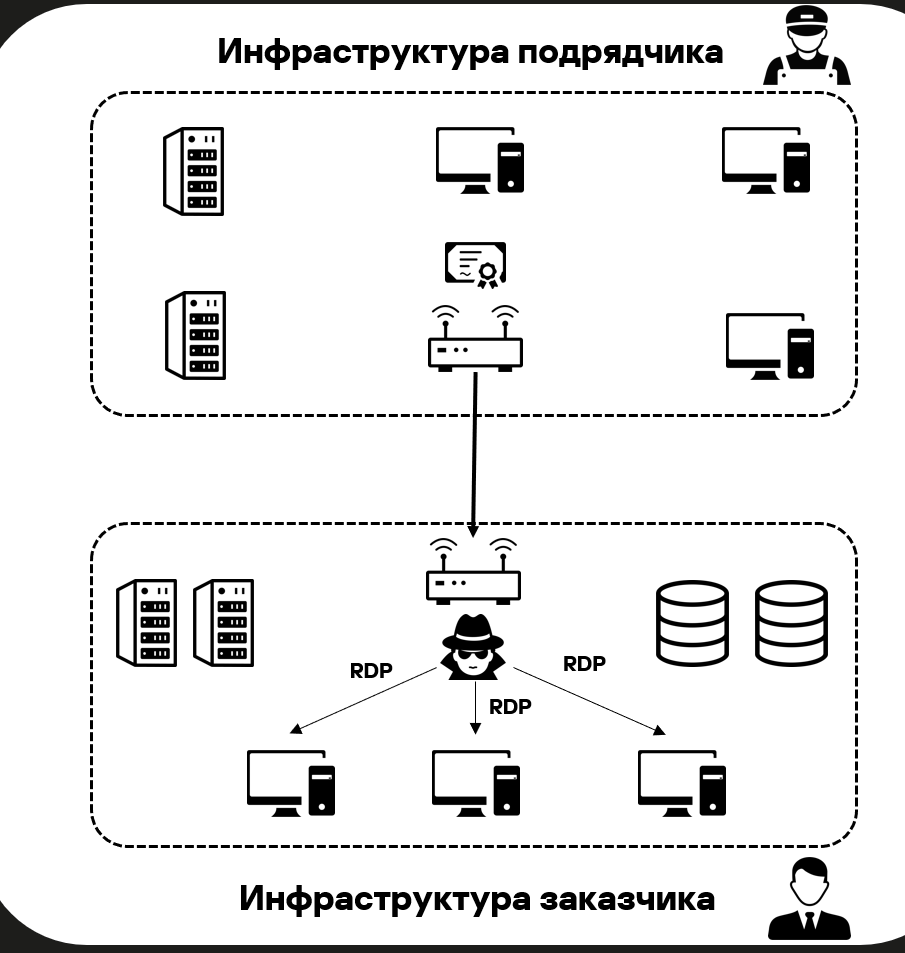
Специалисты считают, что Twelve продолжает свою активность. Более того, злоумышленники явно готовятся заявить о себе в ближайшее время. Напомним, эта кибергруппа атакует российские организации, а её основной целью является разрушение инфраструктуры с помощью вайпера. Чаще всего атакующие проникают в сеть жертвы через подрядчика.


Другими словами, хактивисты не ищут материальной выгоду, им нужно нанести максимальный ущерб целевой организации (в первую очередь, конечно, критической инфраструктуре).

Как выяснили специалисты «Лаборатории Касперского», Twelve использует исключительно общедоступный арсенал разных вредоносных программ (например, бэкдор FaceFish). Собственных разработок у группы нет, поэтому атаки легче выявить и предотвратить.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru