

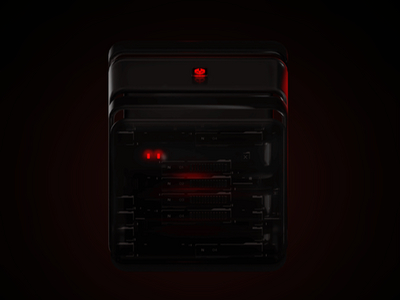

PT NGFW показали в инженерном исполнении

PT NGFW показали в инженерном исполнении

PT NGFW показали в инженерном исполнении

На мероприятии Positive Hack Days 2, прошедшем с 23 по 26 мая, специалисты Positive Technologies представили инженерный прототип межсетевого экрана нового поколения — PT NGFW.

В феврале 2024 года мы писали, что PT NGFW включили в единый реестр российского ПО.

Кроме того, девелоперы добавили во второй ранней версии PT NGFW встроенные правила IPS, которые основываются на накопленной экспертизе PT Expert Security Center.

А в апреле мы взяли интервью у Юрия Дышлевого, руководителя практики PT NGFW: поговорили о насущных вопросах в области межсетевых экранов нового поколения.

PT NGFW, как известно, построен на современных аппаратных комплектующих, поэтому производительность российского межсетевого экрана сегодня сопоставима с лидерами мирового рынка NGFW.

PT NGFW — пока единственная система такого класса, располагающая сетевой платформой на базе 4th Gen Intel Xeon Scalable. Согласно результатам тестов, это поколение серверных процессоров повышает производительность до 70%.

DDR5 SDRAM называется ещё одним преимуществом аппаратной платформы PT NGFW. В линейке межсетевых экранов от Positive Technologies есть и настольные модели с пассивным охлаждением.

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru