


Утечка базы ПДн Ticketmaster: быль или пиар-ход экс-админа BreachForums?

Утечка базы ПДн Ticketmaster: быль или пиар-ход экс-админа BreachForums?

Утечка базы ПДн Ticketmaster: быль или пиар-ход экс-админа BreachForums?

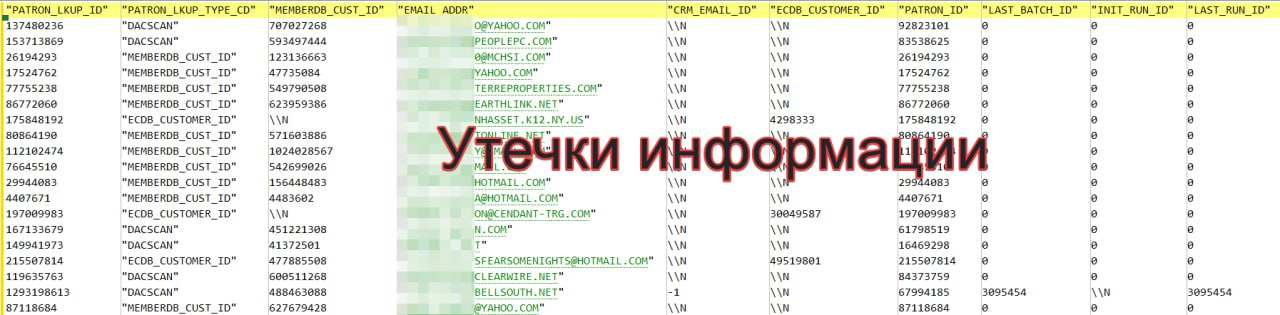
Эксперты DLBI изучили фрагмент базы данных, якобы украденной у Ticketmaster, и удостоверились, что записи содержат персональные и платежные данные. Насколько они верны и актуальны, неизвестно, проверок, видимо, не проводилось.

Напомним, два дня назад на захваченном ФБР сайте BreachForums волшебным образом появилось объявление о продаже данных пользователей сервиса Ticketmaster. Автор постинга (ShinyHunters) предлагал купить базу объемом 1,3 Тбайт целиком за $500 тысяч.

По его словам, дамп содержит 560 млн записей о заказе билетов на различные мероприятия, с указанием имени покупателя, имейл, телефона, неполного номера платежной карты и срока ее действия.

Фрагмент, опубликованный в телеграм-канале DLBI «Утечки информации», действительно содержит такие сведения:


Владельцу сайта DataBreaches.net (агрегатор информации об утечках) удалось побеседовать с продавцом, и тот поведал, что пытался связаться с Ticketmaster перед тем как выставить базу данных на продажу, однако его сообщение даже не было прочитано.

Официального заявления Ticketmaster или материнской компании Live Nation по этому поводу пока нет, на запросы журналистов о комментарии они не отвечают.

Возродить теневой маркетплейс BreachForums после очередного разгрома пытается не только его бывший админ ShinyHunters, но и один очень деятельный пользователь. Конкурент уже подготовил почву для переселения сообщества и активно рекламирует свою площадку.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru