


Утечка базы ПДн Ticketmaster: быль или пиар-ход экс-админа BreachForums?

Утечка базы ПДн Ticketmaster: быль или пиар-ход экс-админа BreachForums?

Утечка базы ПДн Ticketmaster: быль или пиар-ход экс-админа BreachForums?

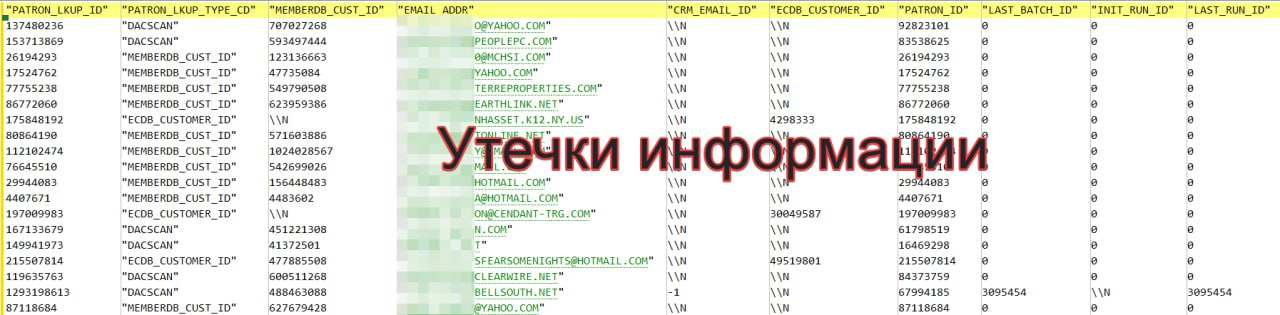
Эксперты DLBI изучили фрагмент базы данных, якобы украденной у Ticketmaster, и удостоверились, что записи содержат персональные и платежные данные. Насколько они верны и актуальны, неизвестно, проверок, видимо, не проводилось.

Напомним, два дня назад на захваченном ФБР сайте BreachForums волшебным образом появилось объявление о продаже данных пользователей сервиса Ticketmaster. Автор постинга (ShinyHunters) предлагал купить базу объемом 1,3 Тбайт целиком за $500 тысяч.

По его словам, дамп содержит 560 млн записей о заказе билетов на различные мероприятия, с указанием имени покупателя, имейл, телефона, неполного номера платежной карты и срока ее действия.

Фрагмент, опубликованный в телеграм-канале DLBI «Утечки информации», действительно содержит такие сведения:


Владельцу сайта DataBreaches.net (агрегатор информации об утечках) удалось побеседовать с продавцом, и тот поведал, что пытался связаться с Ticketmaster перед тем как выставить базу данных на продажу, однако его сообщение даже не было прочитано.

Официального заявления Ticketmaster или материнской компании Live Nation по этому поводу пока нет, на запросы журналистов о комментарии они не отвечают.

Возродить теневой маркетплейс BreachForums после очередного разгрома пытается не только его бывший админ ShinyHunters, но и один очень деятельный пользователь. Конкурент уже подготовил почву для переселения сообщества и активно рекламирует свою площадку.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru