



В 2023 году появились 10 новых банковских Android-троянов

В 2023 году появились 10 новых банковских Android-троянов

В 2023 году появились 10 новых банковских Android-троянов

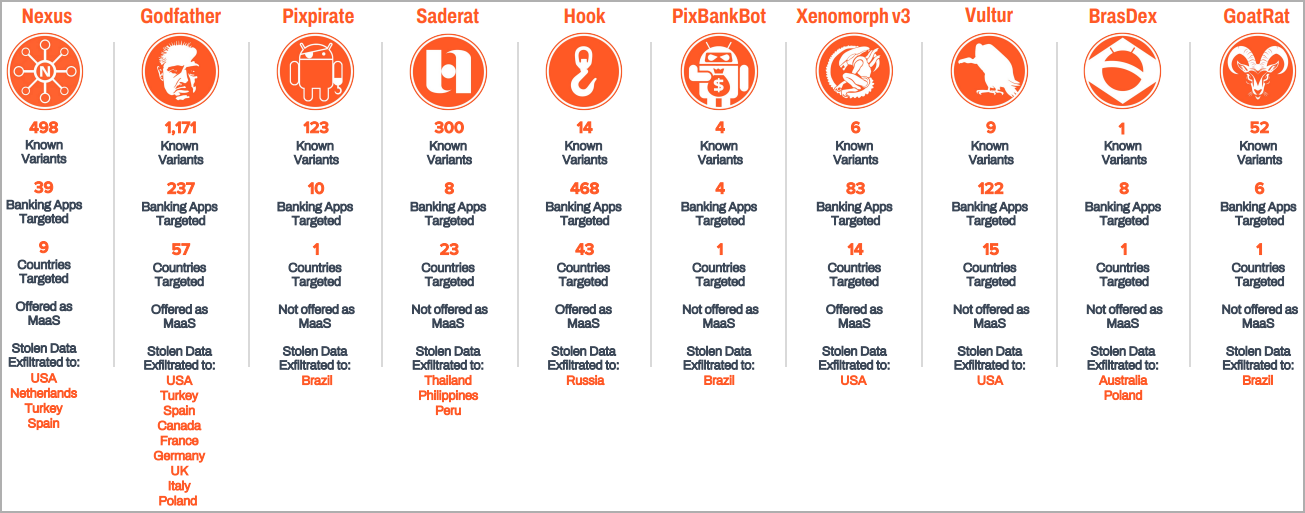
В 2023 году, по данным исследователей в области кибербезопасности, появились десять новых семейств банковских троянов для Android-устройств. В общей сложности они атаковали клиентов 985 кредитных организаций в 61 стране.

Такие вредоносы заточены под кражу учётных данных, сессионных cookies, обход двухфакторной аутентификации (2FA) и проведение несанкционированных транзакций.

Кроме десяти новых зловредов, 19 семейств Android-троянов перекочевали из 2022 и получили от авторов новые функциональные возможности.

Специалисты компании Zimperium изучили все 29 троянов и выделили следующие особенности этого класса вредоносных приложений:

  • использование техники Automatic Transfer Systems (ATS), с помощью которой можно захватывать MFA-токены и проводить транзакции;
  • использование методов социальной инженерии: киберпреступник, например, представляется сотрудником техподдержки и обманом заставляет жертву скачать троян;
  • появление функциональности записи экрана в режиме реального времени;
  • продажа троянов по подписке (обычно 3-7 тыс. долларов в месяц).

Zimperium также приводит список десяти новых банковских троянов для Android:

  1. Nexus — как раз может записывать действия на экране устройстве в режиме реального времени. Атакует 39 приложений кредитных организаций.
  2. Godfather — насчитывает 1171 вариантов и атакует 237 банковских программ.
  3. Pixpirate — троян с ATS-модулем. Атакует десять приложений.
  4. Saderat — атакует восемь стран в 23 странах.
  5. Hook — также может записывать экран смартфона, атакует 468 программ и продаётся за 7 тыс. долларов в месяц.
  6. PixBankBot — насчитывает три варианта и поставляется с ATS-модулем.
  7. Xenomorph — атакует 83 банковских приложений в 14 странах.
  8. Vultur — под прицелом 122 программы в 15 странах.
  9. BrasDex — атакует восемь приложений в Бразилии.
  10. GoatRat — 52 варианта с ATS-модулем. Атакует шесть программ.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru