



Новая версия Android-вредоноса Xenomorph маскируется под легитимный софт

Новая версия Android-вредоноса Xenomorph маскируется под легитимный софт

Новая версия Android-вредоноса Xenomorph маскируется под легитимный софт

В новой кампании киберпреступники распространяют свежую версию Android-вредоноса Xenomorph, которая теперь атакует кредитные организации в США, а также пытается добраться до криптовалютных кошельков владельцев мобильных устройств.

Специалисты компании ThreatFabric следят за активностью Xenomorph с февраля 2022 года. На тот момент зловред заразил более 30 тыс. мобильных устройств на Android.

Новая кампания операторов Ксеноморфа стартовала в середине августа, а в качестве жертв злоумышленники выбрали владельцев криптокошельков и ряд финансовых организаций в США.

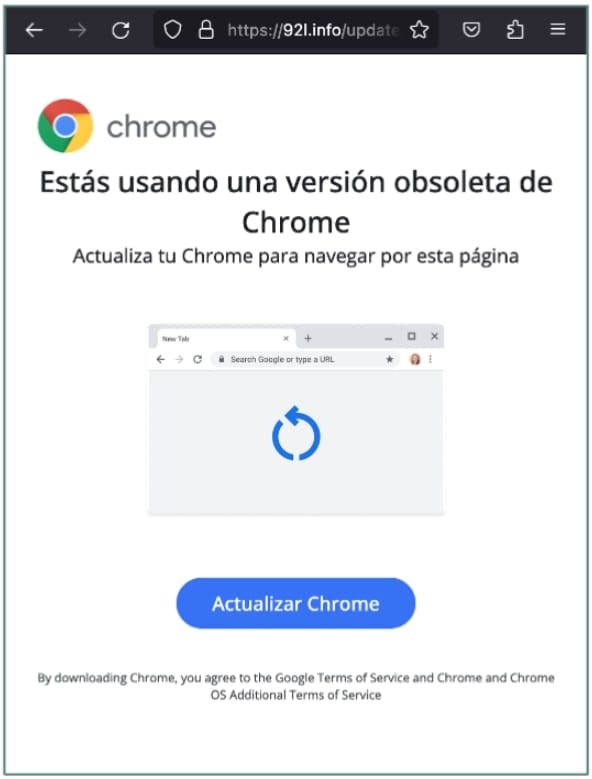
Для распространения Xenomorph используются фишинговые страницы, задача которых — заставить пользователя установить обновление браузера Chrome. Под видом апдейта жертвам подсовывают вредоносный APK.


Для кражи данных троян по-прежнему использует функциональность наложения окон поверх легитимных приложений. По словам ThreatFabric, каждый образец Xenomorph содержит приблизительно сотню вариантов окон для наложения, чтобы подстраиваться под софт многих банков и криптовалютных кошельков.

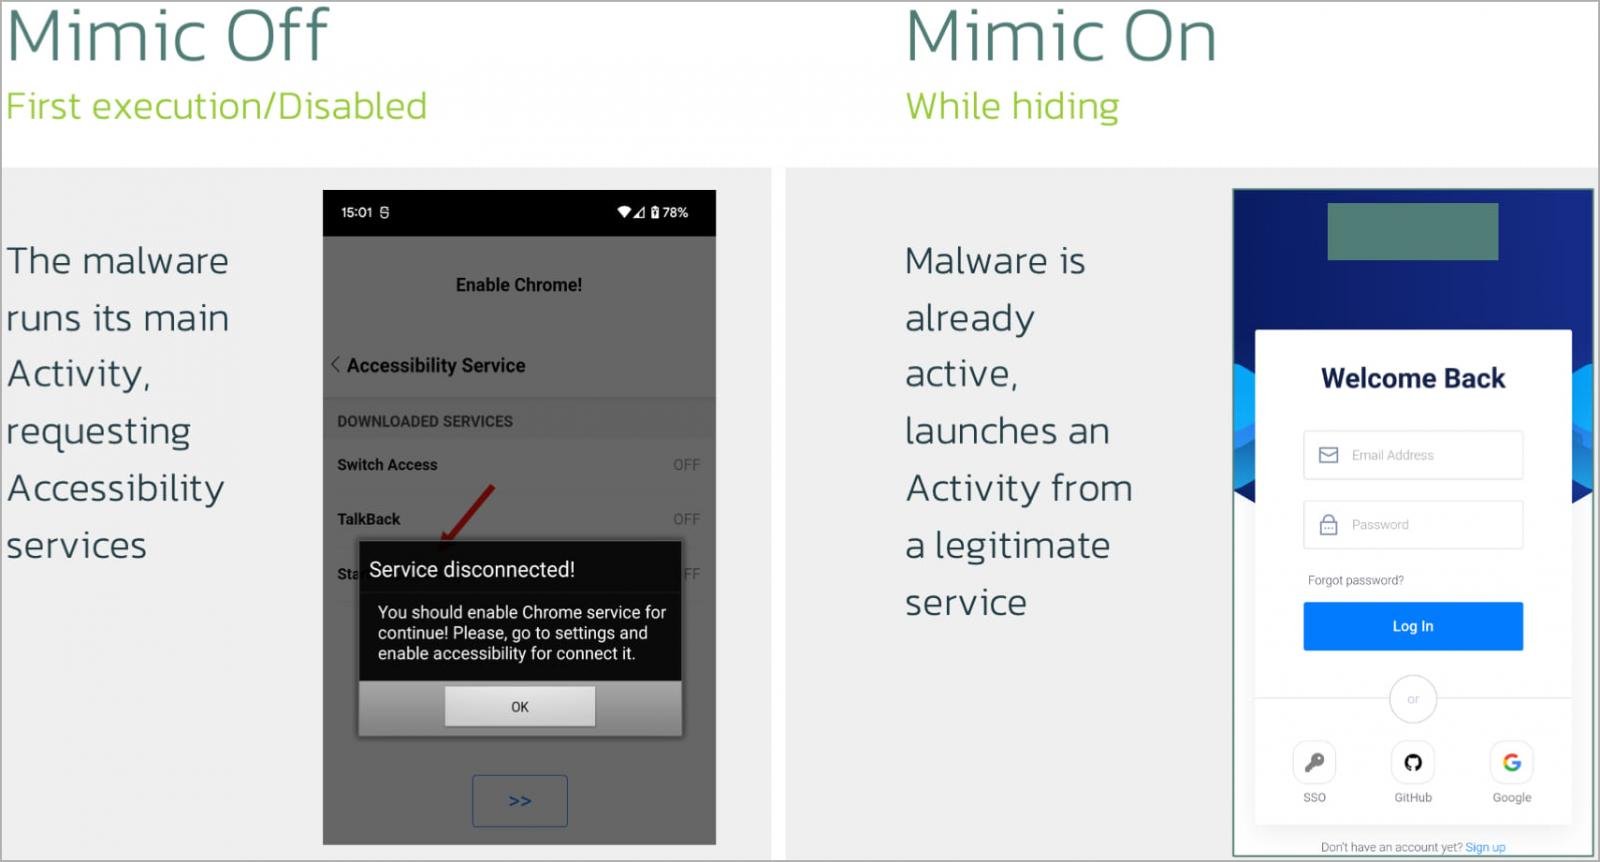
Актуальная версия вредоноса отметилась и новыми возможностями, что говорит о постоянной работе над трояном. Например, маскировка под другие приложения: функция IDLEActivity выполняет работу WebView, отображая легитимный веб-контент.


Ещё одна фича — ClickOnPoint, которая позволяет операторам Xenomorph имитировать клики в определённых местах дисплея. Это позволяет трояну обходить различные формы подтверждения и т. п.

Напомним, в марте мы писали, что авторы Android-трояна Xenomorph полностью автоматизировали кражу денег.

Подпишитесь на новости

Штрафы за рекламу в Telegram могут отложить, но подтверждения пока нет

Рекламодателям в Telegram, возможно, не придётся встречать 2027 год под угрозой новых штрафов за сам факт размещения. По данным СМИ, власти не планируют запускать наказания сразу после окончания объявленного переходного периода. Но выдыхать пока рано, так как официального подтверждения нет.

О возможной отсрочке сообщило издание «Пост-» со ссылкой на информированные источники.

По их данным, в правительстве пока нет чёткого решения о практическом применении запрета, а правоохранительные органы больше не настаивают на жёстких мерах. Если ситуация не изменится, условия работы рекламодателей и владельцев каналов останутся прежними.

Напомним, весной ФАС заявила, что реклама в Telegram подпадает под запрет размещений на ресурсах с ограниченным доступом. Затем ведомство объявило переходный период до конца 2026 года, в течение которого ответственность за такие размещения в Telegram и YouTube применять не будут.

Источники «Пост-» связывают возможную отсрочку давления на Telegram с проблемами вокруг МАКС, включая его доступность на устройствах Apple.

RSS: Новости на портале Anti-Malware.ru