



Авторы Android-трояна Xenomorph полностью автоматизировали кражу денег

Авторы Android-трояна Xenomorph полностью автоматизировали кражу денег

Авторы Android-трояна Xenomorph полностью автоматизировали кражу денег

По свидетельству ThreatFabric, новая версия банковского трояна для Android нацелена на 400 кредитно-финансовых организаций и использует рамочную систему автоматических переводов для обхода многофакторной аутентификации (MFA).

Банкер Xenomorph появился в поле зрения ИБ-экспертов в феврале 2022 года; на тот момент он был вооружен оверлеями для приложений 56 банков. Дл распространения зловреда использовались дропперы, публикуемые в Google Play.

Прошлым летом вредоносный код был полностью переписан, троян стал более модульным и гибким. Третья версия трояна, обнаруженная голландскими экспертами, распространяется через репаки легитимных Android-приложений (клиентов криптообменников), созданные средствами сервиса Zombinder, и устанавливается в систему как защита Play Protect.

Достоинства Xenomorph v.3 рекламируются на специально созданном сайте — видимо, это задел под MaaS-сервис (Malware-as-a-Service, вредонос как услуга). Экспертам удалось раздобыть тестовые образцы для анализа, доступные в CDN-сети Discord; как оказалось, новые функции зловреда ставят вывод денег со счетов жертв на поток, и вмешательства оператора при этом вообще не требуется.


После обновления банкер обрел новый модуль, построенный на ATS-фреймворке, для работы которого требуется доступ к спецвозможностям Android (Accessibility Service). Реализованные в скриптах функции позволяют автоматизировать процесс вывода денег со счетов жертв: кражу учеток, проверку баланса, инициализацию банковских переводов и благополучное завершение мошеннических транзакций (благодаря регистрации содержимого сторонних приложений аутентификации).

У трояна также появился модуль для кражи куки-файлов из Android CookieManager. Он открывает окно WebView с URL легитимного сервиса и включенным JavaScript-интерфейсом, чтобы спровоцировать пользователя на ввод учетных данных. В случае успеха оператор зловреда сможет угнать сессионные куки жертвы и завладеть его аккаунтами.

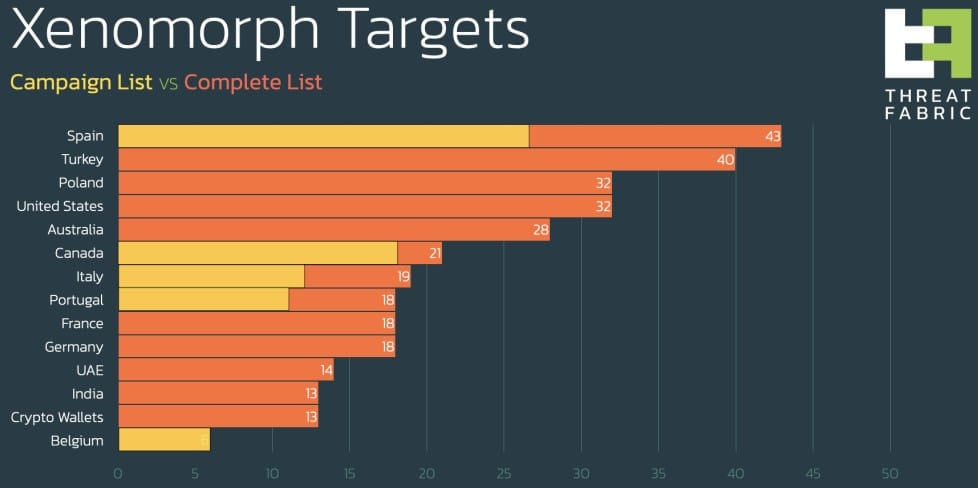
Обновленный Xenomorph способен атаковать клиентов 400 банков — в основном в европейских странах, Турции, США, Австралии и Канаде. Он также интересуется содержимым 13 криптокошельков, в том числе Binance, BitPay, KuCoin, Gemini и Coinbase.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru