



Новый вредонос Xenomorph заразил уже более 50 тыс. устройств на Android

Новый вредонос Xenomorph заразил уже более 50 тыс. устройств на Android

Новый вредонос Xenomorph заразил уже более 50 тыс. устройств на Android

Очередной опасный Android-вредонос, получивший имя Xenomorph, распространяется через официальный магазин Google Play Store. Согласно данным аналитиков, зловред уже заразил более 50 тысяч мобильных устройств, на которых он ищет в первую очередь финансовую информацию.

На сегодняшний день Xenomorph всё ещё находится на начальных этапах разработки, однако при этом уже достаточно успешно атакует клиентов кредитных организаций в Испании, Португалии, Италии и Бельгии.

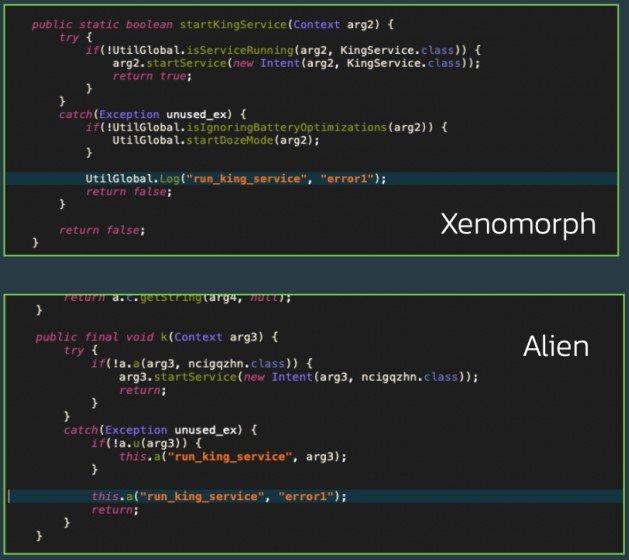
Специалисты компании ThreatFabric, уже успевшие изучить образец зловреда, отметили схожесть кода Xenomorph с кодом другого банковского трояна — Alien. Это привело исследователей к выводу, что либо Xenomorph является преемником Alien, либо разработчик работает над двумя этими вредоносами одновременно.


Попав на устройство жертвы, Xenomorph пытается добраться до важной финансовой информации, получить контроль над аккаунтами жертвы и осуществлять несанкционированные транзакции. Все собранные сведения операторы зловреда потом продают заинтересованным лицам.

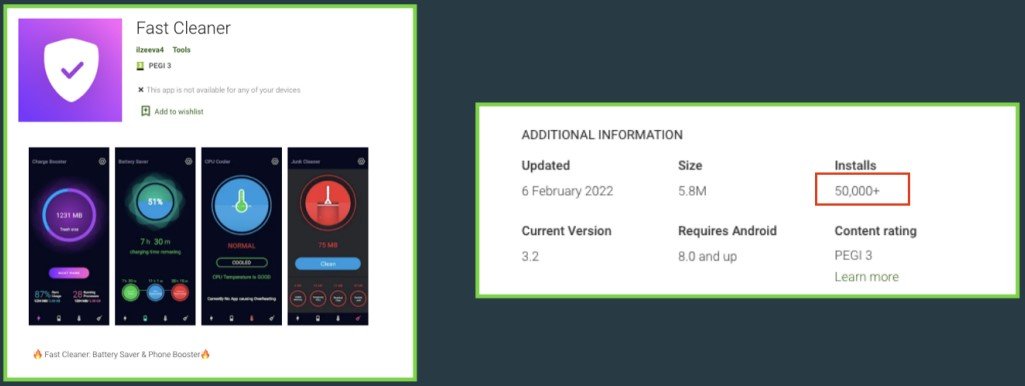
Разместиться в магазине Google Play Store вредоносу помогла маскировка под легитимное приложение «Fast Cleaner», которое на данный момент насчитывает 50 тысяч установок. Кстати, банковский троян Alien пользуется тем же методом проникновения на площадку Google.


Поскольку Xenomorph всё ещё дорабатывается и совершенствуется, исследователи пока затрудняются перечислить все функциональные возможности вредоносного приложения. Тем не менее известно, что троян может перехватывать уведомления, логировать СМС-сообщения и использовать технику инъекции для наложения своих окон на окна других приложений.

В отчёте ThreatFabric описываются команды Xenomorph, которые уже есть в коде, но пока не используются в реальных атаках: функциональность кейлоггера, сбор данных о поведении пользователя.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru