



Новый вредонос Xenomorph заразил уже более 50 тыс. устройств на Android

Новый вредонос Xenomorph заразил уже более 50 тыс. устройств на Android

Новый вредонос Xenomorph заразил уже более 50 тыс. устройств на Android

Очередной опасный Android-вредонос, получивший имя Xenomorph, распространяется через официальный магазин Google Play Store. Согласно данным аналитиков, зловред уже заразил более 50 тысяч мобильных устройств, на которых он ищет в первую очередь финансовую информацию.

На сегодняшний день Xenomorph всё ещё находится на начальных этапах разработки, однако при этом уже достаточно успешно атакует клиентов кредитных организаций в Испании, Португалии, Италии и Бельгии.

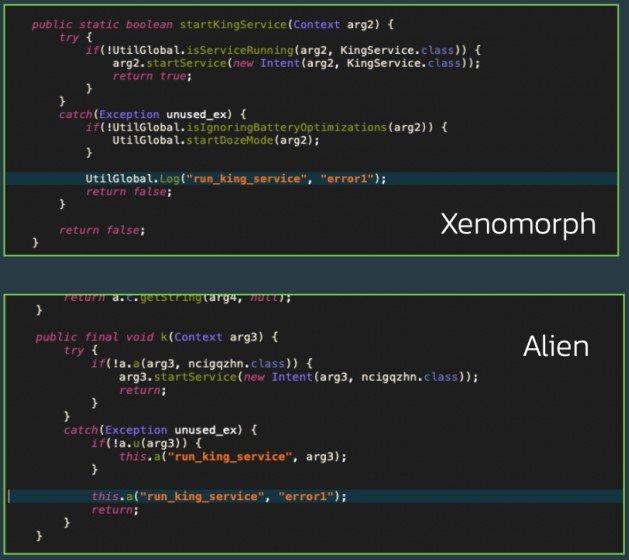
Специалисты компании ThreatFabric, уже успевшие изучить образец зловреда, отметили схожесть кода Xenomorph с кодом другого банковского трояна — Alien. Это привело исследователей к выводу, что либо Xenomorph является преемником Alien, либо разработчик работает над двумя этими вредоносами одновременно.


Попав на устройство жертвы, Xenomorph пытается добраться до важной финансовой информации, получить контроль над аккаунтами жертвы и осуществлять несанкционированные транзакции. Все собранные сведения операторы зловреда потом продают заинтересованным лицам.

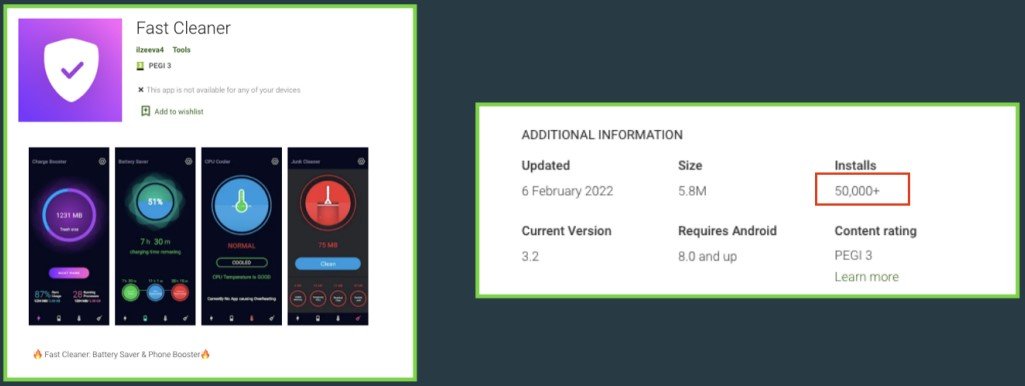
Разместиться в магазине Google Play Store вредоносу помогла маскировка под легитимное приложение «Fast Cleaner», которое на данный момент насчитывает 50 тысяч установок. Кстати, банковский троян Alien пользуется тем же методом проникновения на площадку Google.


Поскольку Xenomorph всё ещё дорабатывается и совершенствуется, исследователи пока затрудняются перечислить все функциональные возможности вредоносного приложения. Тем не менее известно, что троян может перехватывать уведомления, логировать СМС-сообщения и использовать технику инъекции для наложения своих окон на окна других приложений.

В отчёте ThreatFabric описываются команды Xenomorph, которые уже есть в коде, но пока не используются в реальных атаках: функциональность кейлоггера, сбор данных о поведении пользователя.

Семейная техподдержка: россияне пишут близким цифровые шпаргалки

Россияне не только переживают, что родственники попадутся мошенникам, но и переходят к активной обороне: рисуют стрелки на скриншотах, записывают голосовые инструкции и оставляют рукописные памятки рядом с гаджетами.

Согласно исследованию «Лаборатории Касперского», за безопасность близких в интернете беспокоятся 54% россиян.

Главный страх — мошенники: такого сценария опасаются 58% опрошенных. Потери денег тревожат 48%, взлом аккаунта — 35%, заражение устройства вредоносными программами — 31%, а передачу личных данных незнакомцам — 27%.

Обычного «не нажимай куда попало» многим уже недостаточно. 63% респондентов создают для родных цифровые шпаргалки по работе с сервисами и устройствами.

Самый популярный формат — скриншоты с подсказками, которыми пользуется 31%. Ещё 27% предпочитают старую школу и пишут пошаговые инструкции от руки. Голосовые памятки записывает 21%, печатные — 14%.

Неожиданными отличниками по семейной кибергигиене оказались зумеры. Онлайн-памятки для близких создают 53% представителей этого поколения. Среди миллениалов таких 46%, а среди бумеров — 27%.

Отдельный опрос на Международном фестивале молодёжи показал похожую картину: помощь родственникам с настройкой смартфонов и компьютеров вошла в тройку распространённых цифровых привычек. Рядом оказались своевременные обновления устройств и проверка разрешений приложений.

Основное исследование провели в 2026 году среди 1006 жителей крупных российских городов.

RSS: Новости на портале Anti-Malware.ru