



Android-банкер Nexus отказывается обкрадывать жителей бывшего СНГ

Android-банкер Nexus отказывается обкрадывать жителей бывшего СНГ

Android-банкер Nexus отказывается обкрадывать жителей бывшего СНГ

На сервисе, созданном на основе банковского трояна для Android, ввели новые правила. В частности, клиентам запрещается использовать Nexus в атаках на территории стран, ранее входивших в состав СНГ.

Проведенный в Cleafy анализ образцов мобильного зловреда подтвердил, что он обладает всеми функциями для угона аккаунтов онлайн-банкинга и криптосервисов. Он умеет применять оверлеи, регистрировать клавиатурный ввод, воровать 2FA-коды из СМС, а также сид-фразы, открывающие доступ к кошелькам.

Криминальный сервис работает по модели MaaS (Malware-as-a-Service, вредонос как услуга); стоимость аренды трояна, по меркам черного рынка, сильно завышена — $3000 в месяц. В настоящее время список банковских приложений, атакуемых Nexus, включает 450 позиций.

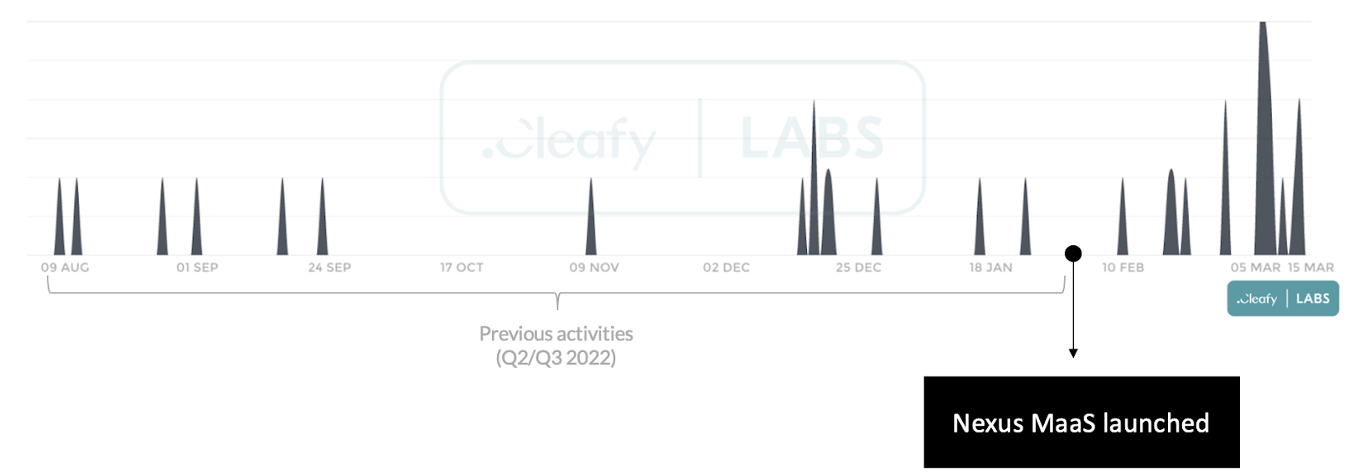
Данные телеметрии показали, что новобранца начали использовать в реальных атаках задолго до официального запуска MaaS-сервиса (27 января). Первые всплески активности, связанной с Nexus, были зафиксированы в середине прошлого года.


Географические ограничения, введенные владельцами банкера, были также реализованы в коде. Перед запуском основных функций вредонос выполняет preloadCheck(), чтобы удостовериться в том, что атака разрешена. В противном случае он просто завершает свой процесс.

Список стран, где Nexus откатывает заражение:

  • Азербайджан,
  • Армения,
  • Белоруссия,
  • Казахстан,
  • Киргизия,
  • Молдавия,
  • Россия,
  • Таджикистан,
  • Узбекистан,
  • Украина,
  • Индонезия.

Итальянские исследователи отметили и другие новые возможности зловреда: удаление входящих СМС, запуск / останов модуля кражи 2FA, самообновление (с этой целью Nexus периодически отправляет пинг-запрос на свой сервер).

Модуль шифрования данных, по всей видимости, находится в стадии разработки: в коде найдены строки отладочного текста, признаков применения соответствующей команды не обнаружено. Аналитики не исключают, что код был скопирован из исходников SOVA v5 по ошибке. Использование подобной функциональности на мобильных устройствах довольно бессмысленно, жертва сможет с легкостью восстановить данные из облака.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru