



Android-банкер Nexus отказывается обкрадывать жителей бывшего СНГ

Android-банкер Nexus отказывается обкрадывать жителей бывшего СНГ

Android-банкер Nexus отказывается обкрадывать жителей бывшего СНГ

На сервисе, созданном на основе банковского трояна для Android, ввели новые правила. В частности, клиентам запрещается использовать Nexus в атаках на территории стран, ранее входивших в состав СНГ.

Проведенный в Cleafy анализ образцов мобильного зловреда подтвердил, что он обладает всеми функциями для угона аккаунтов онлайн-банкинга и криптосервисов. Он умеет применять оверлеи, регистрировать клавиатурный ввод, воровать 2FA-коды из СМС, а также сид-фразы, открывающие доступ к кошелькам.

Криминальный сервис работает по модели MaaS (Malware-as-a-Service, вредонос как услуга); стоимость аренды трояна, по меркам черного рынка, сильно завышена — $3000 в месяц. В настоящее время список банковских приложений, атакуемых Nexus, включает 450 позиций.

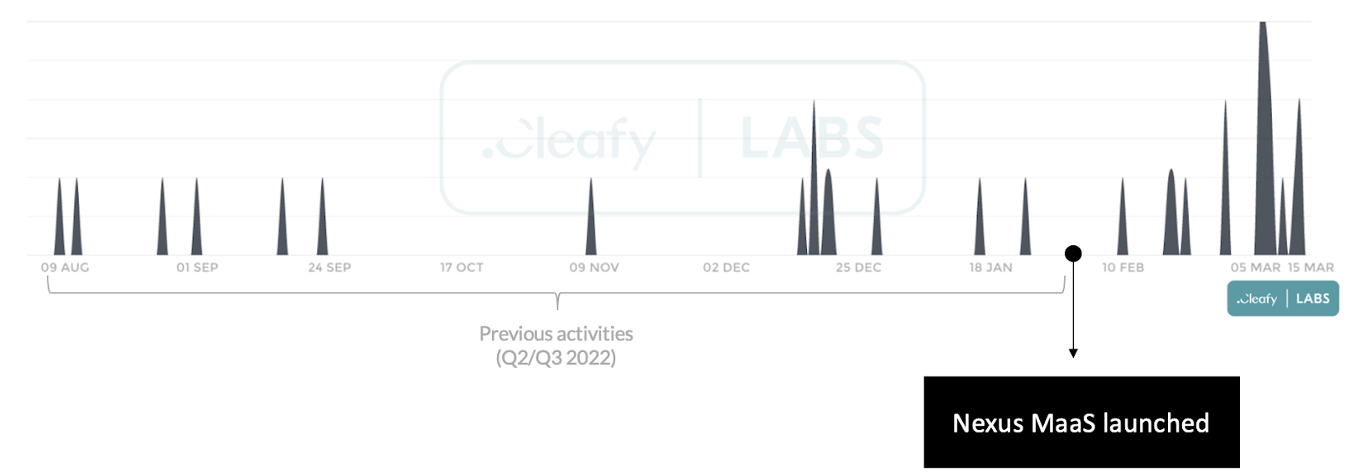
Данные телеметрии показали, что новобранца начали использовать в реальных атаках задолго до официального запуска MaaS-сервиса (27 января). Первые всплески активности, связанной с Nexus, были зафиксированы в середине прошлого года.


Географические ограничения, введенные владельцами банкера, были также реализованы в коде. Перед запуском основных функций вредонос выполняет preloadCheck(), чтобы удостовериться в том, что атака разрешена. В противном случае он просто завершает свой процесс.

Список стран, где Nexus откатывает заражение:

  • Азербайджан,
  • Армения,
  • Белоруссия,
  • Казахстан,
  • Киргизия,
  • Молдавия,
  • Россия,
  • Таджикистан,
  • Узбекистан,
  • Украина,
  • Индонезия.

Итальянские исследователи отметили и другие новые возможности зловреда: удаление входящих СМС, запуск / останов модуля кражи 2FA, самообновление (с этой целью Nexus периодически отправляет пинг-запрос на свой сервер).

Модуль шифрования данных, по всей видимости, находится в стадии разработки: в коде найдены строки отладочного текста, признаков применения соответствующей команды не обнаружено. Аналитики не исключают, что код был скопирован из исходников SOVA v5 по ошибке. Использование подобной функциональности на мобильных устройствах довольно бессмысленно, жертва сможет с легкостью восстановить данные из облака.

Подпишитесь на новости

На SOC Forum обсудили, как ИИ упрощает атаки и меняет работу защиты

ИИ помогает атакующим, но обещать бизнесу дешёвую киберзащиту пока рано. На втором дне SOC Forum 2026 эксперты обсудили, как нейросети снижают требования к навыкам злоумышленников, зачем агентам ограничивать права и почему автоматизация не обязательно сократит расходы на ИБ.

Итоги дискуссий организаторы опубликовали на сайте форума. Мероприятие прошло 27-28 октября в Москве и собрало более 7000 гостей.

По оценке руководителя управления предупреждения внешних киберугроз BI.ZONE Олега Скулкина, ИИ снизил требования к подготовке атакующих почти до нуля. Но есть и обратная сторона: непроверенный сгенерированный код может выдать самих злоумышленников, отметил исследователь Kaspersky Георгий Кучерин.

А привычка искать фишинг по кривому русскому уже подводит: слишком безупречный текст тоже становится поводом насторожиться.

С корпоративными агентами принцип простой: выдали доступ — обеспечьте контроль. Александр Шепилов из ГК «Солар» предложил учитывать каждого агента как отдельную нечеловеческую идентичность в модели угроз и матрице ролей.

Запускаемые им субагенты не должны получать больше полномочий, чем основной. Раздавать цифровым помощникам права на всякий случай — сомнительный подход.

Меняется и архитектура SOC. По словам Александра Кузнецова из «Солара», SIEM перестаёт быть единственным центром аналитики. Переходить к интеллектуальному реагированию он предложил постепенно: выбрать одну операцию, например блокировку IP, определить правила, проверить автоматизацию и только затем подключать ИИ.

С экономией тоже непросто: участники дискуссий допустили рост затрат на квалифицированных специалистов, которым предстоит управлять агентами.

RSS: Новости на портале Anti-Malware.ru