



Банковский Android-троян SOVA теперь может шифровать смартфоны

Банковский Android-троян SOVA теперь может шифровать смартфоны

Банковский Android-троян SOVA теперь может шифровать смартфоны

Банковский троян SOVA, предназначенный для атак на Android-устройства, получил доработанный код и новые функции, среди которых особо стоит отметить возможность шифровать файлы на мобильных устройствах пользователей.

Последняя версия вредоноса способна атаковать в общей сумме 200 приложений, среди которых банковский софт, криптобиржи и кошельки для цифровой валюты. SOVA пытается украсть конфиденциальные данные и файлы cookies.

Помимо этого, авторы доработали код трояна, поэтому теперь он может действовать в системе более незаметно. Релиз получил версию 5.0.

Исследователи из Cleafy наблюдают за SOVA с сентября 2021 года, когда авторы впервые представили вредонос. По словам специалистов, киберпреступники существенно доработали свое детище в 2022-м.

Например, в марте авторы выпустили версию 3, в которой добавили перехват кодов двухфакторной аутентификации, кражу cookies и возможность внедрения кода в ряд новых банковских приложений.

Четвертая версия вышла уже в июле, в ней разработчики добавили систему удаленного доступа к рабочему столу (VNC) и увеличили число атакуемых приложений. В этом же релизе появилась возможность снимать скриншоты, осуществлять клики и свайпы и красть данные из Gmail, GPay и Google Password Manager.

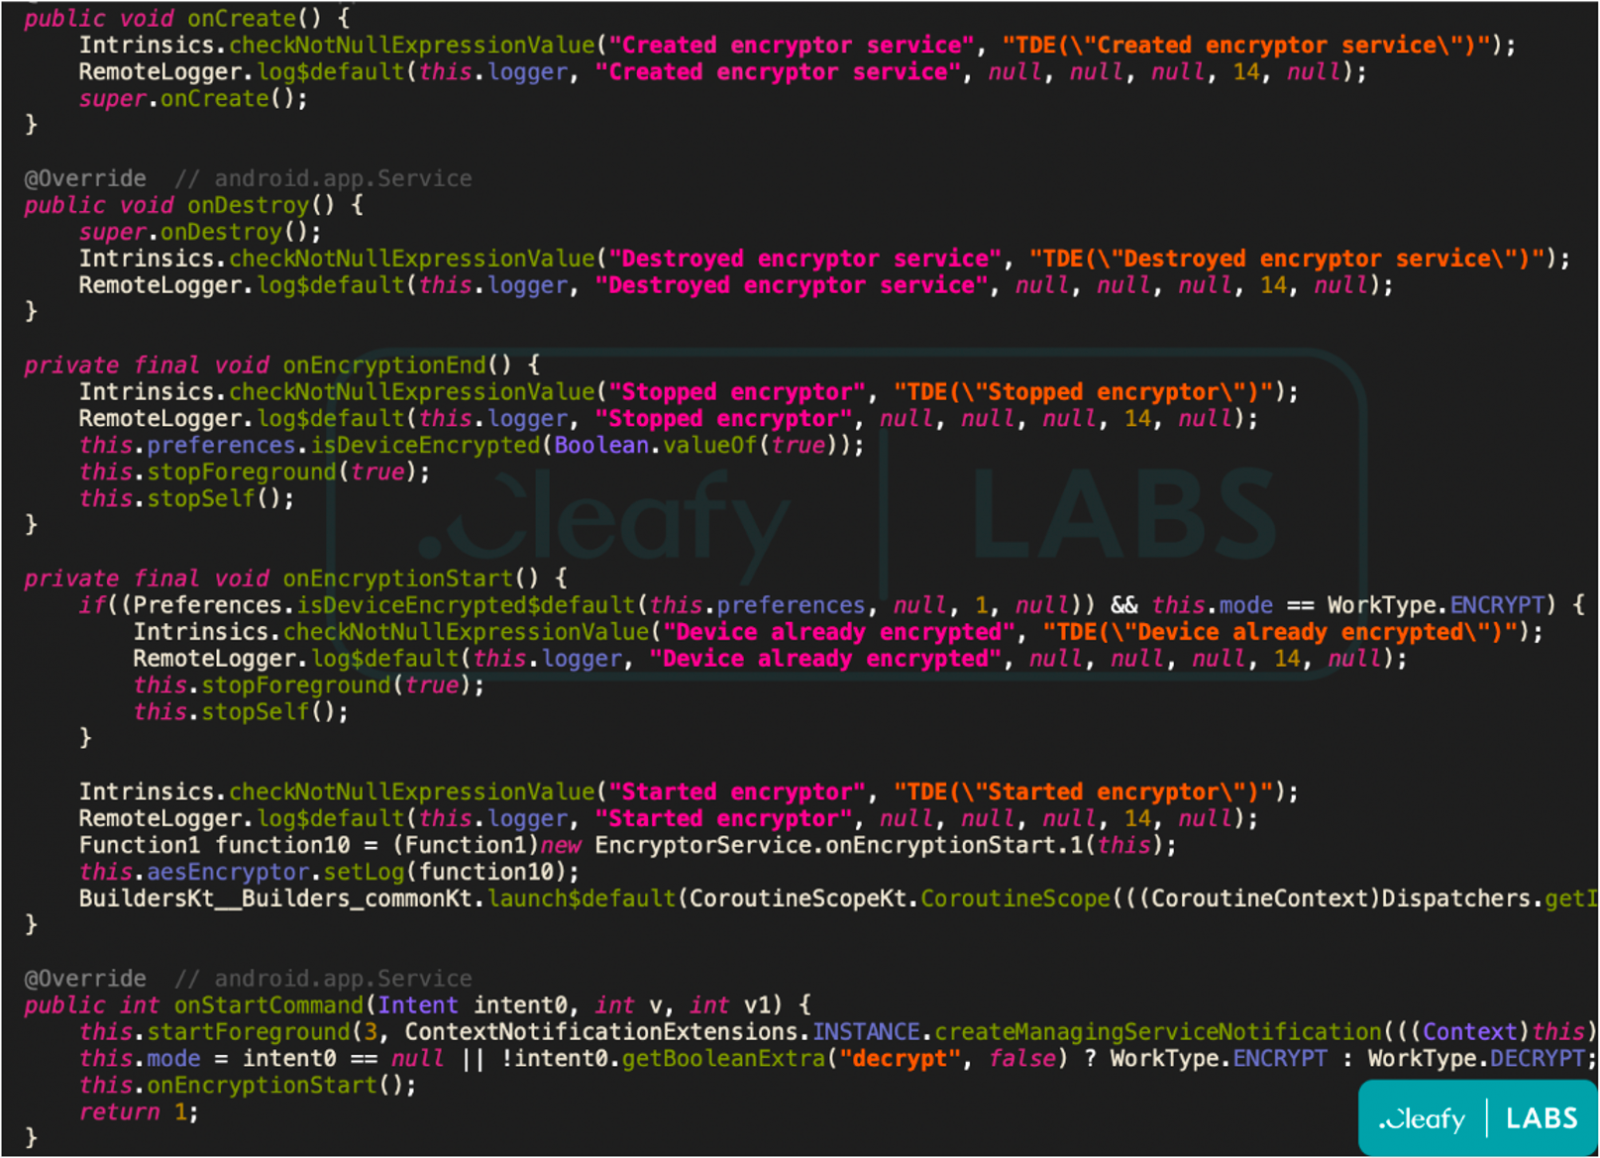
SOVA v5 — последняя на данный момент версия трояна, которая отметилась новым модулем шифровальщика. Вредонос использует AES для шифрования всех файлов на зараженном устройстве, добавляя к ним расширение “.enc”.


«Новый модуль шифровальщика весьма интересен, поскольку нечасто встречается среди банковских троянов для Android. Авторы прекрасно понимают, что в последнее время смартфоны стали хранителями персональных и финансовых данных для большинства пользователей», — объясняют в Cleafy.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru