



Банковский Android-троян SOVA теперь может шифровать смартфоны

Банковский Android-троян SOVA теперь может шифровать смартфоны

Банковский Android-троян SOVA теперь может шифровать смартфоны

Банковский троян SOVA, предназначенный для атак на Android-устройства, получил доработанный код и новые функции, среди которых особо стоит отметить возможность шифровать файлы на мобильных устройствах пользователей.

Последняя версия вредоноса способна атаковать в общей сумме 200 приложений, среди которых банковский софт, криптобиржи и кошельки для цифровой валюты. SOVA пытается украсть конфиденциальные данные и файлы cookies.

Помимо этого, авторы доработали код трояна, поэтому теперь он может действовать в системе более незаметно. Релиз получил версию 5.0.

Исследователи из Cleafy наблюдают за SOVA с сентября 2021 года, когда авторы впервые представили вредонос. По словам специалистов, киберпреступники существенно доработали свое детище в 2022-м.

Например, в марте авторы выпустили версию 3, в которой добавили перехват кодов двухфакторной аутентификации, кражу cookies и возможность внедрения кода в ряд новых банковских приложений.

Четвертая версия вышла уже в июле, в ней разработчики добавили систему удаленного доступа к рабочему столу (VNC) и увеличили число атакуемых приложений. В этом же релизе появилась возможность снимать скриншоты, осуществлять клики и свайпы и красть данные из Gmail, GPay и Google Password Manager.

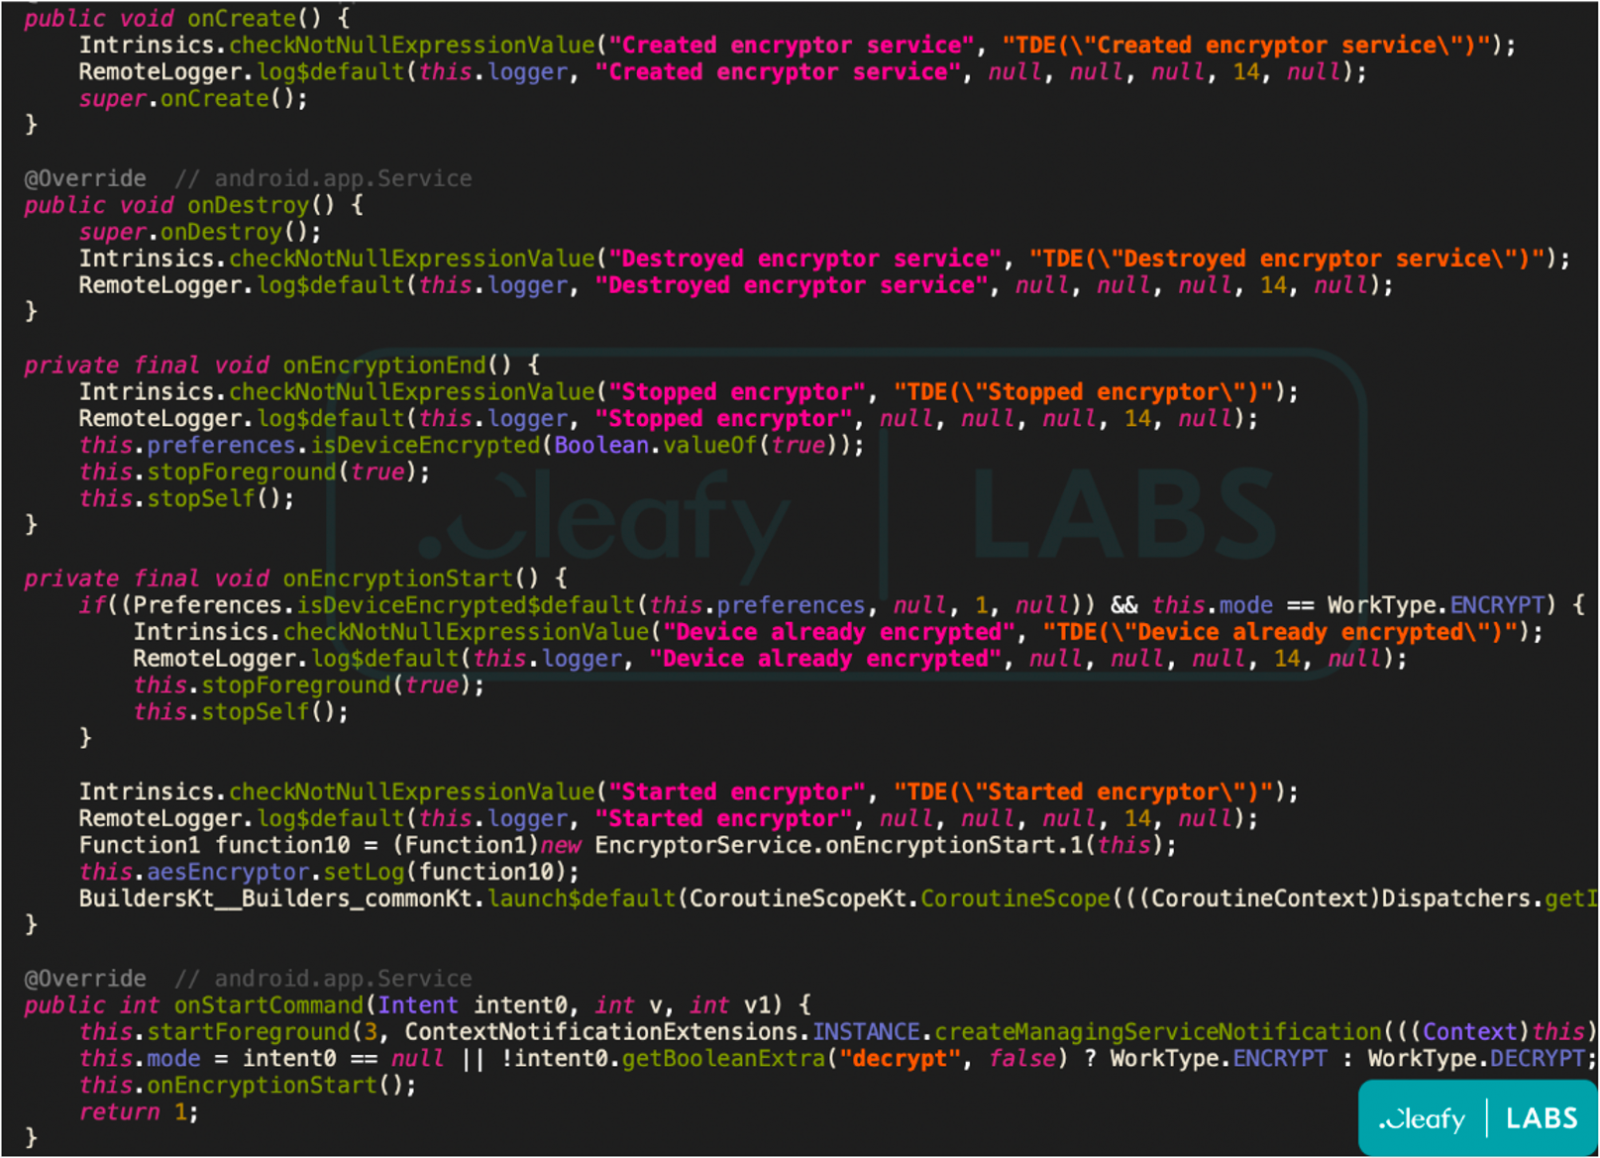
SOVA v5 — последняя на данный момент версия трояна, которая отметилась новым модулем шифровальщика. Вредонос использует AES для шифрования всех файлов на зараженном устройстве, добавляя к ним расширение “.enc”.


«Новый модуль шифровальщика весьма интересен, поскольку нечасто встречается среди банковских троянов для Android. Авторы прекрасно понимают, что в последнее время смартфоны стали хранителями персональных и финансовых данных для большинства пользователей», — объясняют в Cleafy.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru