


Спектакль для жертвы: мошенники провели межведомственное совещание в Zoom

Спектакль для жертвы: мошенники провели межведомственное совещание в Zoom

Спектакль для жертвы: мошенники провели межведомственное совещание в Zoom

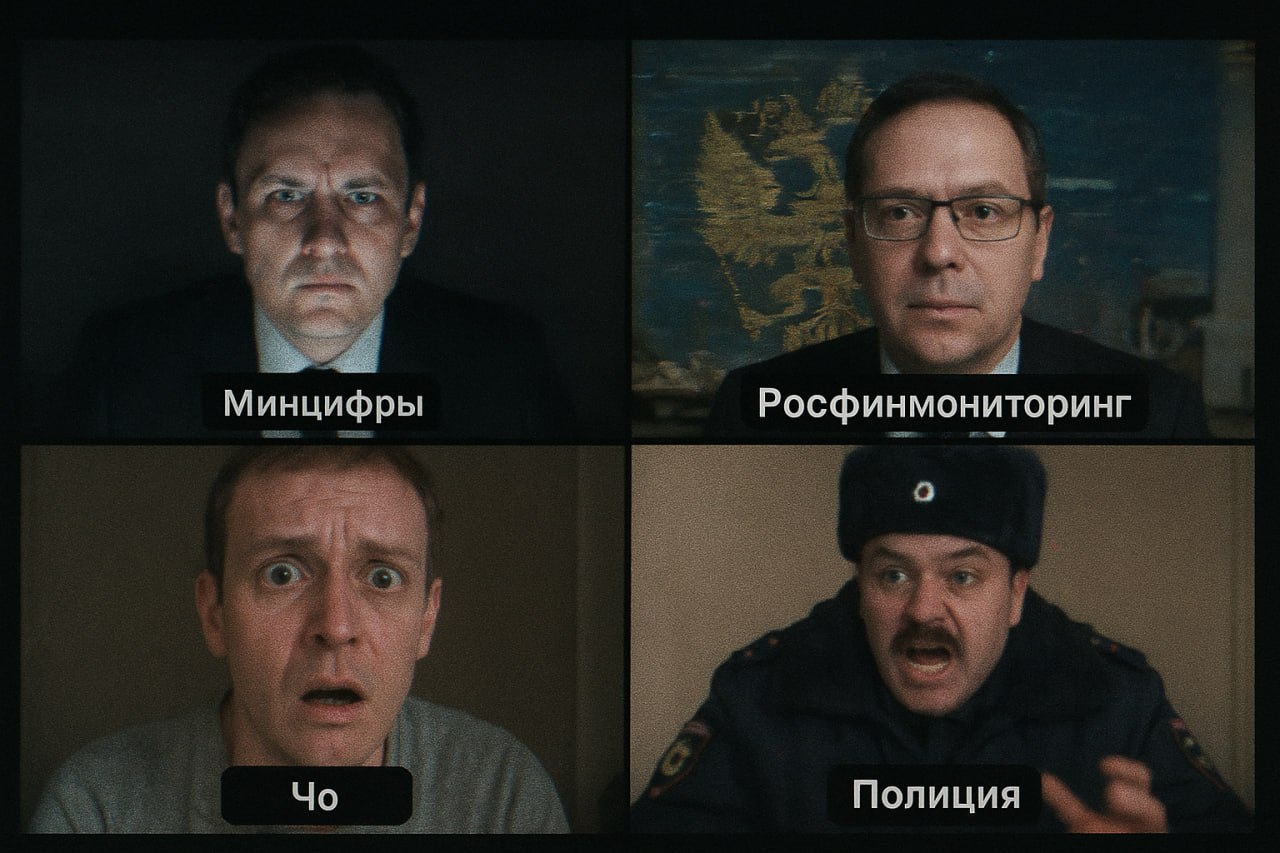
Пытаясь выудить у россиянина нужную информацию, телефонные мошенники организовали видеоконференцию в Zoom с участием лжесотрудников Минцифры РФ и Росфинмониторинга, а также лжепредставителя силовых структур.

К сожалению, жертве и в голову не пришло, что экстренное совещание на таком уровне не может происходить с использованием публичного сервиса, — трюк сработал.

Вначале аферисты провели типовую атаку по телефону: сообщили собеседнику о взломе аккаунта и, когда тот поверил, направили его в «техподдержку». Там подтвердили взлом и подключили других «специалистов».

Чтобы окончательно убедить абонента в необходимости срочных мер, ему устроили спектакль в Zoom — видеовстречу с тремя персонажами, выдаваемыми за представителей разных ведомств.


По словам Киберполиции России, блокировка массовых звонков, введенная на федеральном уровне в рамках борьбы с мошенничеством, уже дает искомый эффект.

Однако противостояние киберкриминалу — это нескончаемая игра в «кошки-мышки»: злоумышленники постоянно придумывают новые уловки, меняют тактику, используют альтернативные каналы связи, и приведенный случай — наглядный тому пример.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru