


Обратные звонки стали самой популярной уловкой мошенников

Обратные звонки стали самой популярной уловкой мошенников

Обратные звонки стали самой популярной уловкой мошенников

Телефонные мошенники начали применять новую тактику: вместо привычных обзвонов они стараются вынудить потенциальную жертву самостоятельно перезвонить по указанному номеру. Такой приём позволяет обходить антифрод-системы банков и операторов связи, которые отслеживают и блокируют подозрительные входящие вызовы.

В результате у человека создаётся иллюзия, что инициатива разговора исходит от него самого, что снижает уровень настороженности.

Как сообщает официальный телеграм-канал Управления по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России (УБК МВД) «Вестник киберполиции России», рост подобных схем заметен в последние месяцы.

Такая тактика позволяет злоумышленникам обходить технические средства блокировки внешних вызовов, которые активно применяются банками и операторами связи.

«Все схемы начинаются с создания иллюзии угрозы: «взлом госуслуг», «утечка данных», «несанкционированный доступ»… Затем гражданину приходит сообщение с «подсказанным» номером, звонок по которому якобы решит проблему. На деле же этот номер ведёт напрямую в мошеннический кол-центр», — предупреждает УБК МВД.

УБК МВД выделяет следующие характерные признаки подобных сообщений:

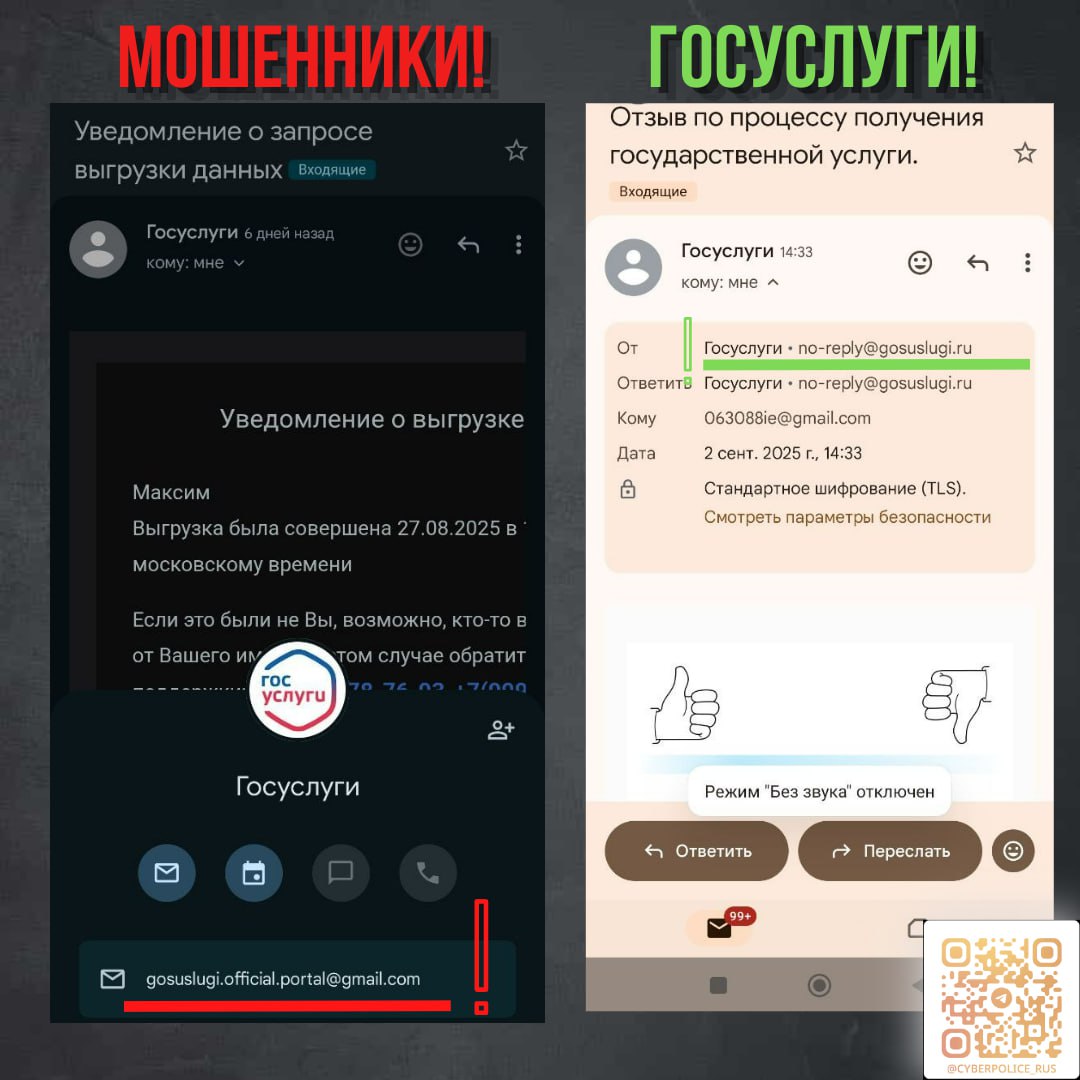
  • Нестандартный отправитель: SMS или письма поступают с случайных адресов и номеров, не связанных с организациями, от имени которых якобы отправлены.
  • Акцент на срочности действий — требование немедленно позвонить или выполнить указания является главным маркером мошенничества.
  • Ошибки в тексте: грамматические, стилистические, а также искажённые факты или некорректные данные.

В МВД напоминают: ни банки, ни госслужбы не просят граждан перезванивать по случайным номерам для решения проблем. В подобных ситуациях стоит проверять информацию только через официальные каналы.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru