


Android-троян KomeX обещает 60 fps стрим экрана и обход защиты смартфона

Android-троян KomeX обещает 60 fps стрим экрана и обход защиты смартфона

Android-троян KomeX обещает 60 fps стрим экрана и обход защиты смартфона

На подпольных киберпреступных форумах появился новый Android-троян под названием KomeX RAT. Его автор, известный под псевдонимом Gendirector, активно продвигает вредонос на теневых площадках, предлагая его по подписке с разными тарифами.

По данным исследователей, KomeX RAT основан на коде ранее известного трояна BTMOB и отличается широкими возможностями для слежки и удалённого управления устройством.

Модель распространения напоминает коммерческие SaaS-продукты:

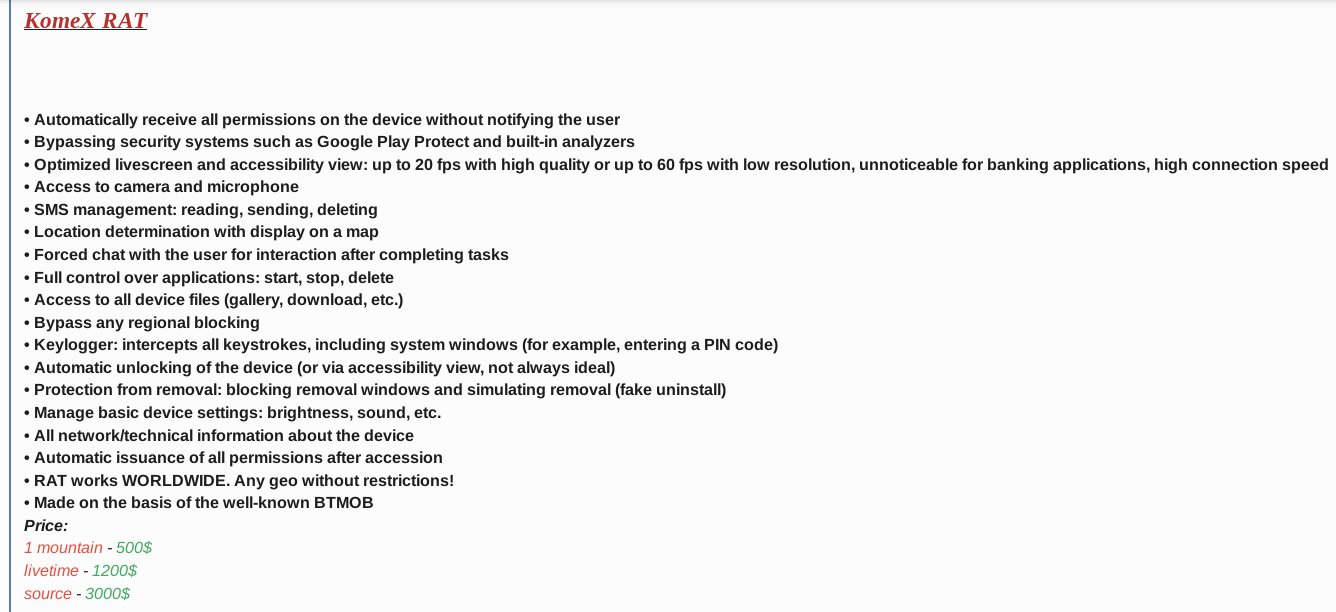
  • ежемесячная подписка — $500,
  • пожизненная лицензия — $1200,
  • полный исходный код — $3000.

Такая схема, по мнению экспертов, делает профессиональные инструменты взлома доступными даже для мелких группировок с ограниченным бюджетом.

Что умеет KomeX RAT

Разработчик обещает впечатляющий набор функций. Троян может автоматически получать все разрешения Android, не уведомляя пользователя, а также обходить защиту Google Play Protect, что значительно повышает риск заражения.

Особенно опасны функции онлайн-трансляции экрана до 60 кадров в секунду, записи звука и видео с камеры и микрофона — фактически речь идёт о полном контроле над устройством и шпионских возможностях уровня госпрограмм.

Кроме того, вредонос способен:

  • читать, отправлять и удалять СМС-сообщения (в том числе для обхода двухфакторной аутентификации);
  • определять геолокацию устройства и отображать её на карте;
  • вести переписку с жертвой напрямую для обмана или вымогательства;
  • управлять установленными приложениями, включая их запуск, остановку и удаление;
  • получать полный доступ к файловой системе и фиксировать нажатия клавиш;
  • защищаться от удаления, показывая поддельное окно «деинсталляции».

Появление KomeX RAT показывает, как быстро развивается рынок вредоносов по подписке. Используя готовую платформу и коммерческие подходы, такие авторы превращают распространение зловредов в прибыльный бизнес.

Эксперты предупреждают, что доступность подобных инструментов может привести к росту числа атак на пользователей Android. Пока заявленные возможности трояна не подтверждены независимыми исследователями, но специалисты советуют быть особенно осторожными при установке приложений и использовать актуальные средства защиты.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru