


Троян Shuyal Stealer ворует данные из 19 браузеров и исчезает без следа

Троян Shuyal Stealer ворует данные из 19 браузеров и исчезает без следа

Троян Shuyal Stealer ворует данные из 19 браузеров и исчезает без следа

В ИБ-компании Point Wild проанализировали образец Windows-стилера Shuyal, объявившегося в июле, и обнаружили внушительный список целевых браузеров — 19 наименований, в том числе Яндекс Браузер и Tor.

Свое имя написанный на C++ зловред (детектится на VirusTotal с результатом 48/72 по состоянию на 8 октября) получил по найденному в экзешнике идентификатору. От собратьев новобранец отличается не только большим количеством целей, но также умением заметать следы.

После запуска Shuyal Stealer прежде всего выполняет глубокое профилирование зараженной системы с помощью WMI: собирает данные жестких дисков (модель, серийный номер), подключенной клавиатуры (включая ID), информацию о настройках монитора, чтобы выстроить стратегию кражи данных сообразно конкретным условиям.

Троян также прибивает Диспетчер задач, способный выдать запуск вредоносных процессов, и прописывается в системе на автозапуск.

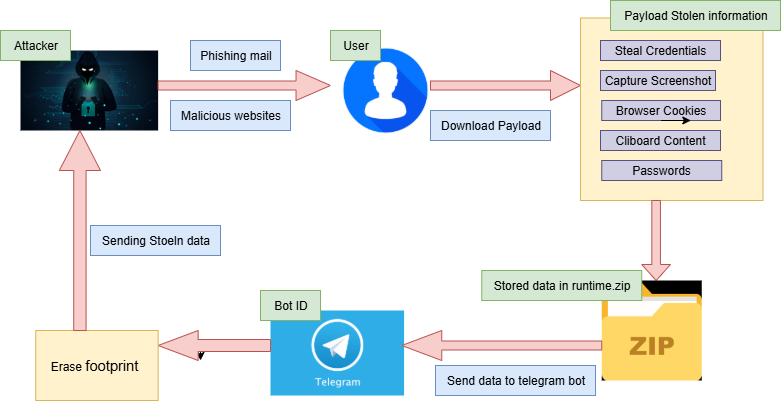
Кража данных осуществляется с помощью скриптов PowerShell. При этом зловреда интересует следующая информация:

  • сохраненные в браузере учетки, куки и история посещения сайтов;
  • содержимое буфера обмена;
  • токены аутентификации из Discord, Discord Canary и Discord PTB.

Инфостилер также умеет делать скриншоты, чтобы добавить контекст к украденным данным.

Вся добыча вместе с журналом вредоносной активности (history.txt) помещается в директорию runtime, специально создаваемую в папке временных файлов. Для эксфильтрации ее содержимое архивируется (runtime.zip) и затем отсылается в телеграм-бот, который Shuyal находит по вшитому ID.

Завершив кражу и вывод данных, Shuyal пытается стереть все следы своего присутствия в системе с помощью скрипта util.bat.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru