


WhatsApp стал точкой входа для новой многоэтапной атаки на Windows

WhatsApp стал точкой входа для новой многоэтапной атаки на Windows

WhatsApp стал точкой входа для новой многоэтапной атаки на Windows

В WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) зафиксировали новую многоэтапную атаку, в которой злоумышленники рассылают вредоносные VBS-файлы, а затем разворачивают на компьютере жертвы MSI-пакеты с бэкдорами. Кампания, по данным Microsoft, началась в конце февраля 2026 года.

Сценарий выглядит так: пользователю приходит сообщение в WhatsApp, после чего его каким-то образом убеждают запустить вложенный VBS-файл.

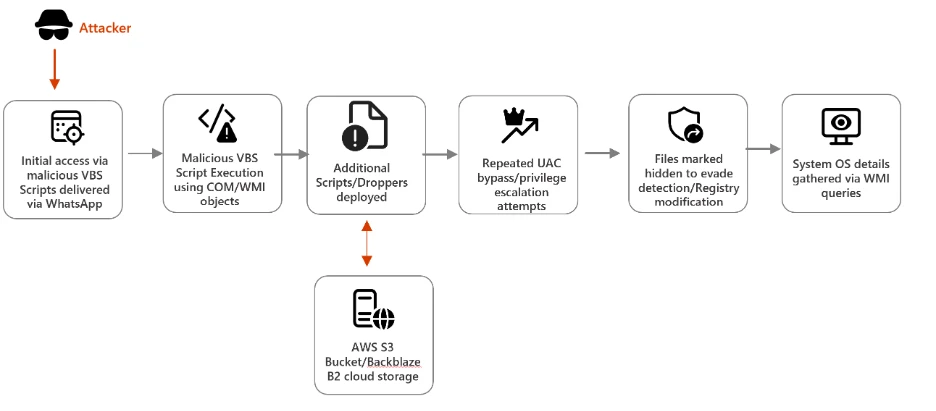
Дальше уже начинается цепочка загрузки дополнительных компонентов. Microsoft отдельно отмечает, что атака построена как многошаговая и рассчитана на закрепление в системе и удалённый доступ к устройству.

После запуска скрипт создаёт скрытые папки в C:\ProgramData и подбрасывает туда переименованные легитимные утилиты Windows. Например, curl.exe маскируется под netapi.dll, а bitsadmin.exe — под sc.exe.

Это типичный приём Living-off-the-Land (LOTL): атакующие используют штатные инструменты системы, чтобы сливаться с обычной активностью и реже вызывать подозрения. При этом Microsoft обращает внимание на их ошибку: внутри PE-метаданных таких файлов всё равно остаются оригинальные имена, и это можно использовать как признак компрометации.


Следом вредонос загружает дополнительные VBS-компоненты из облачных сервисов, включая AWS, Tencent Cloud и Backblaze B2. Такой ход тоже неслучаен: трафик к крупным облачным платформам выглядит куда менее подозрительно, чем обращение к явно сомнительным доменам.

Затем вредонос пытается ослабить защиту системы через изменения в UAC и добиться запуска cmd.exe с повышенными привилегиями. Если это удаётся, вредонос закрепляется в системе и переживает перезагрузку. Финальный этап — установка MSI-пакетов, среди которых Microsoft называет Setup.msi, WinRAR.msi, LinkPoint.msi и AnyDesk.msi. Здесь атакующие снова прячутся за легитимными именами и инструментами, чтобы не выглядеть как авторы «самописного» зловреда.

Главная проблема в том, что эти MSI дают злоумышленникам полноценный удалённый доступ к машине. После этого они уже могут делать почти всё что угодно: извлекать данные, дотаскивать в инфраструктуру новый зловред, вплоть до шифровальщиков, или использовать заражённую систему как плацдарм для следующих атак. Microsoft отдельно подчёркивает, что финальные пейлоады не подписаны, и это ещё один важный индикатор того, что перед защитой не нормальный корпоративный софт.

Отдельно в Microsoft советуют не относиться к WhatsApp как к заведомо безопасному каналу. Компания прямо рекомендует обучать сотрудников распознавать подозрительные вложения и неожиданные сообщения в мессенджере, даже если платформа кажется знакомой и «домашней» (не для нас в России, конечно :)).

Подпишитесь на новости

ЦБ хотят обязать сообщать налоговой о регулярных переводах между физлицами

Минфин хочет, чтобы Центробанк передавал в ФНС сведения о гражданах, чьи операции по счетам обладают признаками систематического получения доходов от иных физических лиц. Поправки внесены ко второму чтению законопроекта № 617-9 из бюджетного пакета и касаются статьи 85 Налогового кодекса.

Об этом сообщает «Интерфакс» со ссылкой на источник, знакомый с текстом поправок.

Сейчас статья 85 обязывает передавать в налоговую учетные сведения о гражданах и организациях. ЦБ, если поправки примут, будет сообщать о людях, выявленных по анализу операций. По каким признакам их будут отбирать, в какой форме и как часто передавать данные, определит отдельное соглашение ЦБ и ФНС.

Поправки также расширяют возможности налоговой запрашивать выписки по счетам граждан без статуса ИП. Сейчас ФНС может сделать это только при взыскании долга, налоговой проверке или истребовании документов, причем с согласия вышестоящего руководителя или центрального аппарата службы. Сведения от ЦБ станут новым основанием для такого запроса.

Если закон примут, норма вступит в силу 1 января 2027 года и будет касаться операций, совершенных после 1 января 2026 года. Комитет Госдумы по бюджету и налогам планирует обсудить поправки в воскресенье.

В начале недели в Госдуму внесли законопроект № 32298-9, по которому банки с 1 марта 2028 года должны будут ограничивать входящие переводы от других граждан суммой 30 тыс. рублей в месяц для клиентов, подозреваемых в сомнительных операциях.

Еще один законопроект, внесенный правительством в марте, обязывает ФНС передавать ЦБ сведения об открытии и закрытии счетов и о категориях доходов граждан.

RSS: Новости на портале Anti-Malware.ru